
Firewall-Verwaltung skalieren
Selbstverwaltung für die Compute Network Application Firewall (CNAF)
Dieses Dokument führt Sie durch den Zugriff auf und die Aktualisierung aller in Ihrer Organisation verwendeten Compute Firewalls (CNAFs).
Einführung
Eine CNAF (Compute Network Application Firewall) ist ein von Rescale gehosteter Firewall-Dienst. Sie ist für Kunden mit strengen Sicherheitsrichtlinien für die Ausführung von Rescale-Jobs und -Workstations in einer oder mehreren Compute-Regionen vorgesehen. CNAFs ermöglichen den Netzwerkverkehr zwischen der Rescale-Steuerungsebene und den verwalteten Compute-Regionen, sodass Jobs problemlos ausgeführt werden und auf andere Rescale-Dienste wie Rescale Storage und Rescale zugreifen können. ZulassungDie Lizenzierung ist ein rechtliches Instrument, das Benutzern Nutzungsrechte einräumt, ... Mehr Dienste (Firmenlizenz-Proxys und Lizenzhosting). Für Kunden, die Rescale-VPN-Dienste nutzen, funktionieren interne private Routen weiterhin hinter der CNAF-Firewall.
Standardmäßig wird jeglicher anderer Netzwerkverkehr außerhalb der Rechengrenzen durch eine CNAF blockiert. Dies umfasst auch den Netzwerkverkehr zwischen einem Job. GruppeEin Computercluster besteht aus einer Reihe von lose oder eng miteinander verbundenen ... Mehr or ArbeitsplatzEine Workstation ist ein leistungsstarkes Computersystem, das für professionelle Zwecke entwickelt wurde. Mehr und dem öffentlichen Internet sowie dem Netzwerkverkehr zwischen einem Jobcluster oder einer Workstation und dem lokalen Desktop-Computer eines Benutzers. Das folgende Diagramm veranschaulicht die Funktionsweise des CNAF-Firewall-Dienstes in der Rescale-Umgebung:
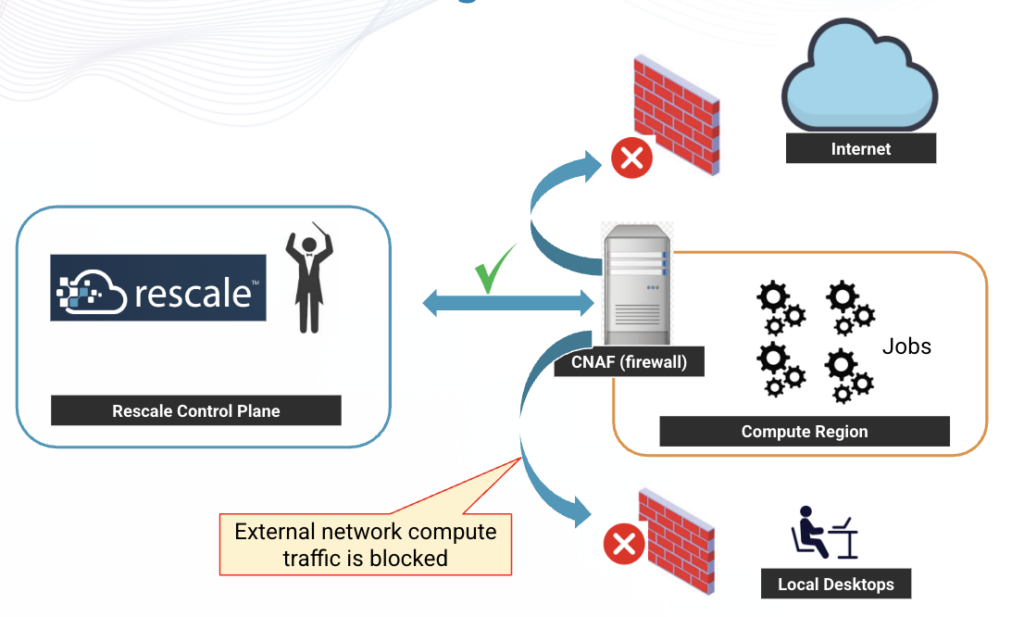
Wenn für die Ausführung bestimmter Jobs in derselben Rechenregion ein externer Netzwerkzugriff auf das Internet erforderlich ist, können Kunden die Einträge in der Zulassungsliste ihrer CNAFs aktualisieren, um den Rechennetzwerkverkehr zu einem bestimmten Standort (IP-Adresse oder Domänenname) zuzulassen. Aktualisierungen der Einträge werden auf alle CNAFs einer Organisation angewendet.
Der Zugriff auf die CNAF-Verwaltungsseite ist ausschließlich Organisationsadministratoren vorbehalten. CNAF-Aktualisierungen, die über die Administratorseite angefordert werden, werden vor ihrer Anwendung von Rescale-Mitarbeitern aus Sicherheitsgründen geprüft. Die Bearbeitungszeit für die Prüfung und Genehmigung eingereichter Aktualisierungsanfragen für CNAFs beträgt während der üblichen Geschäftszeiten in der Regel weniger als eine Stunde. Zulässige Werte für die Zulassungsliste umfassen IP-CIDR-Bereiche, vollqualifizierte Domänennamen (FQDN) und die Verwendung einfacher regulärer Ausdrücke für Domänen, wie z. B. „“.*’, [a-z], [0-9]*usw. Direkte URL-Werte, die mit beginnen https:// werden nicht unterstützt.
Vorteile der Nutzung der CNAF-Dienste von Rescale
Die gehostete Firewall-Lösung von Rescale für Rechenregionen ist vollständig in die bestehende Produktplattform-Infrastruktur für Jobs und Workstations integriert. Die Verwaltung von CNAFs erfolgt über das bestehende Administrationsportal, sodass keine separate Anwendung installiert und geöffnet werden muss. Neue Jobs und Workstations werden dynamisch so konfiguriert, dass sie innerhalb der CNAF-Grenzen ohne manuelle Konfigurationseinstellungen arbeiten. Für die Administration des Rescale-Firewall-Dienstes sind keine fortgeschrittenen Netzwerkkenntnisse oder spezielle Cloud-Administratorrechte des Cloud-Anbieters erforderlich. Die minimal erforderliche Konnektivität zur internen Rescale-Steuerungsebene ist für alle neu übermittelten Jobs und Workstations gewährleistet und ermöglicht so eine nahtlose und transparente Ausführung. HPCDie Verwendung der Parallelverarbeitung zum Ausführen erweiterter Anwendungen ... Mehr Workloads
Laufende CNAF-Anpassungen und -Aktualisierungen können von Rescale-Administratoren durchgeführt werden, ohne dass Anfragen an eine externe IT-Organisation oder ein Netzwerkteam gestellt werden müssen. Mehrere CNAFs werden zentral über das Rescale-Administrationsportal verwaltet. Der Änderungsverlauf für Firewall-Updates ist auf der CNAF-Administrationsseite einsehbar. Alle CNAF-Instanzen sind konfiguriert für hohe VerfügbarkeitDer Entwurf und die Implementierung von Systemen oder Diensten, die... Mehr und werden kontinuierlich überwacht. Rescale bietet Software-Updates und Support rund um die Uhr für alle genutzten CNAF-Dienste.
Bereitstellung neuer CNAFs
Der von Rescale angebotene CNAF-Service ist eine optionale, separat zu bezahlende Funktion. Die CNAF-Preise richten sich nach der Anzahl der eingesetzten Einheiten, der Komplexität der Kundenumgebungen und den angebotenen Servicelevels. Kunden können neue CNAFs nicht über das Administrationsportal bereitstellen, sondern müssen diese vorab bei Rescale anfordern und erwerben. Sobald ein oder mehrere CNAFs konfiguriert und verfügbar sind, können Kunden alle verfügbaren CNAFs auf der Firewall-Administrationsseite im Menü „Integrationen“ einsehen und verwalten.
Um die Beantragung eines neuen CNAF-Firewall-Dienstes optimal vorzubereiten, halten Sie bitte folgende Informationen bereit:
- Listen Sie alle bekannten Pakete oder sonstigen Internet-Downloads auf, die für die Verwendung mit Jobs und Workstations erwartet werden, wie z. B. Python-Bibliotheken, Linux-Dienstprogramme usw.
- Existiert in Ihrer Rescale-Umgebung bereits ein firmeneigenes privates Netzwerk (CPN)? Ein CPN innerhalb der Rescale-Umgebung entspricht einem privaten Netzwerk eines Cloud-Service-Providers (CSP), wie beispielsweise einem … AWSAmazon Web Services (AWS) ist eine Tochtergesellschaft von Amazon.com, die … Mehr VPCMit Amazon Virtual Private Cloud (Amazon VPC) können Sie bereitstellen... Mehr oder Azure VNETDer Microsoft Azure Virtual Network-Dienst ermöglicht Azure-Re... Mehr.
- Auf welcher regionalen Plattform ist Ihre Rescale-Organisation ansässig? (Amerika, Europa, Japan, Korea oder ITAR)
- Wie viele verschiedene Rechenregionen benötigen CNAF-Abdeckung? Bitte geben Sie den CSP-Anbieter und den Namen der CSP-Region an, z. B. „
AWS/us-east-1" oder "Azure/southcentralus". - Bitte geben Sie eine Liste aller zulässigen IP-Adressen und Domänenwerte für ausgehenden Netzwerkverkehr an, der von Jobs oder Workstations ausgeht.
- Nutzt Ihr Unternehmen ein NAT-Gateway (Netzwerkadressübersetzung)?
- Bitte listen Sie alle von Ihnen genutzten Rescale-Lizenzierungsdienste auf, wie z. B. Company License Proxies (CLPs) und License Hosts (LH).
CNAF-Verwaltung
Die CNAF-Administratorseite befindet sich im Administrationsportal. Sie benötigen Administratorrechte für Ihre Organisation, um CNAFs anzuzeigen und zu verwalten. Diese Rechte stehen nicht zur Verfügung für Google WorkspaceMit Workspaces können Kunden von Rescale dedizierte Teams erstellen ... Mehr Administratoren. Navigieren Sie zum Menü „Integrationen“ und wählen Sie dann „Firewalls“ aus:
Die Verwaltungsseite der CNAF ist in vier Abschnitte unterteilt:
- Details zur Firewall-Bereitstellung
- Dies ist eine Liste der einzelnen CNAFs, die pro CSP-Region bereitgestellt werden.
- IP-Zulassungsliste
- Dies ist eine Liste zulässiger IP-Werte oder CIDR-Bereiche für den Datenverkehr im Rechennetzwerk.
- Domain-Zulassungsliste
- Dies ist eine Liste zulässiger Domänenwerte für den Rechennetzwerkverkehr.
- Kürzliche Updates
- Dies ist eine Liste der jüngsten Änderungen der CNAF-Zulassungswerte durch die Verwaltung.
Abschnitt „Details zur Bereitstellung“
Jede einzelne CNAF, die innerhalb einer Organisation eingesetzt wird, erscheint im ersten Abschnitt der Administrationsseite:
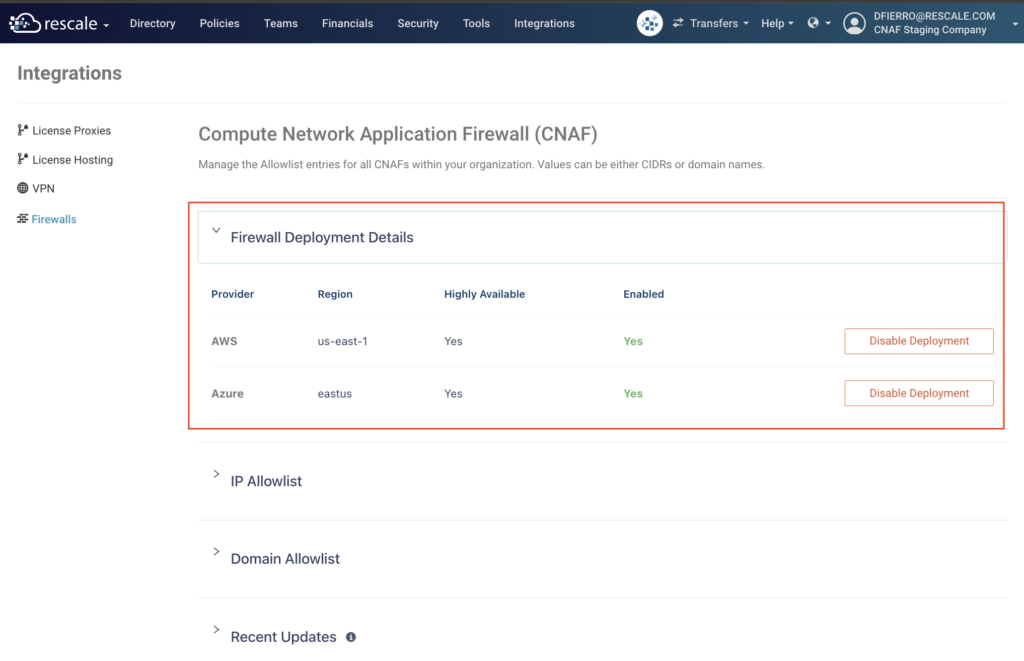
In der Liste der bereitgestellten CNAFs sehen Sie die Gesamtzahl, die abgedeckten Rechenregionen und den Aktivierungsstatus. Neue CNAFs können nicht über diese Verwaltungsseite erstellt werden. Wenden Sie sich an Rescale, wenn Sie neue CNAFs bereitstellen möchten.
Eine CNAF kann vorübergehend deaktiviert werden. Dadurch wird die Blockierung des Netzwerkverkehrs durch die Firewall vorübergehend ausgesetzt. Die CNAF wird dadurch nicht entfernt oder beendet. Durch die Deaktivierung einer CNAF wird der gesamte Netzwerkverkehr in der betroffenen Rechenregion zugelassen. Sie können eine Anfrage zur Aussetzung einer CNAF im Abschnitt „Aktuelle Aktualisierungen“ am Seitenende abbrechen.
Abschnitt IP-Zulassungsliste
Der nächste Abschnitt auf der CNAF-Verwaltungsseite ist die Tabelle der IP-Zulassungsliste. Diese Werte werden über alle bereitgestellten CNAFs innerhalb einer Organisation synchronisiert, sodass es nicht erforderlich ist, jede einzelne CNAF zu aktualisieren. InstanzEine virtuelle Amazon-Maschine MehrOrganisationsadministratoren können Einträge in der IP-Zulassungsliste hinzufügen oder entfernen und für neue Einträge eine kurze Beschreibung angeben.
Um einen vorhandenen Wert in der IP-Zulassungsliste zu entfernen, klicken Sie auf die Schaltfläche „Löschen“. Um einen neuen Wert hinzuzufügen, klicken Sie auf die Schaltfläche „Eintrag hinzufügen“. Alle vorgenommenen, aber noch nicht gespeicherten Änderungen können Sie durch Auswahl der Schaltflächen „Löschen abbrechen“ oder „Hinzufügen abbrechen“ rückgängig machen. Alle der Zulassungsliste hinzugefügten IP-Adressen müssen dem IP-CIDR-Format entsprechen. Um eine einzelne IP-Adresse in der Zulassungsliste anzugeben, geben Sie den Wert gefolgt von einem Komma ein./32Ein gültiges Beispiel für einen Eintrag wäre:162.194.16.4/32".
Nachfolgend ein Beispiel für die Aktualisierung einer IP-Zulassungsliste, um einen vorhandenen Eintrag zu löschen und einen neuen Eintrag hinzuzufügen:
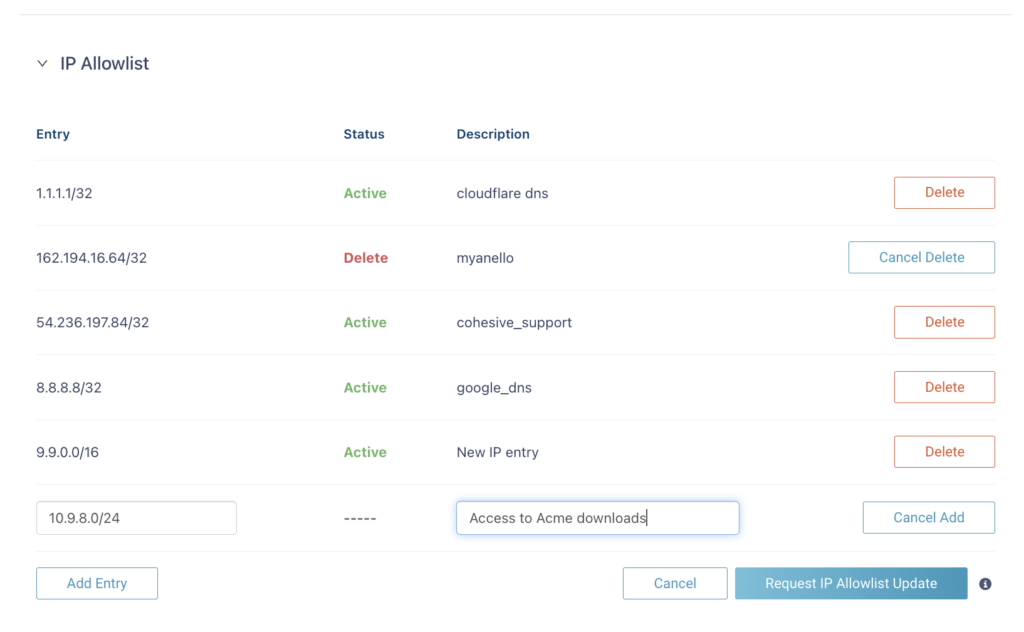
Nachdem Sie die Änderungen an der Tabelle der IP-Zulassungslisten abgeschlossen haben, klicken Sie auf „Aktualisierung der IP-Zulassungsliste anfordern“, um die Anfrage zu senden. Ihre Aktualisierungen werden dann von Rescale geprüft. Aus Sicherheitsgründen werden alle Firewall-Aktualisierungen intern von Rescale geprüft, bevor sie angewendet werden.
Ihre Aktualisierungen der IP-Zulassungsliste werden nun wie folgt angezeigt, während Ihre eingereichten Aktualisierungen noch geprüft werden:
- Die von Ihnen entfernten Einträge erhalten den Statuswert „Löschen ausstehend“.
- Die von Ihnen hinzugefügten Einträge erhalten den Status „Hinzufügen ausstehend“.
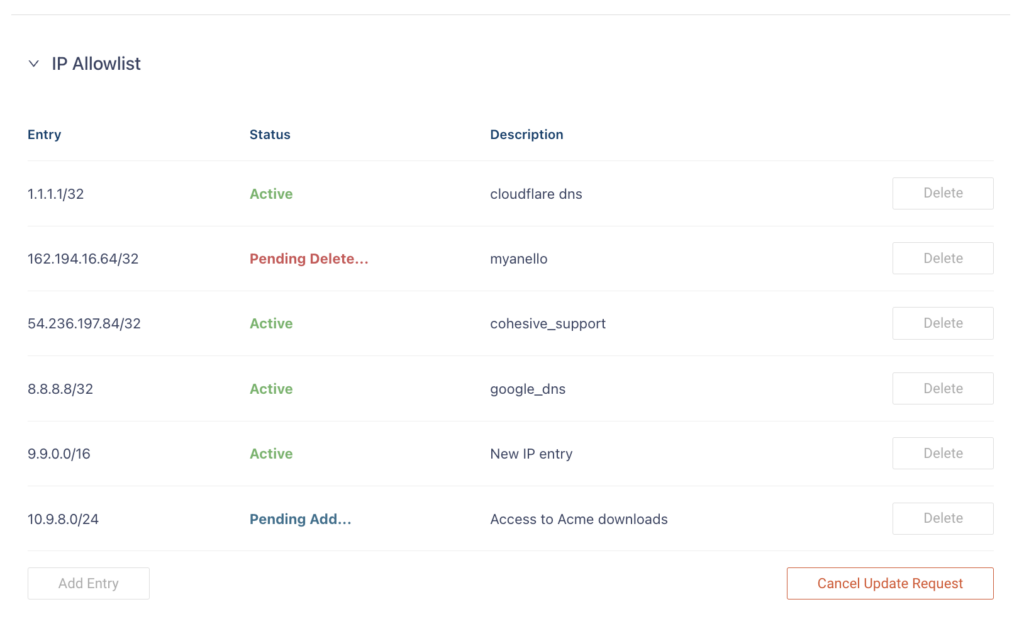
Sie können eine Aktualisierungsanfrage jederzeit stornieren, bevor die Änderungen wirksam werden. Solange Änderungen an der IP-Zulassungsliste ausstehen, können Sie keine weiteren Aktualisierungen vornehmen, bis die zuvor eingereichten Änderungen angewendet wurden oder Sie Ihre Aktualisierungsanfrage stornieren. Durch die Stornierung einer ausstehenden Aktualisierungsanfrage werden die Einträge der Zulassungsliste auf ihren vorherigen Zustand zurückgesetzt.
Abschnitt „Domain-Zulassungsliste“
Der nächste Abschnitt auf der CNAF-Verwaltungsseite ist die Domänen-Zulassungsliste. Diese Werte werden organisationsweit über alle bereitgestellten CNAFs synchronisiert, sodass keine Aktualisierung jeder einzelnen CNAF-Instanz erforderlich ist. Organisationsadministratoren können Einträge in der Domänen-Zulassungsliste hinzufügen oder entfernen und neue Einträge kurz beschreiben.
Um einen vorhandenen Eintrag in der Domain-Zulassungsliste zu entfernen, klicken Sie auf die Schaltfläche „Löschen“. Um einen neuen Eintrag hinzuzufügen, klicken Sie auf die Schaltfläche „Eintrag hinzufügen“. Alle vorgenommenen, aber noch nicht gespeicherten Änderungen können Sie durch Auswahl der Schaltflächen „Löschen abbrechen“ oder „Hinzufügen abbrechen“ rückgängig machen. Alle der Zulassungsliste hinzugefügten Domains müssen zulässigen Domainnamenformaten entsprechen. URL-Zeichenfolgen mit dem Präfix „“ sind nicht zulässig.https://" zum Beispiel.
Sie können einfache reguläre Ausdrücke in Kombination mit Domänennamen verwenden, um mehrere Werte mit einem einzigen Eintrag abzugleichen:
abcdefg-[0-9]*.blob.core.windows.net
Nachfolgend ein Beispiel für die Aktualisierung einer Domain-Zulassungsliste mithilfe eines regulären Ausdrucks in Kombination mit einer Second-Level-Domain, die mehrere Subdomains abdeckt:
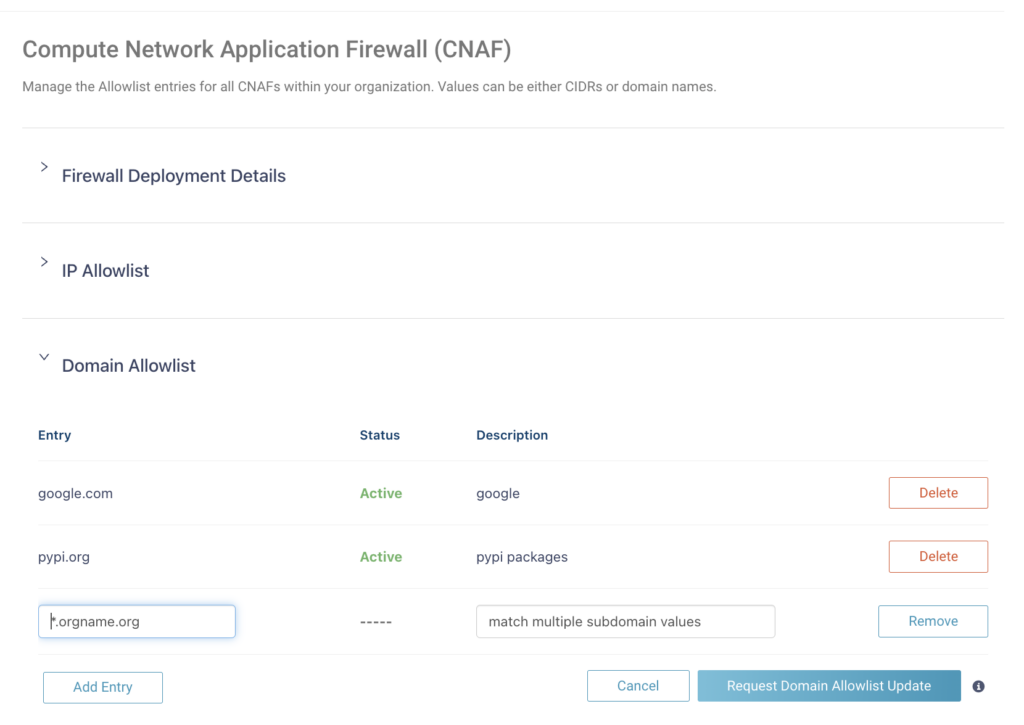
Der Eintritt *.orgname.org Die folgenden Beispiel-Subdomains werden, sofern vorhanden, abgeglichen:
Nachdem Sie die Änderungen an der Liste der zugelassenen Domänen abgeschlossen haben, klicken Sie auf „Aktualisierung der Liste der zugelassenen Domänen anfordern“, um die Aktualisierungen zu übermitteln. Ihre Änderungen werden dann von Rescale geprüft. Aus Sicherheitsgründen werden alle Firewall-Aktualisierungen intern von Rescale geprüft, bevor sie angewendet werden.
Ihre Aktualisierungen der Domain-Zulassungsliste werden nun wie folgt angezeigt, während Ihre eingereichten Aktualisierungen noch geprüft werden:
- Die von Ihnen entfernten Einträge erhalten den Statuswert „Löschen ausstehend“.
- Die von Ihnen hinzugefügten Einträge erhalten den Status „Hinzufügen ausstehend“.
Sie können eine Aktualisierungsanfrage jederzeit stornieren, bevor die Änderungen angewendet werden. Solange Änderungen an der Domain-Zulassungsliste ausstehen, können Sie keine weiteren Aktualisierungen vornehmen, bis die zuvor eingereichten Änderungen angewendet wurden oder Sie Ihre Aktualisierungsanfrage stornieren. Durch die Stornierung einer ausstehenden Aktualisierungsanfrage werden die Einträge der Zulassungsliste auf ihren vorherigen Zustand zurückgesetzt.
Die beiden Zulassungslistentabellen für IP- und Domänenwerte können separat aktualisiert werden.
Abschnitt „Neueste Aktualisierungen“
Sie können die bis zu zehn (10) aktuellsten Aktualisierungen der CNAFs in Ihrer Organisation einsehen. Dies umfasst auch eingereichte, aber noch ausstehende Änderungen. Jeder Eintrag enthält das Änderungsdatum, den Antragsteller und den aktuellen Status. Nachfolgend finden Sie ein Beispiel für kürzlich eingereichte Aktualisierungen mit dem Status „Ausstehend“, die auf die Genehmigung durch Rescale warten:

Nachdem die angeforderten Aktualisierungen angewendet wurden, ändert sich der Status im Abschnitt „Letzte Aktualisierungen“ von „Ausstehend“ zu „Angewendet“.

Bekannte Einschränkungen
- Die Erstellung neuer CNAFs ist derzeit nicht automatisiert. Bitte senden Sie neue CNAF-Anfragen direkt an Rescale.
- Die Einträge in der Domainliste müssen vollqualifizierte Domainnamen sein, keine URL-Werte.
- Bei Domänenlisteneinträgen ist bei Verwendung einer CNAF nur HTTPS-Verkehr zulässig. Jeglicher anderer Datenverkehr wird verworfen.
- Eingereichte Anträge auf Aktualisierung von Einträgen in der CNAF-Zulassungsliste werden nicht automatisch angewendet; sie werden zunächst von Rescale geprüft und genehmigt.
- Manchmal werden Aktualisierungsanfragen verzögert, um die Benutzeroberfläche automatisch zu aktualisieren.
- CNAFs werden auf den Rescale-Plattformen mit hohen Compliance-Anforderungen (FedRAMP und IL5) nicht angeboten.