
SSH-Schlüsselgenerierung und SFTP
Übersicht
Auf dieser Seite wird die Methode zum Generieren eines Secure Shell (SSH)-Schlüsselpaars und zum Sichern des File Transfer Protocol (SFTP) auf einem Speichergerät beschrieben.
Dieselbe Methode, die für STFP in ein Speichergerät funktioniert, kann auch für SFTP in einen laufenden Job verwendet werden (was in einigen Szenarien nützlich sein kann).
Voraussetzungen – SSH-Schlüsselgenerierung
Wichtig: Bei Speichergeräten, die VOR dem Hinzufügen Ihres öffentlichen Schlüssels zu Rescale eingerichtet wurden, muss der Schlüssel manuell hinzugefügt werden. Speichergeräte, die NACH dem Hinzufügen Ihres öffentlichen Schlüssels zu Rescale eingerichtet wurden, werden automatisch an das Speichergerät und jeden Job angehängt.
Erforderliche Software (Windows)
Putty & Putty Key Gen
https://www.chiark.greenend.org.uk/~sgtatham/putty/latest.html
Wenn Sie über Administratorrechte verfügen, laden Sie die mit Ihrem Computer kompatiblen „Paketdateien“ herunter (wahrscheinlich 64-Bit x86x86 ist eine weit verbreitete Computerarchitektur und Befehlss... Mehr). Installieren Sie mit den Standardmethoden, sofern keine Änderung erforderlich ist.
Wenn Sie keine Administratorrechte haben, laden Sie die alternativen Binärdateien für putty.exe und puttygen.exe herunter.
Generieren von SSH-Schlüsseln
- Starten Sie puttygen, entweder direkt aus der heruntergeladenen EXE-Datei oder suchen Sie im Start Menu für „Puttygen“.
- Unter dem Wesentliche Menü, stellen Sie sicher, dass SSH-2 RSA-Schlüssel ist ausgewählt (sollte dies standardmäßig sein).
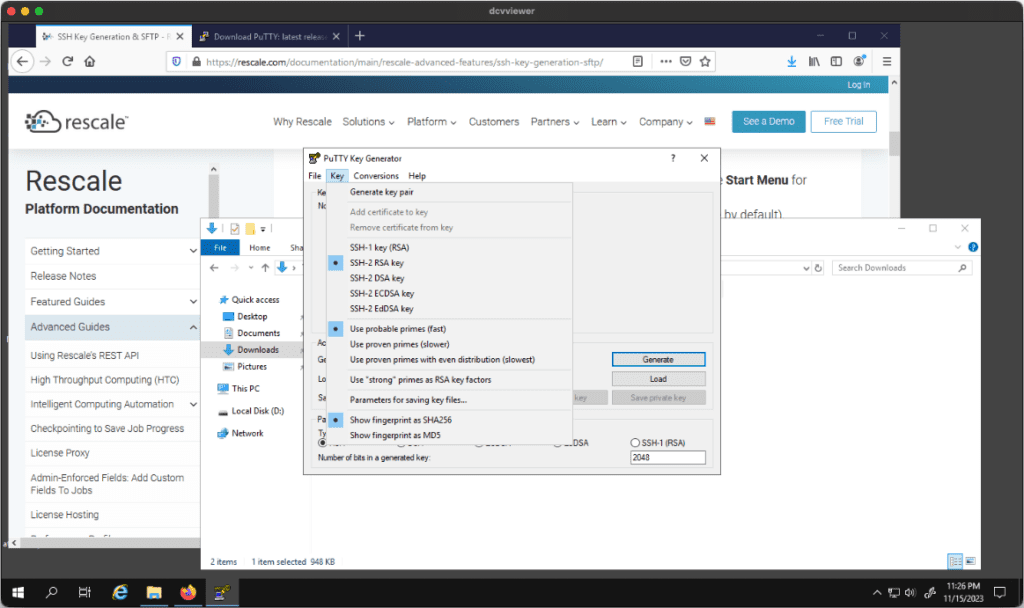
3. Drücken Sie Generieren und bewegen Sie den Cursor im Fenster, bis der grüne Balken gefüllt ist. Beachten Sie, dass Sie die Zufälligkeit Ihrer Cursorbewegungen nutzen, um einen ausreichend zufälligen Schlüssel zu generieren.
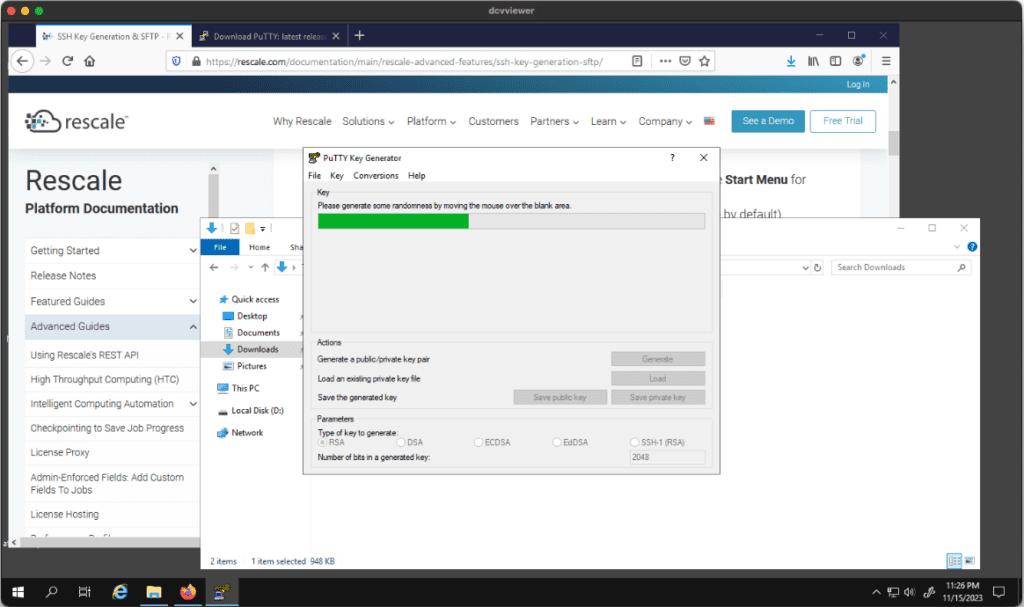
4. Speichern Sie den öffentlichen Schlüssel nach dem Ausfüllen an einem bekannten Ort und geben Sie dem Schlüssel den Namen „putty_key_username.pub“.
- Dieser Speicherort sollte an einem dauerhaften Ort gespeichert werden. Vermeiden Sie daher das Speichern in Downloads Ordner oder Ähnliches. Ersetzen Sie den Benutzernamen durch Ihren Benutzernamen (oder etwas Ähnliches).
- Empfohlener Speicherort: C:/Benutzer/BENUTZERNAME/ssh (erstellen Sie einen SSH-Ordner, falls dieser noch nicht vorhanden ist).
5. Um den privaten Schlüssel zu speichern, klicken Sie auf das Conversions und klicken Sie dann auf OpenSSH-Schlüssel exportieren.
- Speichern Sie den Schlüssel ohne Passphrase, indem Sie auf Ja.
- Speichern Sie den Schlüssel am selben Ort wie den öffentlichen Schlüssel und geben Sie ihm den Namen putty_key_username (beachten Sie das Entfernen der Erweiterung .pub).
Fügen Sie Ihren öffentlichen Schlüssel zu Ihrem Rescale-Benutzerprofil hinzu
- Melden Sie sich bei Rescale an, bewegen Sie den Mauszeiger oben rechts auf dem Bildschirm über Ihre E-Mail-Adresse und navigieren Sie zu Benutzerprofileinstellungen.
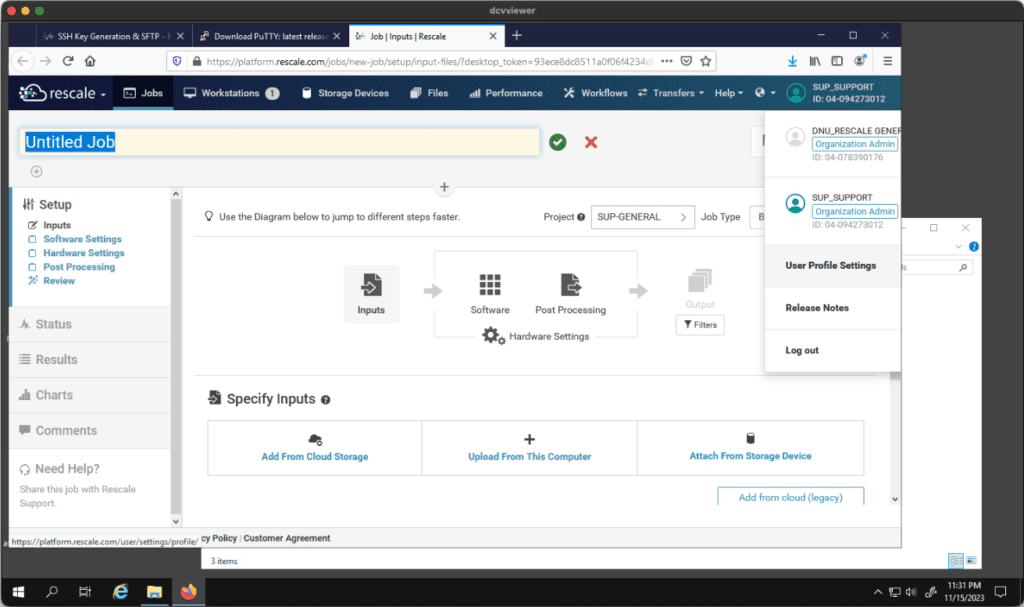
(Für die Benutzerprofileinstellungen sollten wir zu „Jobeinstellungen“ gehen.)
2. Öffnen Sie Ihren öffentlichen Schlüssel mit Notepad oder einem ähnlichen Texteditor.
- Kopieren Sie Ihren Schlüssel und fügen Sie ihn ein, beginnend mit dem Text „ssh-rsa“ bis zum Ende der Zeichenfolge.
3. Stellen Sie sicher, dass Ihre Zugriffsbeschränkung auf überall.
4.
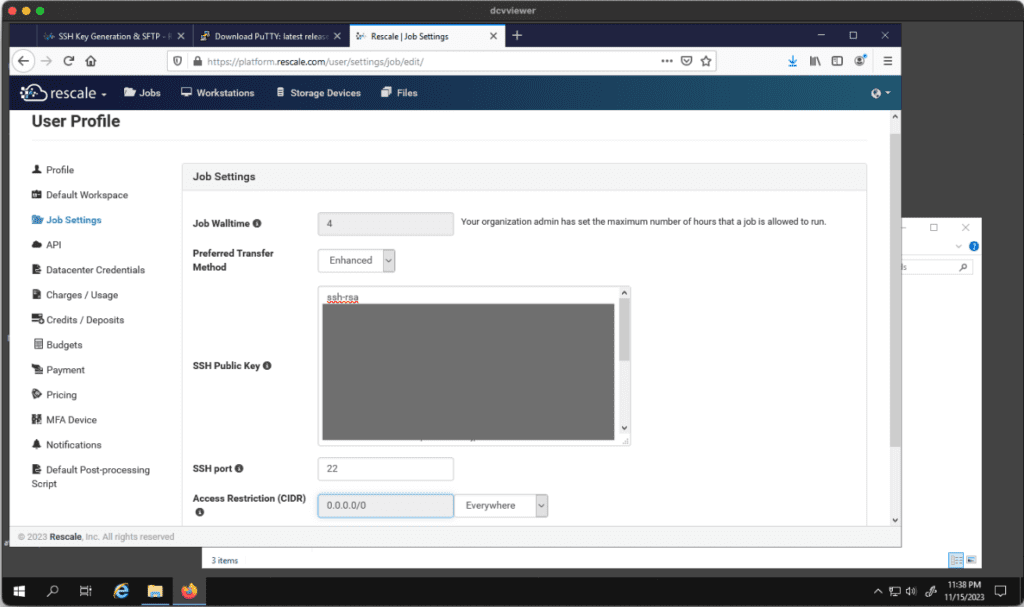
Sie haben Ihren öffentlichen Schlüssel erfolgreich zu Ihrem Rescale-Benutzerprofil hinzugefügt.
Starten eines Speichergeräts
Starten Sie ein Testspeichergerät, um festzustellen, ob der Schlüssel erfolgreich generiert wurde.
Hinzufügen zusätzlicher Schlüssel zu einem vorhandenen Speichergerät
Um weiteren Benutzern den Zugriff auf das Speichergerät zu ermöglichen, müssen deren öffentliche Schlüssel nach dem Start des Geräts hinzugefügt werden.
Nach dem Start des Speichergeräts

Nachdem zusätzliche Schlüssel hinzugefügt wurden

Shritte
- Navigieren Sie zu der Arbeiten Ordner des Speichergeräts über die Mappen und erstellen Sie einen neuen Ordner mit dem Namen temporäre Schlüssel.


- Laden Sie die öffentlichen Schlüssel hoch, die Sie dem Speichergerät hinzufügen möchten, über das Von diesem Computer hochladen Schaltfläche. Stellen Sie sicher, dass Sie in der Baumstruktur links den Ordner „temp_keys“ ausgewählt haben.

- Navigieren Sie zu der Status und starten Sie ein SSH-Fenster im Browser, indem Sie auf das ServerEin Server ist ein Computerprogramm, das Dienste für andere bereitstellt. Mehr IP-Adresse.

- >
- Navigieren Sie im SSH-Fenster über cd ~/work/temp_keys zum Ordner temp_keys.
- Ändern Sie den folgenden Befehl:
- Ersetzen SCHLÜSSELDATEINAME mit dem Namen der in temp_keys hochgeladenen Datei.
- Ersetzen HOST_NAME_IP mit dem Benutzernamen und der IP-Adresse aus dem SSH-Fenster. Dies hat die Form udeprod.XXXXXX@XX.XX.XX.XX
cat KEY_FILE_NAME | ssh HOST_NAME_IP  'cat >
~/tmp_id_rsa.pub && mkdir -p ~/.ssh && chmod 700 ~/.ssh && cat
~/tmp_id_rsa.pub >> ~/.ssh/authorized_keys && chmod 600
~/.ssh/authorized_keys && rm ~/tmp_id_rsa.pub && echo “Done”'
Beispiel
KEY_FILE_NAME = putty_key_bob.pub
HOST_NAME_IP = udeprod.ttooPb@ip-10-54-7-67
cat putty_key_bob.pub | ssh udeprod.ttooPb@ip-10-54-7-67  'cat >
~/tmp_id_rsa.pub && mkdir -p ~/.ssh && chmod 700 ~/.ssh && cat
~/tmp_id_rsa.pub >> ~/.ssh/authorized_keys && chmod 600
~/.ssh/authorized_keys && rm ~/tmp_id_rsa.pub && echo “Done”'
Dies ist für jeden hinzuzufügenden Schlüssel zu wiederholen.
TIPP: Das Zwischenablage Mit dem Symbol können Sie Elemente aus dem Browser-Terminal kopieren und einfügen. Im Terminal markierter Text erscheint in der Zwischenablage und kann dann markiert und von dort kopiert werden.
Der Vorgang funktioniert auch umgekehrt. Fügen Sie Text in die Zwischenablage ein und klicken Sie dann mit der rechten Maustaste auf die SSH-Sitzung. Dadurch wird der gesamte Inhalt der Zwischenablage in das Terminal eingefügt.
Bei erfolgreicher Operation wird die Rückmeldung „/five“ ausgegeben.
Überprüfung
- Navigieren Sie über das Browser-Terminal zu ~/.ssh/.
cd ~/.ssh/
- Inhalt der Datei „authorised_keys“ anzeigen
cat authorised_keys
- Sie sollten den öffentlichen Schlüssel am Ende dieser Datei sehen können.
TIPP: Geben Sie die ersten paar Zeichen eines Elements im Terminal ein und drücken Sie dann Tab wird das Element automatisch vervollständigt. Die Ablehnung der automatischen Vervollständigung bedeutet, dass es mehr als ein Element mit den von Ihnen eingegebenen Zeichen gibt.
Sie haben dem Speichergerät erfolgreich einen zusätzlichen Schlüssel hinzugefügt.
Herstellen einer Verbindung zum Speichergerät mit einem SFTP-Client
Im Internet sind zahlreiche SFTP-Clients verfügbar. Die beiden empfohlenen sind FileZilla und WinSCP.
FileZilla – https://filezilla-project.org/ (Plattformübergreifend)
So verwenden Sie FileZilla:
- Starten Sie FileZilla nach der Installation.
- Zurück Nach Datei > Site-Manager
- Klicken Sie auf Neue Seite.
- Das Protokoll ist SFTP.
- Geben Sie die IP-Adresse des Speichergeräts als Host ein.
- Geben Sie als Benutzer die Host-ID (hat die Form udeprod.XXXXX) ein.
- Legen Sie den Anmeldetyp fest auf Schlüsseldatei. Die Schlüsseldatei ist der private Schlüssel.
Details von der Statusseite des Speichergeräts

Beispielbildschirm
