
Workflow zur Neuskalierung der VPN-Einrichtung
Verbinden Sie Rescale mit Ihren lokalen Ressourcen
Dieses Dokument führt Sie durch die Vorbereitungsarbeiten und die Schritte zum Herstellen einer VPN-Verbindung zum lokalen Netzwerk des Kunden.
Inhalte
- Einführung
- Unterstützte Geräte und Ausnahmen
- Einrichtungsablauf
- Vorteile des VPN-Setups
- Links zu den Seiten mit Plattformintegrationen
Einführung
Durch den Aufbau einer VPN-Verbindung können Rescale-Server mit Unternehmensnetzwerken von Kunden kommunizieren. Die Kommunikation mit Unternehmensnetzwerken von Kunden ist üblich, um Rescale mit einer Kundenlizenz zu verbinden. ServerEin Server ist ein Computerprogramm, das Dienste für andere bereitstellt. Mehr, um Zugriff auf einen Remote-Desktop in der Rescale-Cloud für Remote- VisualisierungVisualisierung ist die Darstellung komplexer wissenschaftlicher oder... Mehroder für zusätzliche Zugriffssicherheit auf die Rescale-Konten eines Unternehmens. Bitte wenden Sie sich an support@rescale.com um weitere Informationen zu den Kosten für die VPN-Einrichtung zu erhalten
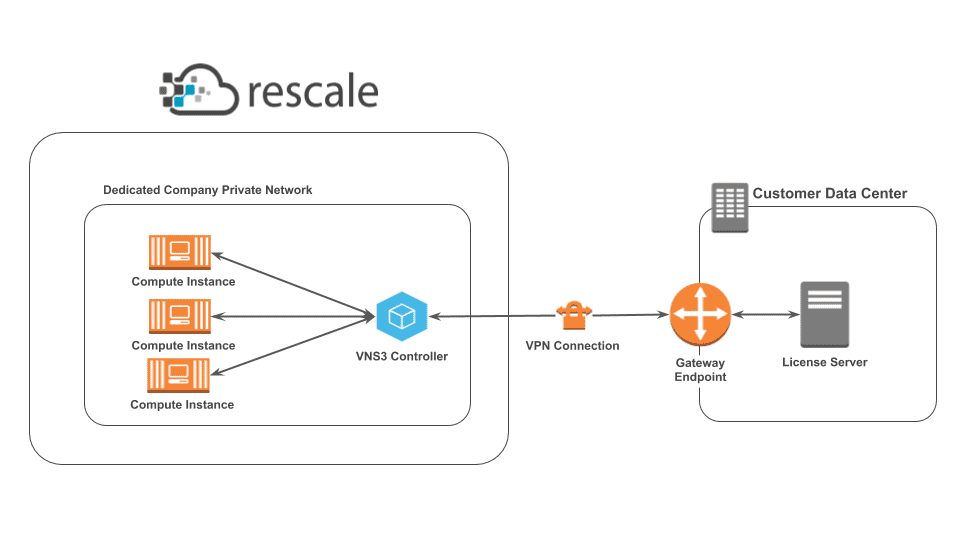
Der Aufbau einer VPN-Verbindung erfordert Zugriff auf das VPN-Gateway und die Firewall-Administrationseinstellungen des Unternehmens. Rescale empfiehlt, dass die IT/das Netzwerk des Kunden vor Beginn der VPN-Einrichtung Folgendes tut:
- Richten Sie ein Unternehmensadministratorkonto ein. Wenn der Administrator bereits über ein Rescale-Konto verfügt, kontaktieren Sie dazu einfach den Support per Chat oder senden Sie eine E-Mail an support@rescale.com um Unternehmensadministratorrechte anzufordern. Um ein neues Konto einzurichten, navigieren Sie zu www.rescale.com, wählen Sie „Anmelden“ und dann „Registrieren“. Sobald das Konto eingerichtet ist, kontaktieren Sie den Support per Chat oder senden Sie eine E-Mail an support@rescale.com um Unternehmensadministratorrechte anzufordern.
- Ermitteln Sie die IP-Adresse des VPN-Gateways und die private(n) IP-Adresse(n) des/der Lizenzserver(s). Diese werden in Schritt 2 des Setup-Workflows verwendet.
Unterstützte Geräte und Ausnahmen
Angesichts der Vielzahl der vorherrschenden Kombinationen aus Marke, Modell und Softwareversion ist es wichtig, sich über die Geräte im Klaren zu sein, die normalerweise von VNS3 für die VPN-Einrichtung unterstützt werden.
VNS3 unterstützt die meisten IPsec Rechenzentrum.Eine Einrichtung, die Computerhardware, Netzwerkgeräte usw. beherbergt. Mehr Lösungen, diese Lösungen umfassen, sind aber nicht beschränkt auf:
- Die meisten Modelle von Cisco Systems*
- Wacholder
- Wächters
- Dell SONICWALL
- Netgear
- Fortinet
- Barracuda-Netzwerke
- Kontrollpunkt*
- Zyxel USA
- McAfee Einzelhandel
- Citrix-Systeme
- Hewlett Packard
- D-Link
- WatchGuard
- Palo Alto Networks
- OpenSchwan
- pfSense
- Vyatta/VyOS
Empfohlene IPsec-Geräte:
Jedes IPsec-Gerät, das Folgendes unterstützt:
- IKE1 oder IKE2
- AES256 oder AES128 oder 3DES
- SHA1 oder MD5
- NAT-Traversal-Standards.
Wichtige Ausnahmen bei unterstützten Geräten:
Checkpoint R65+ erfordert native IPSec-Verbindungen. Dies liegt daran, dass Checkpoint nicht den NAT-Traversal-Standards Cisco ASA 8.4(2)-8.4(any) und Cisco ASA-X 9.2(any)-9.6.1 entspricht. Es treten Komplikationen auf, die eine stabile Verbindung verhindern.
Einrichtungsablauf
1) Der primäre POC des Kunden stellt eine Verbindung mit dem Rescale-Support her
Der primäre Ansprechpartner auf Kundenseite sollte den VPN-Einrichtungsprozess einleiten, indem er eine persönliche Verbindung zu einem Rescale-Support-Techniker herstellt, der bei der Einrichtung hilft. Der primäre Ansprechpartner des Kunden kann den Rescale-Support per Support-Chat auf der Rescale-Plattform oder unter erreichen support@rescale.com.
2) Rescale schlägt einen IP-Subnetzbereich des dedizierten privaten Firmennetzwerks des Kunden vor
Der Rescale-Supporttechniker schlägt dem IT-/Netzwerk-Kontakt des Kunden einen vorläufigen IP-Subnetzbereich für das dedizierte private Firmennetzwerk des Kunden vor. Der IT-/Netzwerk-Kontakt des Kunden muss sicherstellen, dass sich dieser Subnetzbereich nicht mit der lokalen Infrastruktur überschneidet. Sollte sich der vorgeschlagene Subnetzbereich mit der lokalen Infrastruktur des Kunden überschneiden, verhandeln der Rescale-Support und das IT-/Netzwerk-Team des Kunden gemeinsam den IP-Subnetzbereich und finden einen für beide Seiten passenden Bereich.
3) Der Kunde stellt die VPN-Gateway-IP-Adresse und die private IP-Adresse des Lizenzservers, den Cloud-Anbieter und die Endpunktinformationen bereit
Nach entsprechenden Verhandlungen und der Einigung über den richtigen IP-Bereich stellt das IT-/Netzwerkteam des Kunden Folgendes bereit: 1) Die IP-Adresse des VPN-Gateways für die VPN-Verbindung und 2) Die private(n) IP-Adresse(n) des/der Lizenzserver(s) 3) Welche Lizenzsoftware und -dienste sie verwenden, zusammen mit den Portinformationen 4) Welchen Cloud-Anbieter sie für die Einrichtung des VPN-Tunnels verwenden 5) Wie viele Endpunkte sie haben möchten und sendet die oben genannten Informationen an den dedizierten Rescale-Supporttechniker oder an support@rescale.com.
Hinweis : Wir unterstützen verschiedene Bereitstellungsoptionen wie Single Cloud Single Region, Single Cloud Multi Region, Multi-CloudMulticloud bezeichnet die Praxis, mehrere Clouds zu nutzen … Mehr Einzelregion und Multi-Cloud-Multiregion zusammen mit hohe VerfügbarkeitDer Entwurf und die Implementierung von Systemen oder Diensten, die... Mehr (HA)-Optionen.
4) Skalieren Sie die Bereitstellung der Kundenressourcen neu
Der Rescale-Support stellt den VPN-bezogenen Ressourcenstapel bereit, nachdem er die oben genannten Informationen erhalten hat.
5) Rescale sendet die VPN-Checkliste an das IT-/Netzwerkteam des Kunden
Als nächstes eine Neuskalierung HPCDie Verwendung der Parallelverarbeitung zum Ausführen erweiterter Anwendungen ... Mehr Der Techniker wird sich an den Netzwerk-/IT-Kontakt des Kunden im Unternehmen wenden und ihm eine VPN-Checkliste zukommen lassen, die vom IT-/Netzwerkteam des Kunden ausgefüllt werden sollte.
6) Kunde konfiguriert die VPN-Verbindung
Anschließend verwendet das IT-/Netzwerkteam des Kunden das Konfigurationsskript/die Konfigurationsdatei und die vom HPC-Techniker von Rescale bereitgestellten Pre-Shared Keys, um die VPN-Tunnel im VPN-Gateway-Gerät zu konfigurieren. Mit der abgerufenen VPN-Konfigurationsdatei und den Pre-Shared Keys konfiguriert der Kunde die VPN-Tunnel und stellt die Verbindung im VPN-Gateway-Gerät her.
7) Der Kunde konfiguriert die Firewall vor Ort
Damit die Knoten im dedizierten privaten Unternehmensnetzwerk gestartet werden und Lizenzen über die VPN-Verbindung vom lokalen Lizenzserver abgerufen werden können, müssen Lizenz- und Vendor-Ports (auch Vendor-Daemon-Ports genannt) für eingehenden Datenverkehr in der kundenseitigen Firewall zugelassen werden. Das IT-/Netzwerkteam des Kunden sollte die Firewall-Regeln aktualisieren, um diese Aktion zu ermöglichen.
Bitte beachten Sie, dass bei Verwendung von Floating-Lizenzen durch den Lizenzserver der Floating-Vendor-Port in der Lizenzdatei festgelegt werden muss (Anweisungen zum Festlegen des Vendor-Ports finden Sie unter werden auf dieser Seite erläutert). Senden Sie nach Abschluss dieser Aktionen eine E-Mail an den Rescale-Supporttechniker.
8) Rescale testet VPN-Konnektivität und Lizenzprüfung
Nachdem die VPN-Verbindung hergestellt ist, startet Rescale einen Test KnotenIn der herkömmlichen Datenverarbeitung ist ein Knoten ein Objekt in einem Netzwerk. ... Mehr im dedizierten privaten Firmennetzwerk, um die Konnektivität zum lokalen Lizenzserver des Kunden zu testen. Wenn der Status des Lizenzservers erfolgreich vom Testknoten abgefragt werden kann, wurde die VPN-Verbindung erfolgreich hergestellt.
Bitte beachten Sie: Der Rescale-Supporttechniker sollte über die Berechtigung verfügen, ein Testkonto im Unternehmen zu Testzwecken zu erstellen. Dies sollte vor Beginn des Tests bestätigt werden, um Verzögerungen bei der Einrichtung zu vermeiden.
Vorteile des VPN-Setups
1) Verbesserte Überwachung und Sichtbarkeit – Rescale kann dem Verbindungspartner auf Anfrage IPsec-Protokolle (bis zu 14 Wochen) zur Verfügung stellen.
Es gibt auch verschiedene Warnmechanismen, die unterstützt werden und verfügbar sind, wie z. B. Verbindungswarnungen (Tunnelverbindungs- oder -trennungsereignis), die per Webhook an die Verbindungspartei gesendet werden können (AWSAmazon Web Services (AWS) ist eine Tochtergesellschaft von Amazon.com, die … Mehr SNS, OpsGenie, PagerDuty, Slack, Webex Teams), Anwendungswarnungen, Ping-Host, IPsec-Tunnelüberwachung, Netzwerk-Sniffer.
2) Bessere Interoperabilität – Wir können eine Verbindung zu jedem Gerät herstellen, das Folgendes unterstützt:
- Richtlinienbasiertes VPN
- Routenbasiertes VPN
- Kapselung des Wire-Level-Protokolls für Security Packet (ESP)
- Tunnelmodus
- Internetschlüsselaustausch (IKE)
- Hauptmodus
- Vorinstallierter Schlüssel (PSK)
3) Schnelle und einfache Fehlerbehebung
- Live-Fehlerbehebung rund um die Uhr bei Störungen der Prioritätsstufe 24
- Selbstständige Fehlersuche
- Anwendungs- und Netzwerkkontrolle und proaktive Fehlerbehebung
4) Befolgen Sie die neuesten Best Practices der Branche
- Unterstützt die neuesten Ipsec-Parameter, einschließlich AES mit größeren Schlüsselgrößen wie 512 Bit, AES-GCM, SHA-2-Hash und viele mehr
- IKEv1 oder IKEv2, abhängig von der Unterstützung des Remote-Hardwaregeräts
- Natives Ipsec oder NAT-Traversal (abhängig von der Unterstützung des Remote-Hardwaregeräts), einige unterstützen nicht
- VTI-routenbasierte, richtlinienbasierte oder GRE-routenbasierte Ipsec-Tunnel
- BGP über Ipsec – für hochverfügbare Active-Active-Ipsec-Lösungen
5) Zusätzliche NAT-Fähigkeit
Um eine Überschneidung privater IP-Adressen (RFC1918) beim Erstellen einer IPsec-Verbindung zwischen zwei Organisationen zu vermeiden, unterstützt Rescale die Option, eine nicht routbare öffentliche IP für den Rescale HPC zu verwenden. VerschlüsselungDer Prozess der Kodierung von Daten oder Informationen, um sie unwirklich zu machen. Mehr Domäne. Die Verwendung öffentlicher IPs als Remote-Verschlüsselungsdomänen stellt sicher, dass es keine Adressüberschneidungen zwischen internen und anderen Remote-Verbindungen gibt
Links zu den Seiten mit Plattformintegrationen
Sollten Sie eine regionsspezifische Integrationsseite benötigen, führt Sie die folgende Linktabelle zur gewünschten Plattform.
| Plattformregion | Integrationslink |
|---|---|
| USA | US-Integrationen |
| Europäische Union | EU-Integrationen |
| Japan | JP-Integrationen |
| Südkorea | KR-Integrationen |