
Einmaliges Anmelden (SSO)
In diesem Thema wird erläutert, wie Sie Single Sign-On in Rescale für Ihr Unternehmen einrichten und konfigurieren.
Übersicht über Single Sign-On
Single Sign-On (SSO) ist eine Methode zur Benutzerauthentifizierung, bei der sich ein einziger Satz Anmeldeinformationen für die Anmeldung bei mehreren Anwendungen verwenden lässt. Dies ist besonders in Unternehmen nützlich, wenn Ihre Mitarbeiter mit ihren Unternehmensanmeldeinformationen auf verschiedene Anwendungen zugreifen können sollen.
Skalieren Sie die Unterstützung von SSO neu
Die SSO-Authentifizierung ist in allen Organisationen verfügbar.
So konfigurieren Sie den SSO-Identitätsanbieter
Haftungsausschluss: Bitte beachten Sie, dass die Konfiguration des IdP in der Verantwortung des Kunden liegt. Hier finden Sie einige Richtlinien zur Referenz für gängige IDPs wie Microsoft Entra und Okta.
- Microsoft-Tutorial: Microsoft Entra SSO-Integration mit Rescale
- Okta SSO-Tutorial: So konfigurieren Sie SSO für Okta.
- Google-Tutorial: Anweisungen zum Einrichten von Google SSO
Einrichten von Single Sign-On
Erste Schritte mit Single Sign-On
Sie müssen ein Organisationsadministrator sein, um Single Sign-On für Ihre Organisation einzurichten.
Hinweis: SSO mit Rescale gilt auf Organisationsebene. Alle Arbeitsbereiche können sich nach der Konfiguration mit SSO authentifizieren.
So konfigurieren Sie Single Sign-On:
- Navigieren Sie in Ihrer Organisationsverwaltung zu Sicherheit, Und klicken Sie dann auf die Single Sign-On Tab
- Klicken Sie auf die Konfigurieren Sie Single Sign-On Schaltfläche, um mit der Einrichtung zu beginnen.
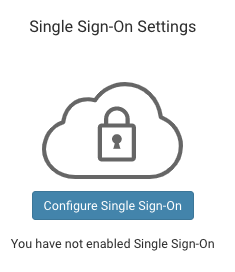
Wenn Sie SSO bereits zuvor konfiguriert haben, klicken Sie auf das Zahnradsymbol, um zu diesem Formular zurückzukehren
- Es wird dringend empfohlen, dass Sie die MetadatenMetadaten sind Daten, die Informationen über andere Daten liefern, … Mehr Exchange-Konfiguration um fortzufahren, obwohl Sie auswählen können Manuelle Konfiguration, in diesem Fall fahren Sie mit dem Erweiterte Einstellungen Abschnitt
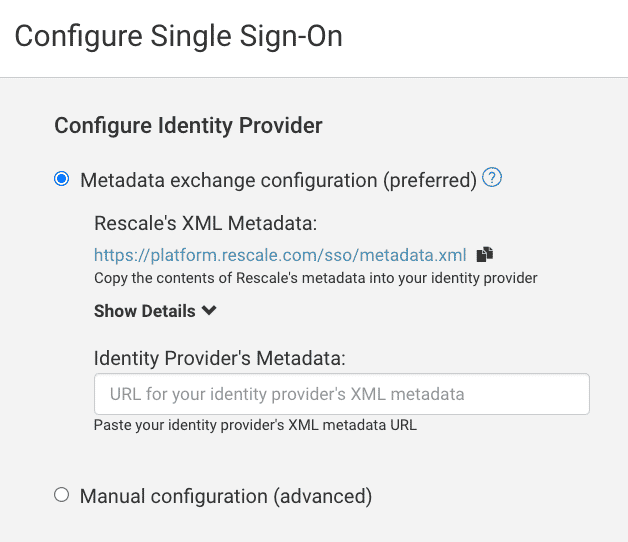
Metadatenaustausch
- Importieren Sie die Rescale-Metadaten in Ihren Identitätsanbieter (IdP) mithilfe des Link registrieren.
Wenn Ihr IdP selbst gehostet wird, kann Ihnen Ihre IT-Abteilung weiterhelfen. Wenn Sie einen gehosteten Dienst verwenden, enthält deren Konfiguration wahrscheinlich eine Eingabe für diese URL.
Wenn Sie aufgrund der IdP-Konfiguration Felder manuell eingeben müssen, können Sie auf Weiterlesen Klicken Sie hier, um diese Daten anzuzeigen. Wenn ein Feld nicht aufgeführt ist und ausgefüllt werden muss, wenden Sie sich an den Rescale-Support.
Bitte wählen Sie unten die relevanten URLs basierend auf der Region aus, in der Sie sich befinden. Wenn Sie nicht sicher sind, wenden Sie sich bitte an Ihren Rescale Solutions Architect oder Customer Success Executive.
- Fügen Sie die URL zu den Metadaten Ihres IdP in das Metadaten des Identitätsanbieters Varianten des Eingangssignals:
Der Speicherort dieser XML-Datei hängt von der Softwarekonfiguration Ihres IdP ab.
- Klicken Sie auf Überprüfen Sie die Einstellungen fortfahren.
Wenn die von Ihnen angegebene URL nicht geladen werden konnte, müssen Sie möglicherweise zurückgehen und sie korrigieren. Leere Felder müssen ausgefüllt werden. Die bekannten Felder sind jedoch schreibgeschützt und dienen nur zu Referenzzwecken.
- Klicken Sie auf Attribute um mit dem nächsten Schritt fortzufahren. Attribute sind Daten über den Benutzer, die von Ihrem IdP freigegeben werden und es uns ermöglichen, sein Profil auf Rescale einzurichten.
- (Empfohlen) Führen Sie über den bereitgestellten Link eine Testanmeldung in einem anderen Tab durch. Dadurch wird bestätigt, dass die grundlegenden Kommunikationseinstellungen zwischen Ihrem IdP und Rescale korrekt sind. Außerdem wird angezeigt, welche Attribute für Rescale freigegeben wurden, sodass Sie den Rest dieses Schritts abschließen können.
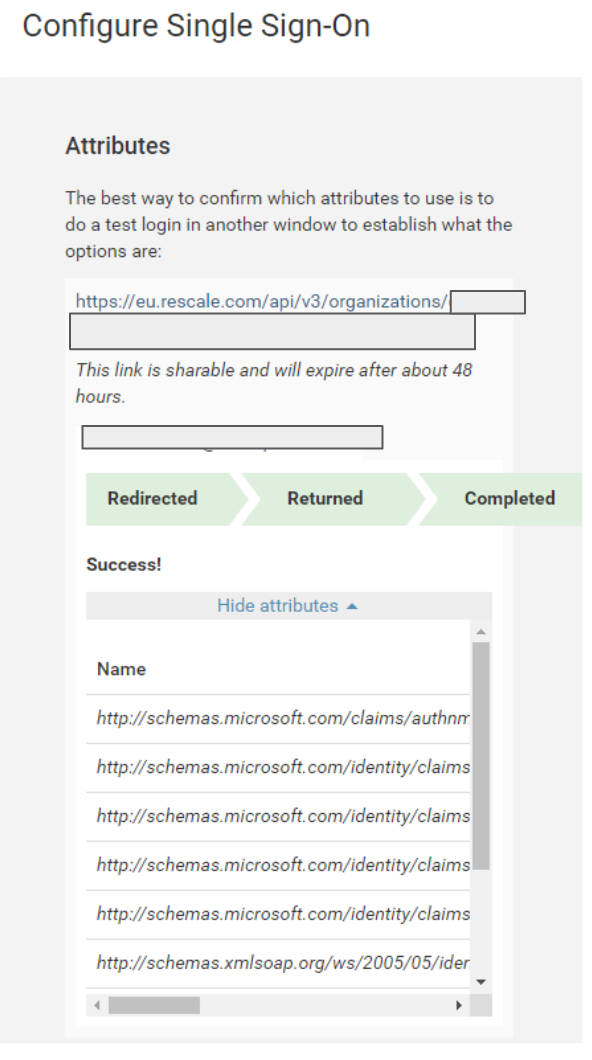
Bei erfolgreichem Test-Login wird Ihnen sowohl im Tab des Test-Logins als auch im Formular eine Tabelle mit den Attributen (siehe Screenshot oben) zur Auswahl angezeigt. Sollte ein Attribut, das mindestens die E-Mail-Adresse enthält, nicht angezeigt werden, muss Ihr IdP so konfiguriert werden, dass er eine solche freigibt.
- Wählen Sie einen Attributnamen aus oder geben Sie ihn ein für E-Mail Adresse. Zur Verfügung stellen Benutzername nur, wenn die aufgeführten Bedingungen auf Ihre Organisation zutreffen, und wählen Sie eine Vollständiger Name Attribut, falls eines verfügbar ist.
- Klicken Sie auf Richtlinien und weiter zum Zugangsrichtlinien Abschnitt unten
Erweiterte Einstellungen
ANMELDEOPTIONEN
Durch die Definition von Anmeldeoptionen haben Sie die zusätzliche Flexibilität, den Mitarbeitern Ihrer Organisation die Anmeldung nur per Single Sign-On (SSO) oder sowohl per Single Sign-On (SSO) als auch per E-Mail zu ermöglichen.
ZUGRIFFSRICHTLINIE
Es gibt zwei Arten von Zugriffsrichtlinien:
- Erlauben Sie jedem aus Ihrer Organisation
- Nur eingeladenen Benutzern die Anmeldung erlauben
Das Erlauben Sie jedem aus Ihrer Organisation Mit dieser Einstellung kann jeder Mitarbeiter mit einmaliger Anmeldung Ihrer Rescale-Organisation beitreten.
Das Nur eingeladenen Benutzern die Anmeldung erlauben Für die Einstellung müssen zwei Bedingungen erfüllt sein:
- Mitarbeiter müssen zunächst von einem Administrator zur Neuskalierung eingeladen werden
- Der Mitarbeiter muss SSO konfiguriert haben, wenn Ihre Anmeldeoptionen auf Melden Sie sich nur mit Single Sign-On an
Single Sign-On-Protokollierung
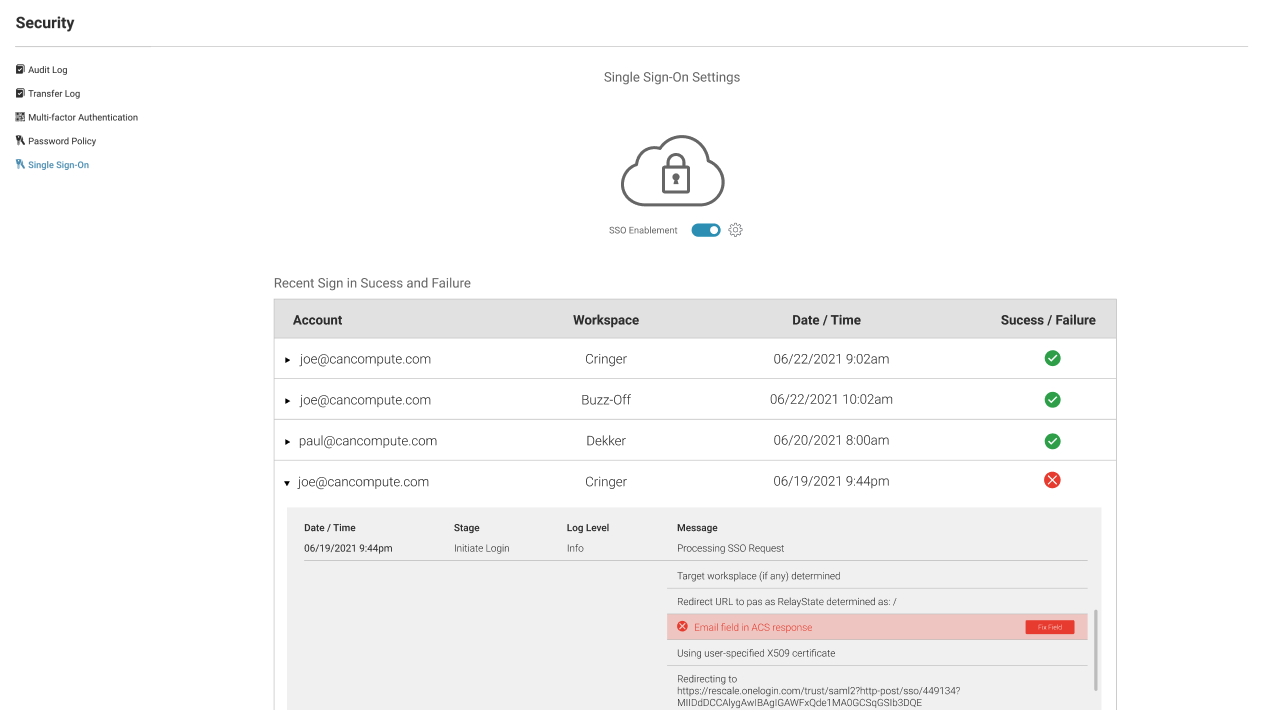
Sobald Sie Single Sign-On eingerichtet haben, können Sie die letzten erfolgreichen und fehlgeschlagenen Anmeldungen sehen, indem Sie zu Portal > Sicherheitund klicken Sie dann auf das Single Sign-On Tab.
Dort können Sie erfolgreiche, fehlgeschlagene und unvollständige Anmeldungen anzeigen.
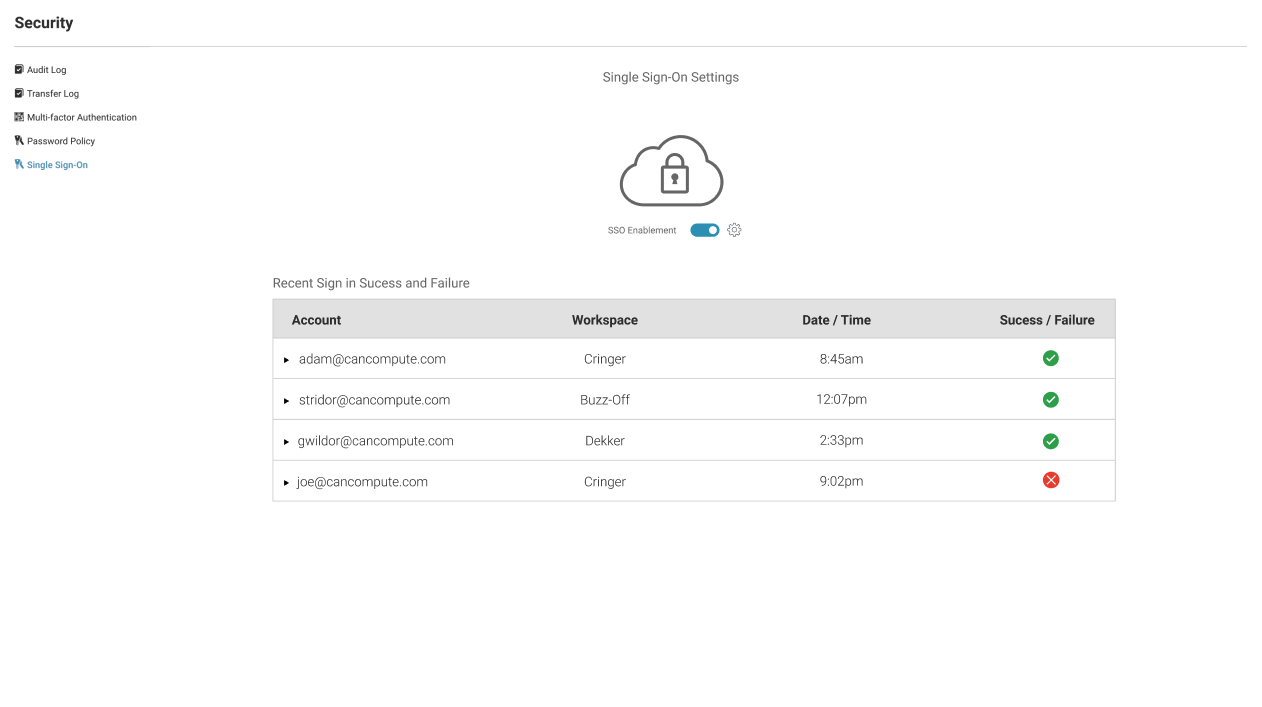
Statussymbole:
- Ein grünes Häkchen zeigt an, dass die Anmeldung erfolgreich war
- Ein rotes Kreuz zeigt an, dass die Anmeldung fehlgeschlagen ist (für weitere Informationen erweitern)
- Eine gelbe Linie zeigt an, dass die Logik unvollständig war. In diesem Fall hat jemand eine Anmeldung über SSO initiiert, zum IdP umgeleitet, aber nie wieder zu Rescale zurückgeleitet. Dies ist nicht unbedingt ein Problem; der Benutzer könnte den Tab nach der IdP-Umleitung geschlossen haben.
Um detaillierte Informationen zum erfolgreichen, fehlgeschlagenen oder unvollständigen Login anzuzeigen, klicken Sie einfach auf den Benutzer, um ein chronologisches Protokoll zu öffnen.
FAQ
Kann ich SSO in meiner Region verwenden?
Wenn Sie sich in einer internationalen Region befinden und eine der internationalen Plattformen von Rescale verwenden, achten Sie darauf, die richtige Plattformdomäne und URL zu verwenden. Dies ist entscheidend für die Konfiguration Ihres Azure AD SSO. Beachten Sie, dass in der Microsoft-Dokumentation eine US-Plattform verwendet wird.
Können sich vorhandene Rescale-Benutzer nach der Aktivierung von SSO weiterhin anmelden?
Ja, bestehende Benutzer haben nach der Aktivierung von SSO weiterhin Zugriff, sofern sie bei Rescale und bei ihrem SSO-IdP über eine identische E-Mail-Adresse verfügen.
F: Können wir Konten zusammenführen, die dieselbe E-Mail-Adresse verwenden?
Nein, das Zusammenführen von Konten ist derzeit nicht möglich.
Wenn sich die mit dem Rescale-Benutzerkonto verknüpfte E-Mail-Adresse nach der Aktivierung von SSO nicht ändert, sind die Kontodaten dann weiterhin verfügbar?
Die Daten und alle Attribute des Kontos bleiben auch nach der Aktivierung von SSO für Konten verfügbar, bei denen sich die E-Mail-Adresse nicht geändert hat.
Hat die Aktivierung von SSO Auswirkungen auf vorhandene API-Token?
Nein, vorhanden API Token sind nicht betroffen. Sie funktionieren weiterhin wie bisher
Kann ich Token aus Microsoft Active Directory verwenden, um Gruppen einer Rescale-Gruppe/einem Rescale-Projekt zuzuordnen?
Derzeit unterstützen wir diese Funktion nicht.
Kennwortrichtlinien: Überschreibt die Aktivierung von SSO vorhandene Kennwortrichtlinien oder funktionieren sie zusammen?
SSO überschreibt bestehende Kennwortrichtlinien
Benutzer-Onboarding: Wie läuft der Onboarding-Prozess für neue Benutzer ab, um sie mit SSO einzurichten?
Unternehmen, die SSO verwenden, sollten Rescale-Benutzer über den Einladungsprozess innerhalb des Google WorkspaceMit Workspaces können Kunden von Rescale dedizierte Teams erstellen ... Mehr Administrator.
Benutzer-Offboarding: Wie wird der Zugriff widerrufen, wenn ein Mitarbeiter die Organisation verlässt?
Der Mitarbeiterzugriff kann widerrufen werden, indem Sie im Abschnitt „Mitglieder“ des Arbeitsbereichs die Option „Rescale User Offboarding“ durchlaufen.
Multi-Faktor-Authentifizierung (MFA)Die Multi-Faktor-Authentifizierung (MFA) ist eine Methode zur Bestätigung ... Mehr: Unterstützt Rescales SSO MFA und wie wird es konfiguriert?
Ja, zusätzlich zu SSO MFA können Sie Rescale MFA für zusätzliche Sicherheit nutzen.
Prüfpfade: Gibt es eine Option zum Erstellen von Prüfprotokollen speziell für SSO-Aktivitäten?
Ja, im Abschnitt „Sicherheit“ der Organisation können Sie Prüfprotokolle zu Anmeldeversuchen erstellen.
SSO für Unterorganisationen: Kann SSO selektiv auf Unterorganisationen oder Abteilungen innerhalb der Hauptorganisation angewendet werden?
Nein, SSO gilt für alle Arbeitsbereiche innerhalb der Organisation.