
Eine der häufigsten Herausforderungen bei der Ausführung von technischen Simulationen in der Cloud besteht darin, vorhandene Lizenzen zu nutzen. Viele Anwendungen verbinden sich regelmäßig mit einem Lizenzserver, um Lizenztoken auszuchecken. In der Regel betreiben Unternehmen einen Lizenzserver vor Ort, der sich hinter der Unternehmensfirewall befindet. ISVs Um unbefugte Duplizierung zu verhindern, werden Lizenzen bereitgestellt, die an einen einzelnen Rechner gebunden sind. Aufgrund dieser Hardwareabhängigkeit ist es nicht möglich, den Lizenzserver per „Lift and Shift“ in die Cloud zu verschieben. Die Herausforderung besteht darin, Clustern, die in der Cloud gestartet werden, die sichere Kommunikation mit dem Lizenzserver vor Ort zu ermöglichen.
Die zuverlässigste Möglichkeit, einen lokalen Lizenzserver für Cloud-Instanzen verfügbar zu machen, ist die Einrichtung einer VPN-Verbindung zum Cloud-Anbieter. Die Einrichtung eines VPN erfordert jedoch in der Regel die IT-Beteiligung und Genehmigung. Dieser Prozess kann durchaus mehrere Wochen dauern. Gibt es für Ingenieure mit Zeitdruck einfachere und sicherere Alternativen?
Eine attraktive Option ist die Nutzung von SSH. Anstatt die Unternehmensfirewall so zu modifizieren, dass eingehende Verbindungen aus der Cloud möglich sind, können wir einen Reverse-SSH-Tunnel erstellen, der stattdessen eine ausgehende Verbindung zu einem gesicherten Lizenz-Proxy-Server herstellt. Anschließend können Cloud-Instanzen so konfiguriert werden, dass sie sich mit dem Lizenz-Proxy-Server verbinden, und der Datenverkehr wird an den Lizenzserver hinter der Firewall weitergeleitet. Dieser Ansatz bietet mehrere Vorteile:
- Da wir SSH verwenden, sind alle über das Kabel gesendeten Daten verschlüsselt.
- Es sind keine Firewall-Änderungen erforderlich. Ausgehender SSH-Zugriff ist in den meisten Unternehmensumgebungen normalerweise zulässig.
- Der Kunde hat die vollständige Kontrolle über die Verbindung. Der Tunnel kann jederzeit geschlossen werden. Der Zugriff auf den lokalen Lizenzserver von den Cloud-Instanzen wird dann unterbrochen.
Das folgende Diagramm zeigt die Umkehrung SSH-TunnelkonfigurationDer Lizenz-Proxyserver und alle Cloud-Instanzen können frei miteinander kommunizieren, sind aber für alle anderen abgeschottet. Der Lizenz-Proxyserver kann so konfiguriert werden, dass eingehender SSH-Zugriff von einer Reihe von IP-Adressen des Unternehmens zugelassen wird.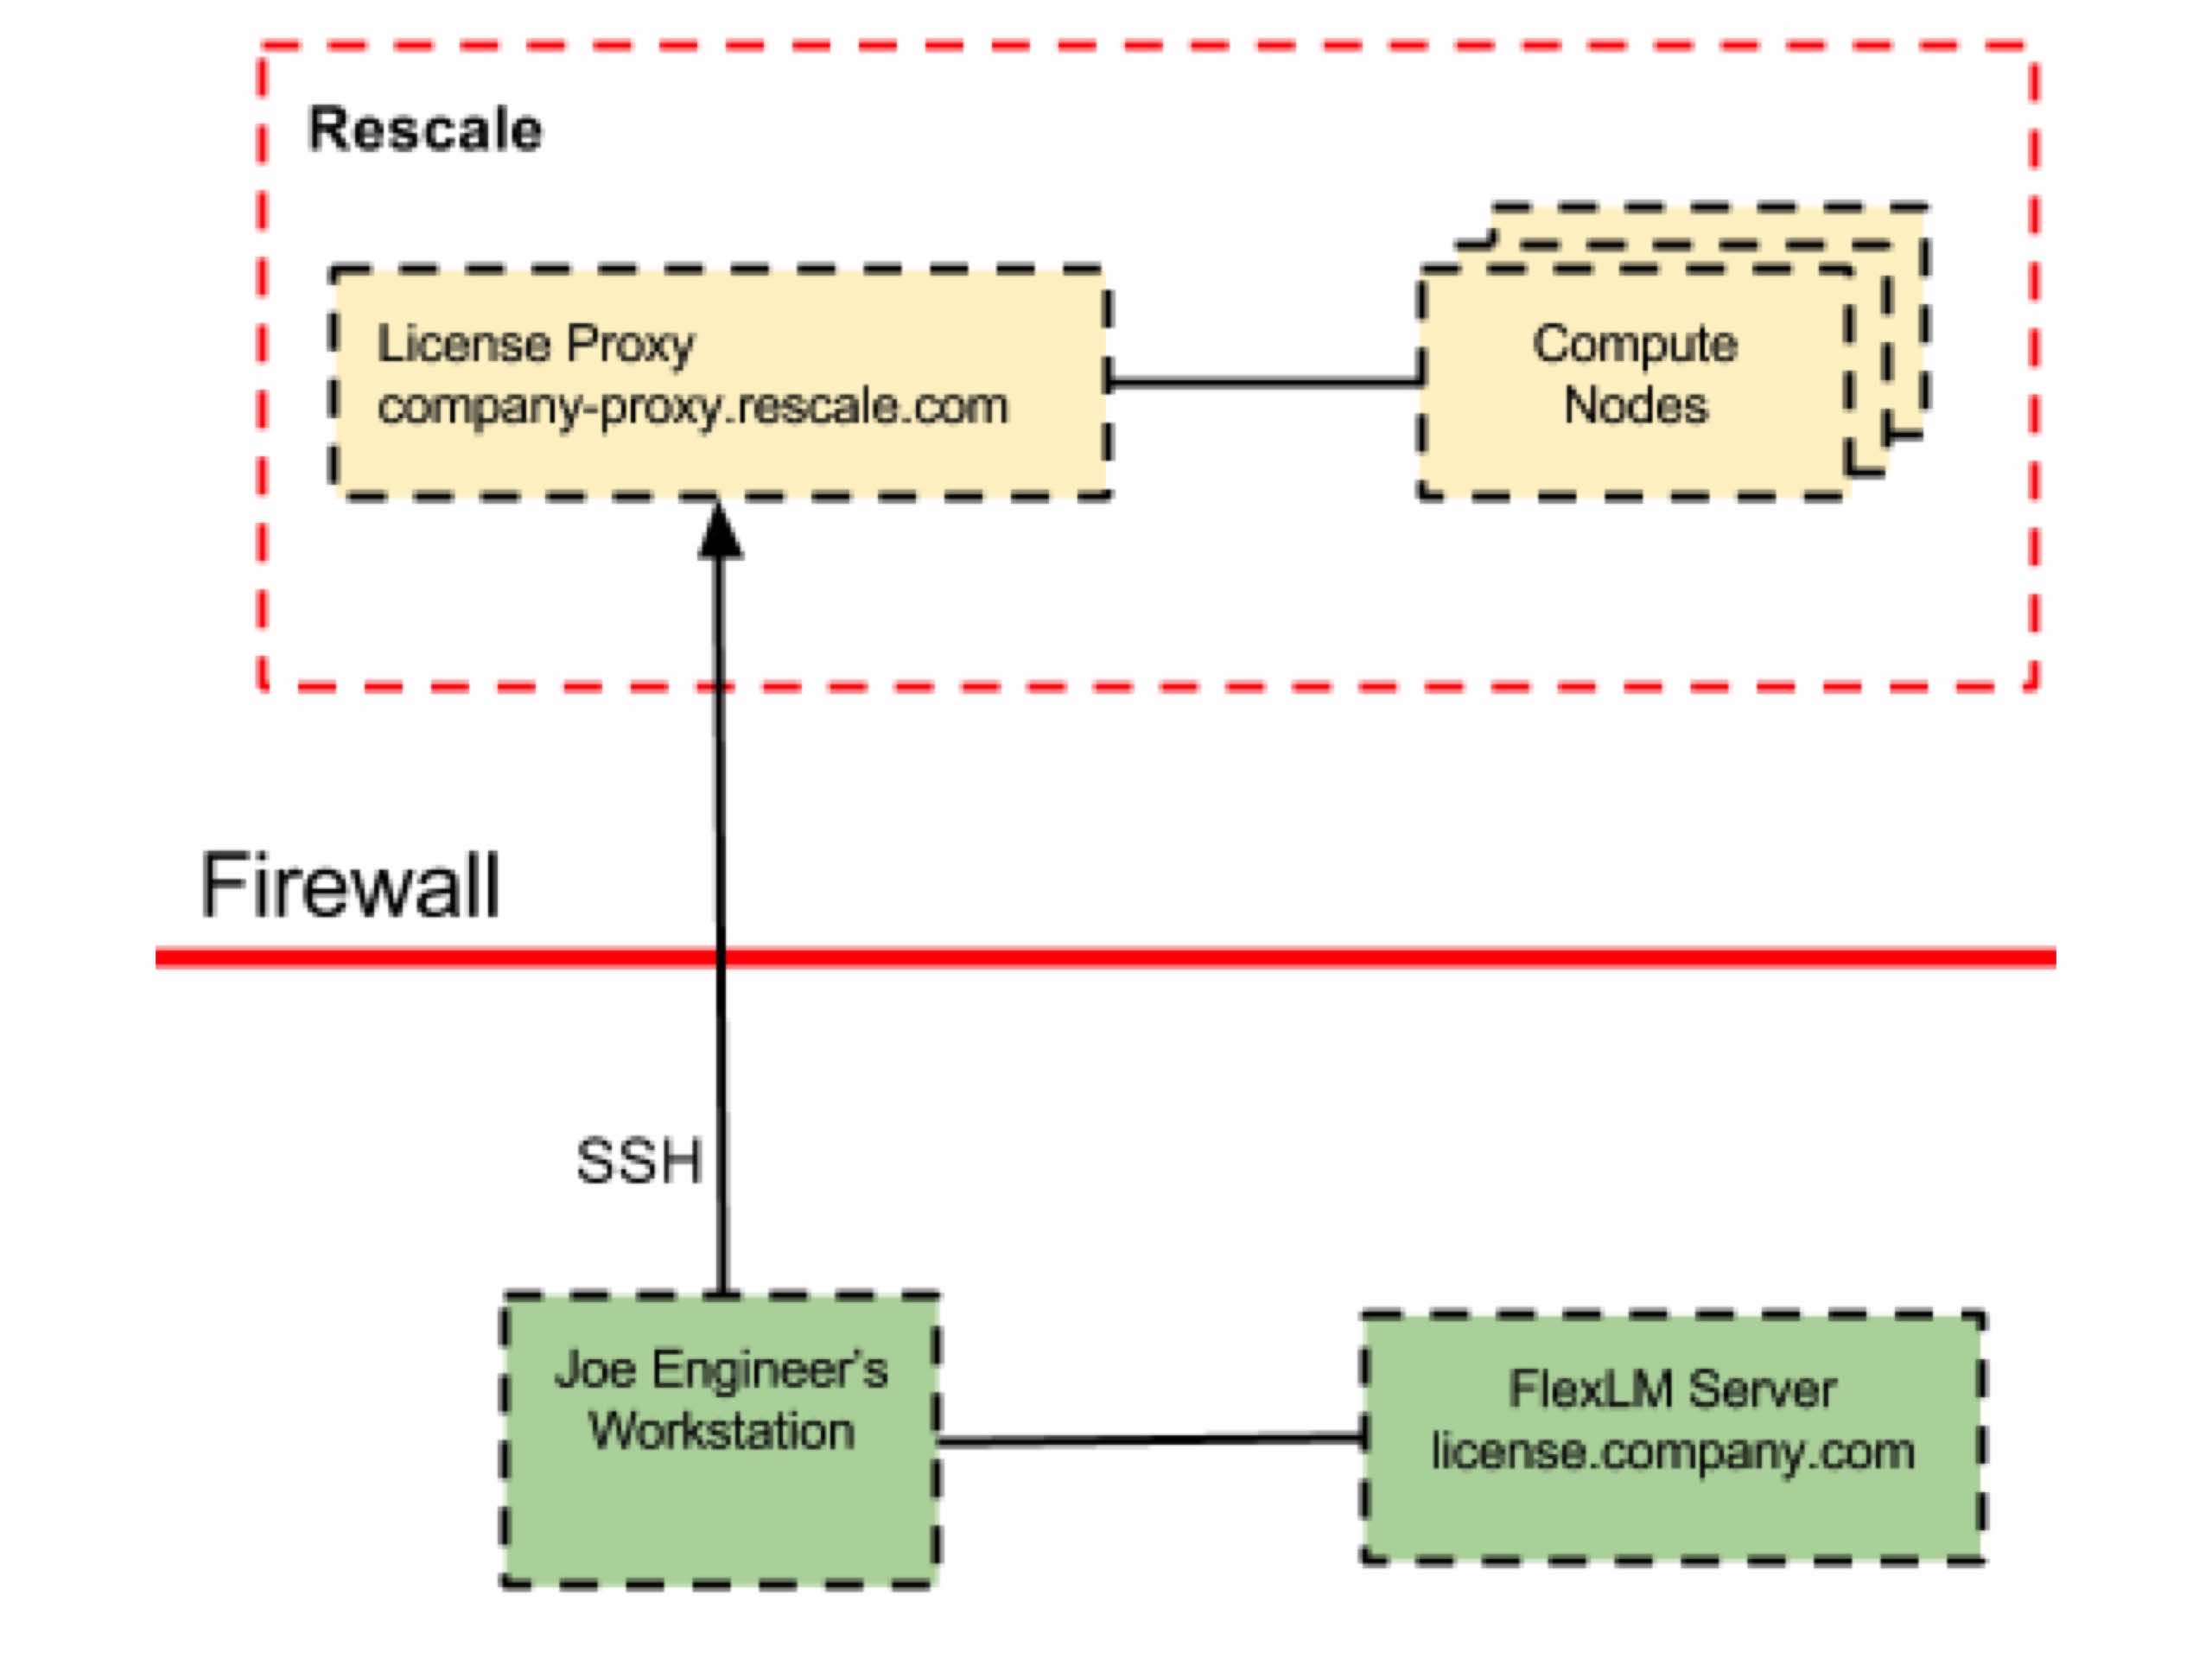
Betrachten wir als konkretes Beispiel eine FlexLM-Konfiguration. Bei FlexLM müssen zwei Ports zugeordnet werden: der Vendor-Daemon-Port und der Lizenzserver-Port. Diese Ports können je nach Installation variieren. Für dieses Beispiel gehen wir jedoch davon aus, dass sie auf 7701 bzw. 32916 eingestellt sind.
Erstens kann Rescale auf Anfrage einen Lizenzproxy bereitstellen und dem Unternehmen den privaten Schlüssel, den Benutzernamen und die Hostinformationen zur Verfügung stellen.
Sobald die Informationen zum Vendor-Daemon und dem Lizenzserver-Port ermittelt wurden, kann der folgende SSH-Befehl von der Workstation von Joe Engineer ausgeführt werden, die sich hinter der Firewall befindet und Zugriff auf den lokalen Lizenzserver hat:
ssh -i user@company-proxy.rescale.com -N -R 7701:license.company.com:7701 -R 32916:license.company.com:32916
Dieser Befehl leitet den TCP-Verkehr, der an Port 7701 des Lizenzproxys gesendet wird, an Port 7701 des Lizenzservers des Unternehmens um. Ebenso wird der TCP-Verkehr, der an Port 32916 des Proxys gesendet wird, an Port 32916 des Lizenzservers weitergeleitet. Nach Ausführung des Befehls kann der Benutzer Aufträge über die Rescale-Benutzeroberfläche übermitteln und die FlexLM-Umgebungsvariable auf den Lizenzproxy verweisen. Wählen Sie dazu eine Anwendung auf der Seite „Softwareeinstellungen“ Ihres Rescale-Auftrags aus und aktivieren Sie das Kontrollkästchen „Vorhandene Lizenz angeben“. Geben Sie anschließend den Port des Lizenzservers (in unserem Beispiel 32916) und den Hostnamen des Lizenzproxys (company-proxy.rescale.com) im folgenden Format ein: 32916@company-proxy.rescale.com.
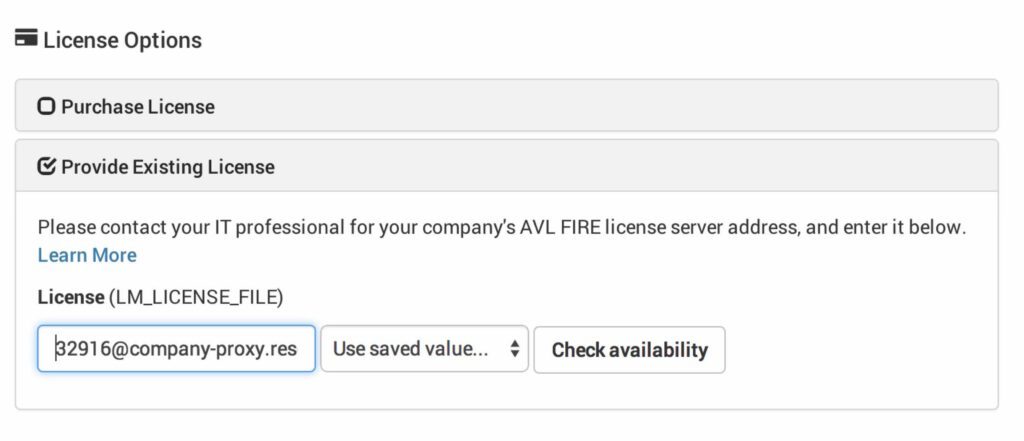
Im obigen Screenshot wird die Umgebungsvariable LM_LICENSE_FILE und das Format port@hostname verwendet, um den Lizenzserver anzugeben. Bitte beachten Sie, dass dies je nach ausgewählter Anwendung variieren kann.
Bitte zögern Sie nicht, uns unter zu kontaktieren support@rescale.com wenn Sie mehr über die Konnektivitätsoptionen des Lizenzservers erfahren möchten.
