Anmelden bei Rescale mit einem Microsoft Active Directory SSO-Identitätsanbieter
Rescale hat kürzlich SAML Single Sign-On-Anmeldeunterstützung für unsere ScaleX Enterprise-Benutzer eingeführt. In diesem Beitrag erfahren Sie, wie Sie Rescale als SAML-Dienstanbieter einrichten und dabei Azure Active Directory als Identitätsanbieter verwenden.
Voraussetzung für die Teilnahme am folgenden Tutorial ist, dass Sie über ScaleX Enterprise- und Microsoft Azure-Konten verfügen.
SAML-Hintergrund
SAML ist ein Authentifizierungsprotokoll für Web-Single-Sign-On (SSO). An einer SAML-Bereitstellung sind zwei Entitäten beteiligt:
Identitätsanbieter (IdP) Die Entität, die die Anmeldeinformationen Ihrer Benutzer verwaltet. Ihre Aufgabe besteht darin, Benutzer mit Kennwörtern oder anderen Schlüsseltypen zu authentifizieren.
Dienstleister (SP) Die Entität, die Endbenutzeranwendungen bereitstellt. Sie verlässt sich bei der Authentifizierung der Benutzer auf den Identitätsanbieter.
Dieser Wikipedia Die Seite enthält weitaus mehr Details, aber das SAML-Protokoll besteht im Wesentlichen aus den folgenden Schritten:
- Der Benutzer versucht, auf eine Ressource des Dienstanbieters zuzugreifen, und der Anbieter muss diesen Benutzer authentifizieren.
- Der Dienstanbieter leitet den Benutzer mit einer Benutzerkennung zum SSO-Endpunkt des IdP weiter
- IdP leitet den Benutzer auf seine eigene Anmeldeseite um, wenn der Benutzer derzeit nicht beim IdP authentifiziert ist
- IdP antwortet mit Authentifizierung und leitet den Benutzer zurück zum Assertion Consumer Service (ACS) des SP.
- SP ACS überprüft, ob die Authentifizierung vom IdP stammt und meldet den Benutzer beim SP an.
- SP leitet den Benutzer zur ursprünglich angeforderten Ressource weiter, wenn er zum Zugriff darauf berechtigt ist
Beachten Sie, dass der Identitätsanbieter zwar die Beglaubigung des Benutzers, der Dienstanbieter erlegt immer noch seine eigenen Genehmigung Regeln für diesen Benutzer. Beachten Sie auch, dass der Identitätsanbieter und der Dienstanbieter niemals die geheimen Schlüsselinformationen der Benutzer austauschen, sondern dass der Dienstanbieter den Identitätsanbieter lediglich nach der Identität des aktuell beim Webclient angemeldeten Benutzers fragen darf.
In diesem Lernprogramm ist der Identitätsanbieter ein Azure Active Directory und der Dienstanbieter Rescale.
Die Konfiguration, die wir skizzieren werden, besteht aus drei übergeordneten Teilen:
- Einrichten eines neuen Azure Active Directory als Test-IdP
- Fügen Sie Ihren Rescale als autorisierten SP hinzu, um auf Ihren neuen IdP zuzugreifen
- Richten Sie Ihr ScaleX Enterprise-Konto ein, um Ihren neuen IdP zu autorisieren
Erstellen eines Azure Active Directory SAML-Identitätsanbieters zum Testen
Der Vollständigkeit halber beginnen wir mit der Einrichtung eines Tests von Azure Active Directory. Wenn Sie bereits ein AD für Ihre Organisation eingerichtet haben, können Sie wahrscheinlich direkt zum Abschnitt „Autorisieren von Rescale als SP“ springen.
Melden Sie sich zunächst bei der an Azure-Verwaltung. Gehen Sie zum Abschnitt „Active Directory“ und erstellen Sie mit der Schaltfläche „+NEU“ in der unteren linken Ecke ein neues Verzeichnis.
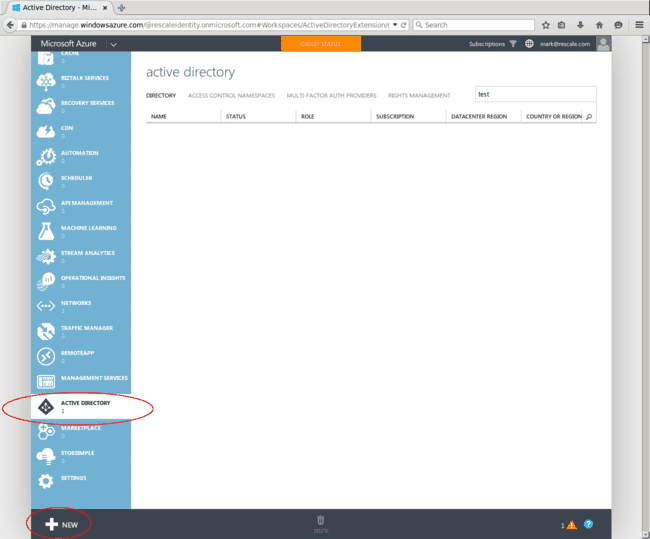
Wählen Sie VERZEICHNIS und BENUTZERDEFINIERT ERSTELLEN
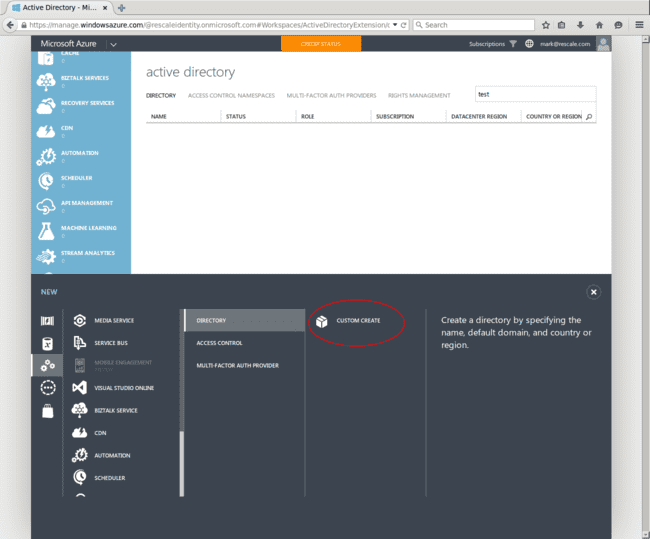
Füllen Sie die Felder aus, um Ihr neues Verzeichnis zu erstellen. NAME und DOMÄNENNAME können identisch sein, sollten aber in allen Verzeichnissen Ihrer Organisation eindeutig sein.

Sie haben nun ein neues Active Directory erstellt. Sie können nun Benutzer zu Ihrem Verzeichnis hinzufügen. Wählen Sie das soeben erstellte Verzeichnis aus und klicken Sie oben auf die Registerkarte BENUTZER.
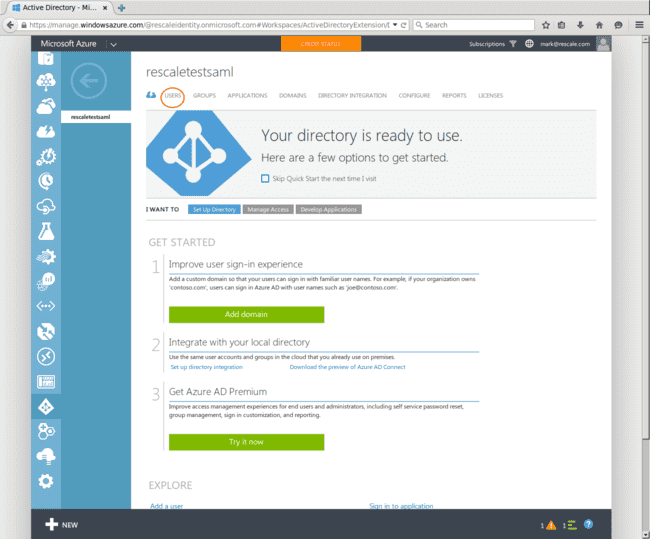
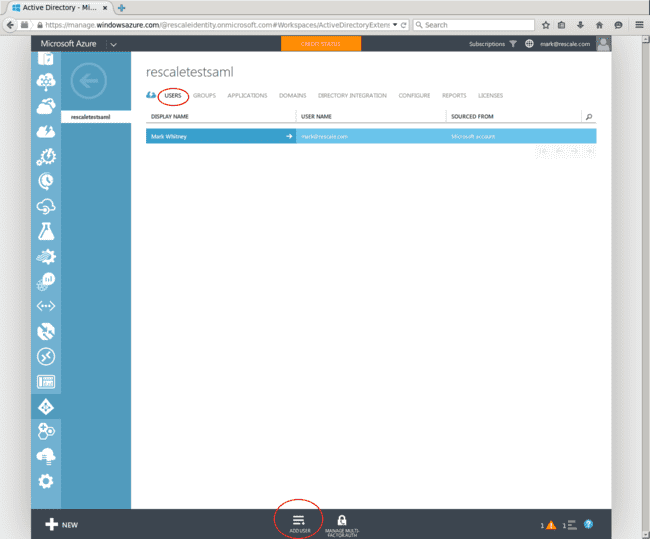
Ihr Azure-Benutzer sollte bereits in der Benutzerliste für dieses Verzeichnis enthalten sein. Fügen Sie einen weiteren Benutzer hinzu, indem Sie unten BENUTZER HINZUFÜGEN auswählen.
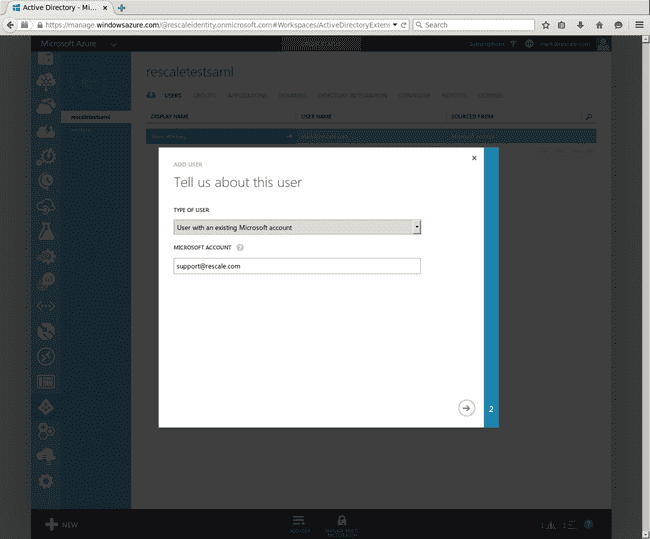
Wählen Sie „Benutzer mit einem bestehenden Microsoft-Konto“ und geben Sie die E-Mail-Adresse des Benutzers aus Ihrer Domäne ein, den Sie hinzufügen möchten. Füllen Sie auf der nächsten Seite weitere Profilinformationen aus und speichern Sie anschließend den neuen Benutzer.
An diesem Punkt verfügen wir über ein Active Directory mit einem oder mehreren Benutzern. Der nächste Schritt besteht darin, unserem AD mitzuteilen, dass Rescale die Abfrage von Benutzern zur Authentifizierung zulassen soll.
Autorisieren von Rescale als Dienstanbieter
Dem Identitätsanbieter muss nun mitgeteilt werden, dass er Rescale die Abfrage von Informationen zum angemeldeten Benutzer erlauben soll.
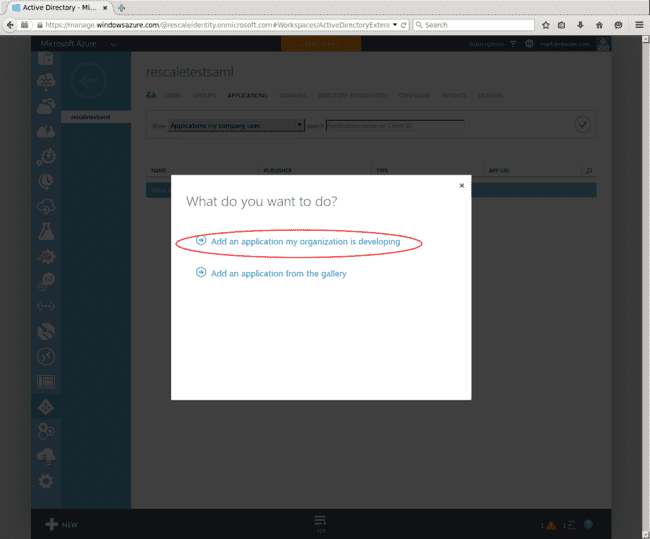
Wählen Sie oben die Registerkarte ANWENDUNGEN und dann unten HINZUFÜGEN. Wählen Sie „Eine Anwendung hinzufügen, die meine Organisation entwickelt.“
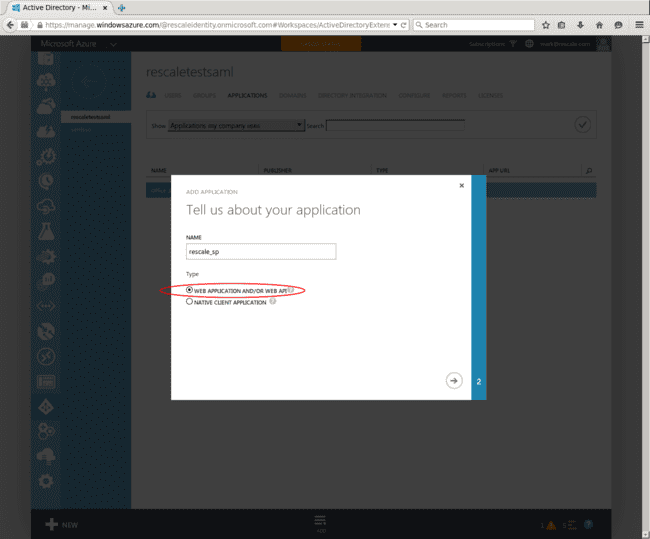
Geben Sie Ihrer Anwendung einen beliebigen Namen und legen Sie sie als „WEBANWENDUNG UND/ODER WEB-API“ fest.
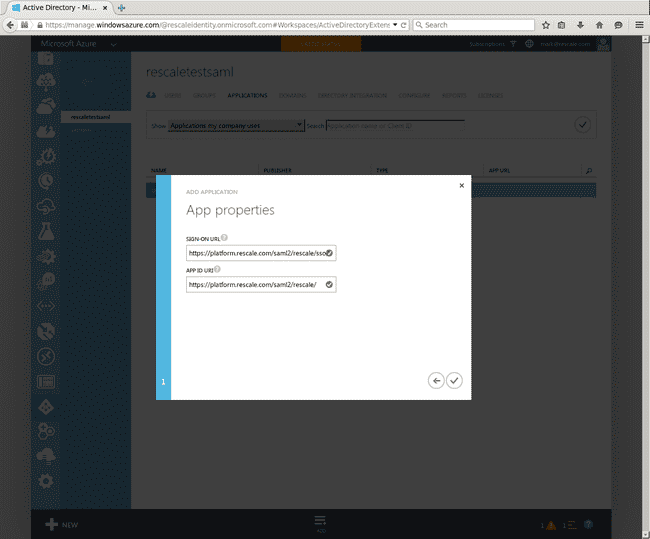
Auf der nächsten Seite beginnen Sie mit der Konfiguration der wichtigsten Teile Ihrer Service Provider-Anwendung. Sie sollten Ihre SIGN-ON-URL auf „https://www.rescale.com/route/saml2/“ setzen.Firmen-ID/sso/“ und Ihre APP-ID-URI zu „https://www.rescale.com/route/saml2/Firmen-ID/". Dein Firmen-ID ist in der Regel nur der Name Ihres Unternehmens. Sie können sich jedoch an den Support wenden, um dies zu überprüfen. In diesem Beispiel fügen wir Benutzer mit dem Firmencode „rescale“ hinzu.
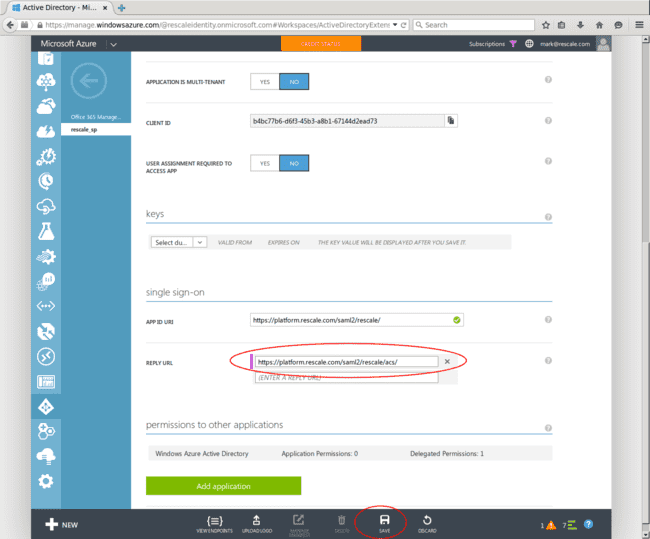
Als Nächstes müssen wir einige zusätzliche Eigenschaften festlegen und die IdP-Endpunkte ermitteln, die der Rescale-Dienstanbieter verwenden wird. Gehen Sie zur Registerkarte KONFIGURIEREN und scrollen Sie nach unten zur ANTWORT-URL. Setzen Sie die URL auf „https://www.rescale.com/route/saml2/Firmen-ID/acs/“ und SPEICHERN Sie dann die Änderung.
Als Nächstes notieren wir uns die Endpunkte, die wir benötigen, um unser Rescale-Konto für die Verwendung dieses IdP zu konfigurieren. Sie sollten diese Endpunkte kopieren:
- SAML-P-ANMELDE-ENDPUNKT
- SAML-P-Abmeldeendpunkt
- FÖDERATIONSMETADATEN-DOKUMENT
Als Nächstes müssen wir die Azure-Entitäts-ID abrufen, die es zur Identifizierung beim Dienstanbieter verwendet, und das X509-Zertifikat, das es zum Signieren von SAML-Antworten verwendet.
Öffnen Sie einen weiteren Tab in Ihrem Browser und rufen Sie die URL des FEDERATION METADATA DOCUMENT auf, die Sie gerade kopiert haben. Kopieren Sie sowohl das Attribut „entityID“ als auch das erste Element „X509Certificate“ im Dokument.
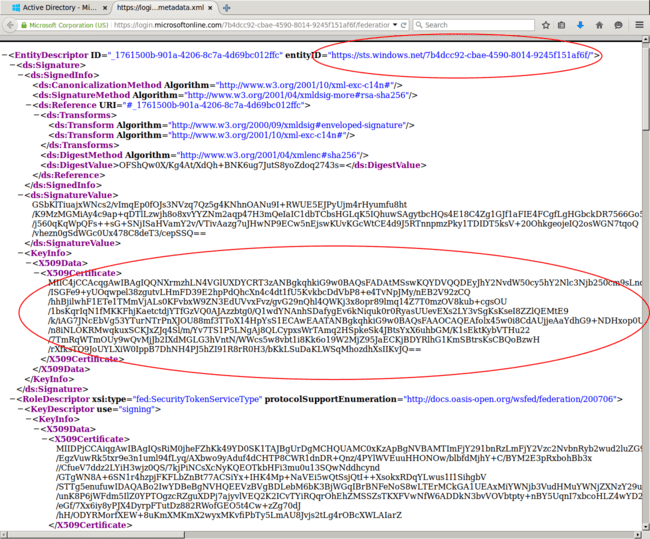
An diesem Punkt haben wir alles, was wir von der Azure-Konsole benötigen. Es ist Zeit, zur Rescale-Plattform zu wechseln, um Ihren Dienstanbieter zu konfigurieren.
Autorisieren Sie Ihren Identitätsanbieter in ScaleX Enterprise
Öffnen Sie einen neuen Tab und melden Sie sich als Unternehmensadministrator bei https://www.rescale.com/route/jobs an. Wählen Sie im Dropdown-Menü oben rechts „Unternehmensverwaltung“, wählen Sie dann den Tab „Einstellungen“ und scrollen Sie nach unten zum Abschnitt „SSO (Single Sign-On)“.
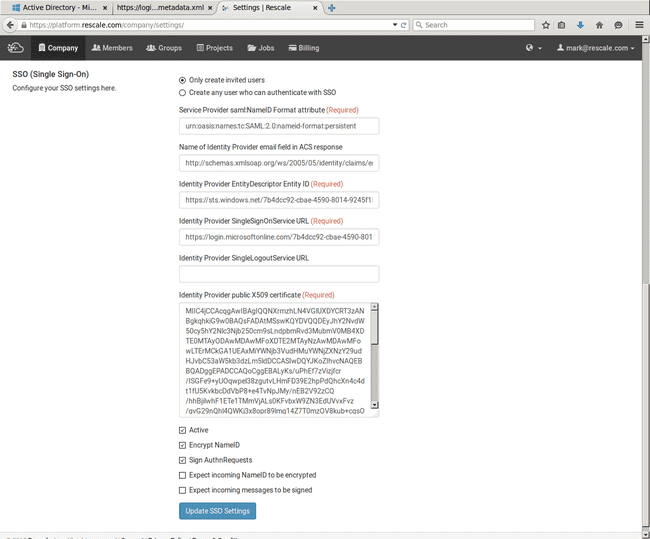
Hier können Sie nun die entsprechenden Felder ausfüllen:
Dienstanbieter saml:NameID-Formatattribut: Für Azure sollte dies auf „urn:oasis:names:tc:SAML:2.0:nameid-format:persistent“ eingestellt werden.
Name des E-Mail-Felds des Identitätsanbieters in der ACS-Antwort: Für Azure sollte es auf „https://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress“ eingestellt werden.
EntityDescriptor-Entitäts-ID des Identitätsanbieters: Dies sollte auf den aus den Azure-Metadaten kopierten „entityID“-Wert eingestellt werden.
SingleSignOnService-URL des Identitätsanbieters: Dies sollte aus der Azure-Endpunktliste auf „SAML-P SIGN-ON ENDPOINT“ eingestellt werden.
Öffentliches X509-Zertifikat des Identitätsanbieters: Hier sollte das aus den Azure-Metadaten kopierte X509-Zertifikat eingetragen werden. Achten Sie darauf, dass sich in der Mitte des Zertifikatsinhalts keine Zeilenumbrüche befinden.
Beachten Sie, dass die ersten beiden Felder unabhängig von Ihrer speziellen AD-Bereitstellung gleich sind, die letzten drei jedoch unterschiedlich sind und auf den oben erfassten Werten basieren. Diese drei Werte unterscheiden sich von den im Screenshot gezeigten Werten.
Aktivieren Sie die folgenden Kontrollkästchen:
- Aktives
- NameID verschlüsseln
- Authentifizierungsanfragen signieren
Für Ihren ersten Test sollten Sie außerdem „Beliebigen Benutzer erstellen, der sich mit SSO authentifizieren kann“ auswählen. Mehr dazu im nächsten Abschnitt.
Dann klick SSO-Einstellungen aktualisieren. Damit sollten Sie Ihren Benutzer mit Ihrem AD IdP anmelden können! Um dies zu testen, melden Sie sich über das Benutzer-Dropdown-Menü oben rechts von Rescale ab. Gehen Sie zum SSO-Anmeldeseite neu skalieren und versuchen Sie, sich als einer der Benutzer anzumelden, die Sie von Ihrem Active Directory-Anbieter autorisiert haben.
SP vs. IdP initiierte Anmeldung und Einladungen
Benutzer Ihres ScaleX Enterprise-Kontos können sich mit SSO über einen dieser Endpunkte anmelden:
Vom IdP initiierte Anmeldungen https://www.rescale.com/route/saml2/Firmen-ID/sso/
SP-initiierte Anmeldungen https://www.rescale.com/route/login/sso/
Der erste Link ist der direktere. Er leitet direkt zur SSO-URL Ihres IdPs weiter und erfordert keine Eingabe von Anmeldeinformationen bei Rescale. Die zweite Seite nimmt die E-Mail-Adresse des Benutzers entgegen und versucht, den Benutzer an den richtigen Identitätsanbieter weiterzuleiten. Diese Seite ist für Benutzer gedacht, die zunächst direkt zu https://www.rescale.com/route/jobs gehen, sich aber dennoch per SSO anmelden möchten.
Wie im vorherigen Abschnitt erwähnt, können Sie entweder jedem von Ihrem IdP authentifizierten Benutzer die Anmeldung bei Rescale unter Ihrer Organisation erlauben oder nur Benutzern die Erstellung von Rescale-Konten erlauben, die ausdrücklich eingeladen wurden. Um die Beschränkung auf Einladungen durchzusetzen, gehen Sie zurück zum Abschnitt SSO-Einstellungen in der Rescale-Unternehmensverwaltung, wählen Sie „Nur eingeladene Benutzer erstellen“ und speichern Sie diese Einstellungen. Um nun Benutzer einzuladen, gehen Sie oben auf die Registerkarte „Mitglieder“ und klicken Sie auf „Mitglieder einladen“.
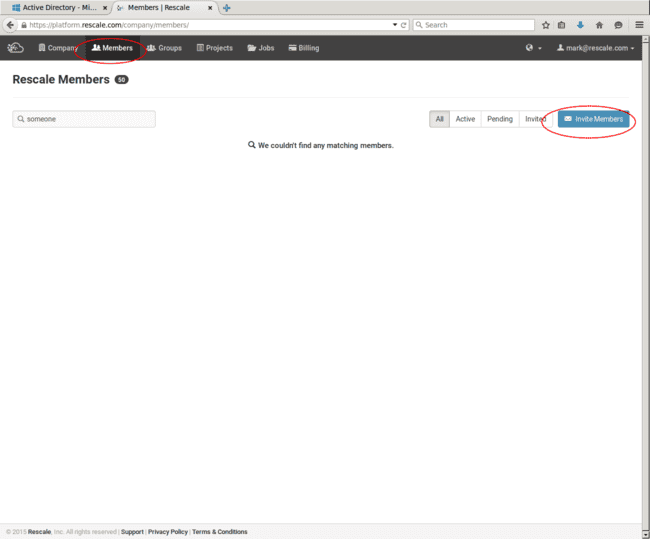
Sie können dann eine Liste mit E-Mails der IdP-authentifizierten Benutzer eingeben, für die Sie den Zugriff auf Rescale aktivieren möchten. Diese Benutzer erhalten dann Einladungs-E-Mails mit dem IdP-initiierte Anmeldung erwähnt.
Zu diesem Zeitpunkt sollte ein sicheres Active Directory für Single Sign-On bei Rescale konfiguriert sein. Sie können nun den Zugriff Ihrer Benutzer auf Rescale verwalten, indem Sie entweder die Benutzerberechtigung im Unternehmensverwaltung neu skalieren Portal oder Steuerung der Benutzerauthentifizierung bei Rescale über Ihr Active Directory.