
Bringen Sie Ihre eigene Software mit Rescale Software Publisher – Erste Schritte
Übersicht
Rescale Software Publisher („Software Publisher“ oder „Publisher“) ist eine optionale Produktfunktion, die es Unternehmen ermöglicht, ihre eigene Software auf die Rescale-Cloud-Plattform zu bringen. Es bietet Kunden folgende Vorteile:
- On-Demand-Veröffentlichung im Softwarekatalog von Rescale – schnell, ohne auf die manuelle Bearbeitung von Anfragen warten zu müssen
- Sie können jetzt eine große Bandbreite an Software in Rescale verwenden - benutzerdefinierte, proprietäre, kommerzielle, Open Source- und lokale Tools und Dienstprogramme, die Sie möglicherweise entwickelt haben und die in Verbindung mit SimulationSimulation ist Experimentieren, Testen von Szenarien und Erstellen von … Mehr zum Arbeitsablauf
- Die Anwendung ist einfach und erfordert weder erweiterte Cloud-Administratorzugriffe noch Kenntnisse im Bereich IT-Netzwerke oder -Infrastruktur. Rescale kümmert sich um alle internen Speicher-, Zugriffs-, Sicherheits- und spezifischen Softwareumgebungsabhängigkeiten, wenn Kunden Software selbst auf der Plattform veröffentlichen.
- Integriert in die Coreeine einzelne Verarbeitungseinheit innerhalb eines Mehrkernprozessors oder ... Mehr Skalieren Sie die Plattform neu und sorgen Sie für ein einheitliches Erscheinungsbild, ohne dass Sie zwischen anderen, nicht zusammenhängenden Tools oder Schnittstellen wechseln müssen.
- Zentralisierte Sichtbarkeit, Zugriff und Verwaltung für alle Ihre HPCDie Verwendung der Parallelverarbeitung zum Ausführen erweiterter Anwendungen ... Mehr Softwareanwendungen und -pakete
Die folgenden Funktionen und Vorteile werden für Rescale Software Publisher hervorgehoben:
- Rescale Software Publisher kann für die Nutzung lizenziert werden bei ArbeitsplatzMit Workspaces können Kunden von Rescale dedizierte Teams erstellen ... Mehr Ebene oder auf Organisationsebene, wodurch Sichtbarkeit und Zugriff auf alle Arbeitsbereichskonten innerhalb einer Organisation gewährleistet werden.
- Kunden können ihren vorhandenen Rescale-Softwarekatalog erweitern, um private Software zu veröffentlichen und zu verwalten, auf die Benutzer innerhalb Ihrer Organisation zugreifen können.
- Selbstveröffentlichte Software für Batch- und ArbeitsplatzEine Workstation ist ein leistungsstarkes Computersystem, das für professionelle Zwecke entwickelt wurde. Mehr Jobs wird genauso angezeigt und verhält sich genauso wie andere verfügbare Softwarepakete und Anwendungen im Rescale-Softwarekatalog.
- Sie können die Sichtbarkeit selbst veröffentlichter Softwareversionen nach Arbeitsbereich steuern und alte, nicht mehr verwendete Softwareversionen entfernen.
- Die Sandbox ist ein neues Konzept von Rescale Software Publisher. Sie ist eine temporäre Arbeitsumgebung zum Installieren und Testen von Software vor der Veröffentlichung. Sie können Sandbox-Eigenschaften auswählen, z. B. welche KerntypVorkonfigurierte und optimierte Architekturen für verschiedene HPC... Mehr zu verwendende Zeit, Wandzeit, Größe der Sandbox, Batch- oder Workstation-Software, MPI-Optionen und optionale Miniaturbilder zur Anzeige im Rescale-Softwarekatalog.
- Selbstveröffentlichte Software ist portabel und kann über verschiedene Kerntypen und sogar Cloud-Regionen hinweg verwendet werden.
- Es gibt auch neue Sichtbarkeitseinstellungen beim Veröffentlichen von Software, die später in diesem Dokument beschrieben werden. Wenn Sie Ihre veröffentlichte Software mit anderen teilen möchten, können Sie sie grundsätzlich auf Arbeitsbereichsebene oder auf Organisationsebene freigeben, sodass sie für alle Arbeitsbereiche sichtbar ist.
- Beim Neukauf von Rescale Software Publisher ist ein Paket mit HPC-Beratungsstunden durch Experten enthalten, die neuen Benutzern beim Veröffentlichungsprozess und bei der Behebung etwaiger Probleme helfen.
Das folgende Diagramm zeigt einen Überblick über den Veröffentlichungsprozess:
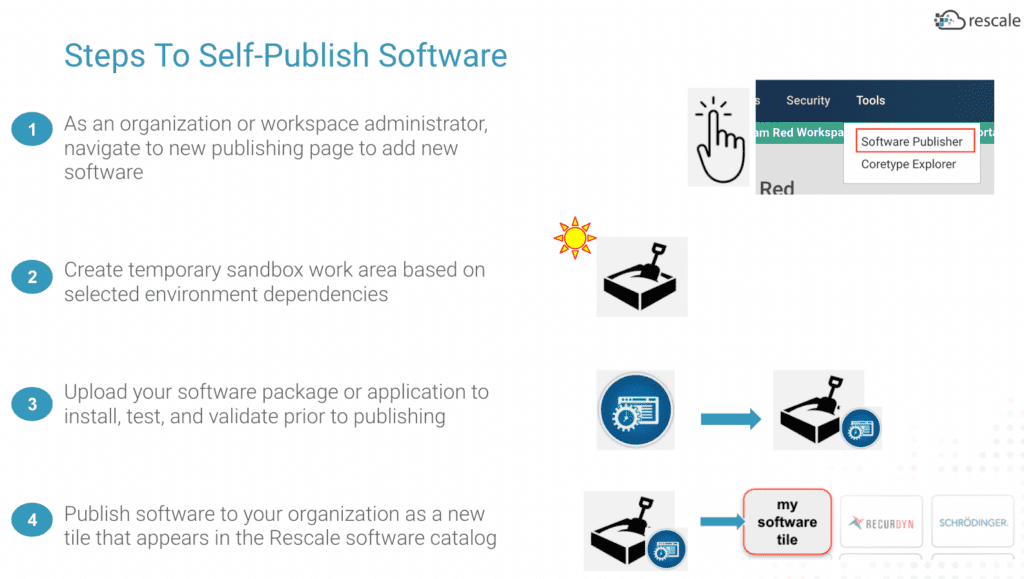
Voraussetzungen:
- Ein Benutzer benötigt Administratorrechte, um auf Rescale Software Publisher zuzugreifen – entweder auf Arbeitsbereichsebene oder auf Organisationsebene.
- Organisationsadministratoren können in jedem Arbeitsbereich, für den Publisher aktiviert ist, veröffentlichen und die Sichtbarkeit festlegen.
- Arbeitsbereichsadministratoren können nur von ihnen verwaltete Arbeitsbereiche veröffentlichen und deren Sichtbarkeit festlegen, sofern die Verwendung von Publisher aktiviert ist.
- Sie benötigen einen Mitarbeiter von Rescale, der Ihrem Unternehmen oder Ihrer Organisation den Zugriff auf Rescale Software Publisher ermöglicht. Weitere Informationen erhalten Sie von Ihrem Rescale-Team.
- Derzeit kann nur Software veröffentlicht werden, die unter Linux läuft. Windows-Betriebssysteme werden für die Selbstveröffentlichung nicht unterstützt.
UI-Zugriff:
Gehen Sie als Administrator zum Admin-Portal. Oben sehen Sie das Menü „Tools“. Wählen Sie im Menü „Tools“ die Option „Software Publisher“ aus.
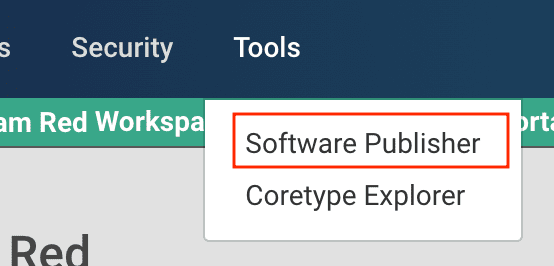
Wenn Sie dieses neue Tools-Menü im Admin-Portal nicht sehen, sind für Ihr Rescale-Benutzerkonto möglicherweise nicht die erforderlichen Berechtigungen konfiguriert.
Beim ersten Zugriff auf Publisher sehen Sie eine leere Liste. Unten finden Sie eine Beispielliste selbstveröffentlichter Software mit verschiedenen Attributen, z. B. Batch vs. Workstation (interaktiv), Anzahl der zuvor veröffentlichten Versionen und neueste Version. Es gibt ein Suchfeld zum Suchen nach Software nach Namen, und jede angezeigte Spalte ist sortierbar. Ein zweiter Reiter namens „Sandboxen“ zeigt aktive Sandboxen für den Arbeitsbereich an.

Neue Software-Kachel
Um neue Software zu veröffentlichen, müssen Sie zunächst Ihre Softwareanwendung oder Ihr Softwarepaket registrieren. Dies wird als Softwarekachel bezeichnet. Sobald Ihre Softwarekachel erstellt ist, können Sie beliebig viele Versionen veröffentlichen. Beim Erstellen einer neuen Kachel müssen Sie keine Software hochladen.
Wählen Sie die Schaltfläche „Software hinzufügen“ über der Listentabelle. Sie sehen diese Seite zum Erstellen Ihrer neuen Softwarekachel:

Füllen Sie die erforderlichen Felder für den Namen und die Beschreibung der neuen Software aus. Wählen Sie „Batch Jobs“ oder „Workstations“ für die zu veröffentlichende Software, wenn Sie die veröffentlichte Software unbeaufsichtigt verwenden möchten. BatchaufträgeStapeljobs sind automatisierte Aufgaben, die an ein Computersystem übermittelt werden … Mehr oder über interaktive Workstations. Das Miniaturbild ist optional und muss unter 100 KB groß sein. Die Branchenkategorie-Tags sind optional und nicht erforderlich. Diese Branchen-Tags steuern, was Benutzern angezeigt wird, wenn sie Software in der Benutzeroberfläche nach verschiedenen Branchenkategorien filtern.
Sie haben auch die Möglichkeit, Software mit Lizenzabhängigkeiten zu veröffentlichen. Unten auf der Software-Kachelseite können Sie auswählen ZulassungDie Lizenzierung ist ein rechtliches Instrument, das Benutzern Nutzungsrechte einräumt, ... Mehr Eigenschaften, die Ihre Software zum Ausführen benötigt. Dadurch kann Ihre selbstveröffentlichte Software einen der Lizenzierungsdienste von Rescale über einen Rescale License Host oder Company License Proxy (CLP) nutzen:

Klicken Sie abschließend auf die Schaltfläche „Speichern“, wenn Sie bereit sind, die neue Softwarekachel zu erstellen.
Hier ist ein Beispiel der Benutzeroberfläche nach dem Erstellen der ersten Softwarekachel, bevor irgendwelche Versionen veröffentlicht werden:

Neue Softwareversion
Sobald Sie Ihre Softwarekachel hinzugefügt haben, können Sie eine oder mehrere Versionen veröffentlichen. Wählen Sie die erstellte Softwarekachel aus der Liste aus und klicken Sie anschließend im Bereich „Softwareversionen“ auf „Version hinzufügen“. Mit Rescale Software Publisher werden neue Softwareversionen in temporären, isolierten Arbeitsbereichen, sogenannten Sandboxes, erstellt.
Es erscheint ein neues Fenster mit drei Auswahlmöglichkeiten auf der linken Seite: „Versionseigenschaften“, „Sandbox-Setup“ und „Hardwareeinstellungen“. Füllen Sie beginnend auf der Seite „Versionseigenschaften“ die erforderlichen Felder aus.
- Version – Das Feld für die Softwareversion kann einen beliebigen alphanumerischen Wert enthalten, kombiniert mit begrenzten Sonderzeichen
- Befehl – Das Befehlsfeld wird den Benutzern im Softwarekatalog angezeigt, wenn sie diese veröffentlichte Version zum Erstellen und Senden neuer Jobs auswählen.
- Montagebasis – Dieses Feld ist der Pfad, in dem sich Ihre Software befindet oder auf dem Job installiert ist GruppeEin Computercluster besteht aus einer Reihe von lose oder eng miteinander verbundenen ... Mehr beim Ausführen. Jede selbstveröffentlichte Software beginnt mit einem obersten Verzeichnis namens „/software/“. Normalerweise geben Sie die Softwareversion im obersten Verzeichnis an, wenn Sie einen neuen Wert für Mount Base angeben.
- Umgebungsvariablen – Optional können Sie Umgebungsvariablen angeben, auf die Ihre veröffentlichte Software bei der Ausführung innerhalb eines Jobs verweisen kann.
Sie können Softwareversionswerte für eine Softwarekachel nicht duplizieren oder doppelte Mount-Basispfade erstellen.

Navigieren Sie nun zur Seite „Sandbox-Setup“. Hier können Sie Ihre Software hochladen, das Betriebssystem angeben und angeben, ob Ihre Software MPI-Abhängigkeiten hat oder nicht. Das Projektfeld ist optional und nur erforderlich, wenn der aktuelle Arbeitsbereich, aus dem Sie veröffentlichen, die Auswahl eines Projekts erfordert. Wählen Sie für die Sandbox-Größe eine Größe, die groß genug ist, um Ihre Software und alle Testdateien zu installieren und zu testen, aber nicht zu groß, um ungenutzten Speicherplatz zu verschwenden.
Auf dieser Sandbox-Setup-Seite gibt es ein optionales Befehlsfeld, das sich von dem Befehl auf der Seite mit den Versionseigenschaften unterscheidet. Dieses Sandbox-Befehlsfeld wird nur verwendet, wenn Sie nach der Erstellung einen automatisierten Befehl in der Sandbox-Umgebung ausführen möchten. Sie können sich später direkt in die Sandbox-Umgebung einloggen, sobald diese für den Zugriff bereit ist, um Befehle auszuführen oder Vorgänge durchzuführen, während Sie Ihre Software vor der Veröffentlichung erstellen, testen und validieren.
Derzeit werden zum Erstellen der Sandbox-Umgebung nur Linux-Betriebssystemdistributionen unterstützt.

Navigieren Sie anschließend zur Seite „Hardwareeinstellungen“. Hier können Sie aus einer Vielzahl verfügbarer Prozessorkerntypen auswählen und die Anzahl der Kerne festlegen, die Ihre Sandbox ausführen soll.

Erschaffung
Wenn Sie die Sandbox-Informationen auf allen Seiten vollständig ausgefüllt haben, klicken Sie auf die Schaltfläche „Erstellen“. Sie haben die Möglichkeit, alle Einrichtungsseiten vor dem Erstellen der neuen Sandbox zu überprüfen. Auf der linken Seite wird ein neuer Statuseintrag angezeigt. Wenn Sie diesen auswählen, können Sie den Fortschritt der Sandbox-Erstellung verfolgen:

Für aktive Sandboxen steht außerdem ein Administrationsfenster zur Verfügung. Dies wird im nächsten Abschnitt erläutert.
Aktives
Wenn die Sandbox-Einrichtung abgeschlossen ist, wird in der Benutzeroberfläche Folgendes angezeigt:
- Sandbox-Status – der aktuelle Sandbox-Status wird oben angezeigt – „Aktiv“
- Sichtbarkeit – Jede neue Software-Veröffentlichungssitzung beginnt mit einem Sichtbarkeitswert „Entwurf“, während die Sandbox aktiv ist. Nach der Veröffentlichung einer neuen Softwareversion gibt es zusätzliche Sichtbarkeitseinstellungen, die ein Administrator festlegen kann und die später dokumentiert werden.
- Verbindungstaste– Dies ist eine Möglichkeit, über Remotedesktop auf die Sandbox-Umgebung zuzugreifen (siehe unten).
- Suspend-Taste– Sie können Ihre Sandbox anhalten, wenn Sie Ihre Aktivität unterbrechen müssen, und sie später fortsetzen
- SSH-Befehlsschaltfläche kopieren– Dies ist eine weitere Möglichkeit, auf die Sandbox-Umgebung zuzugreifen, die unten beschrieben wird.
- Aktion – Im SSH-Bereich ermöglichen diese Schaltflächen den SSH-Zugriff im Browser auf die Sandbox-Umgebung
- Schaltfläche „Sandbox abbrechen“– Sie können Ihre Veröffentlichungssitzung jederzeit vor der Veröffentlichung abbrechen. In die Sandbox hochgeladene Dateien oder Software werden nicht gespeichert.
- Schaltfläche "Veröffentlichen"– Dies ist der Zeitpunkt, an dem Sie alle Aufgaben zum Hochladen, Erstellen, Testen und Validieren Ihrer Software abgeschlossen haben. Durch die Veröffentlichung einer neuen Softwareversion werden alle Sandbox-Inhalte entfernt und die Sandbox-Umgebung heruntergefahren.

Es gibt verschiedene Möglichkeiten, wie Sie nach der Erstellung eine direkte Verbindung zu Ihrer Sandbox herstellen können:
- DCV-Desktop-Emulation durch Auswahl der Schaltfläche „Verbinden“
- SSH-Verbindung im Browser durch Klicken im Abschnitt „Aktionen“
- SSH-Verbindung von Ihrer lokalen Workstation. Dies ist eine erweiterte Option, die in der Produktdokumentation unter „SSH von der lokalen Arbeitsstation".
Für aktive Sandboxen steht eine Verwaltungsseite zur Verfügung, die Sie auf der linken Seite aufrufen können, wenn Sie die Softwareversionsdetails in Publisher anzeigen. Auf der Verwaltungsseite stehen folgende Funktionen zur Verfügung:
- Laden Sie zusätzliche Dateien in die Sandbox hoch. Standardmäßig werden diese nach $HOME/work kopiert.
- Verlängern Sie die Sandbox-Walltime
- Teilen Sie Ihre Sandbox mit einem anderen Benutzer oder dem Kundensupport

Die zu veröffentlichende Software muss sich im Mount Base-Pfad befinden, den Sie beim Erstellen der neuen Sandbox angegeben haben. Andere Software oder Dateien, die Sie außerhalb des Mount Base-Pfads hochladen oder kopieren, bleiben bei der Veröffentlichung der neuen Version nicht erhalten.
Verbindung zur Sandbox herstellen
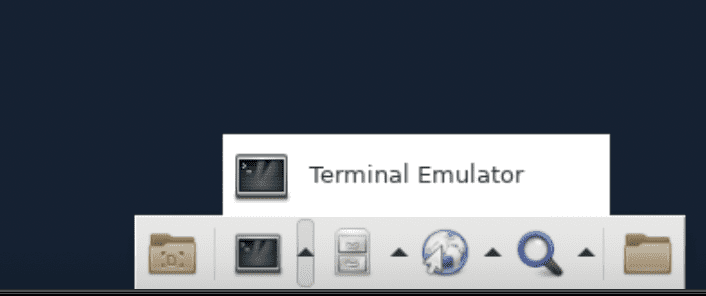
In diesem Beispiel wählen wir die Schaltfläche „Verbinden“, um fortzufahren. Die virtuelle Desktop-Umgebung verwendet Rescale Workstations. Um auf ein Terminalfenster für Shell-/CLI-Optionen zuzugreifen, wählen Sie unten die Schaltfläche „Terminalemulator“:
Wenn Sie beim Erstellen einer neuen Sandbox Software hochladen, wird diese im lokalen Verzeichnis $HOME/work des Benutzers abgelegt. Beim Hochladen von Dateien können Sie in der Benutzeroberfläche das automatische Dekomprimieren und Extrahieren von TAR-Dateien auswählen. Der Inhalt wird dann automatisch in das Mount Base-Verzeichnis Ihrer Software in der Sandbox kopiert.
In diesem interaktiven Remote-Virtual-Desktop-Modus können Sie sich bei Ihrer Sandbox anmelden und Befehle über eine SSH- oder Terminalsitzung ausführen.
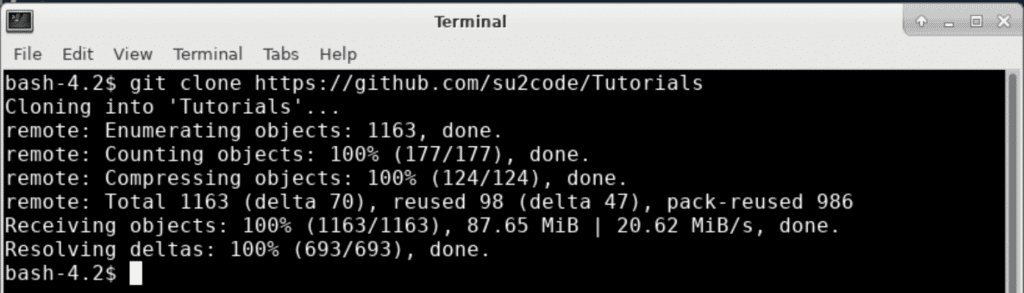
Du kannst rennen git() direkt aus Ihrer Sandbox, um Software oder anderes Material, wie z. B. Testdaten, abzurufen. Hier ist ein Beispiel für das Abrufen von Tutorial-Daten für ein HPC-Softwarepaket (SU2):
Sie haben auch andere Möglichkeiten, Software in Ihre Rescale-Sandbox-Umgebung zu verschieben oder zu übertragen, wie z. B. sftp().
Update
Sie können eine bestehende Publisher-Sandbox aktualisieren, z. B. zusätzliche Dateien hochladen, die Nutzungsdauer verlängern und eine aktive Sandbox sogar beenden, wenn Sie dies auf der Sandbox-Administrationsseite tun. Weitere Informationen finden Sie im vorherigen Abschnitt zur Administrationsseite der Sandbox.
Sandbox-Umgebung
Es steht eine Standard-Umgebungsvariable für die Sandbox zur Verfügung. Die in Ihrer Sandbox-Konfiguration angegebene Mount-Basis ist als Umgebungsvariable „RESCALE_MOUNT_BASE“ verfügbar. Dies ist das oberste Verzeichnis, in dem Ihre veröffentlichte Software abgelegt wird, wenn sie für die Ausführung von Batch-Jobs oder Workstations ausgewählt wird. Sie können in allen lokalen Skripten oder Tools, die Sie in der Sandbox verwenden, auf diese Umgebungsvariable zugreifen. Hier ein Beispiel für den Zugriff auf die Umgebungsvariable RESCALE_MOUNT_BASE beim ersten Anmelden in einer aktiven Sandbox-Umgebung:

Ein weiteres hervorzuhebendes Umgebungsmerkmal für Sandboxen ist die Verwendung der rescale_env.sh Datei. Diese Datei wird automatisch von Publisher erstellt und aktualisiert und die spub Hilfsprogramme, die im nächsten Abschnitt näher erläutert werden. Diese Datei befindet sich im Mount-Basisverzeichnis in einem Unterverzeichnis namens „rescale/“ :
[uprod_cRLAqe@ip-10-25-75-193 ~]$ ls -l $RESCALE_MOUNT_BASE/rescaletotal 4 |
Sie können an die denken rescale_env.sh Datei als sekundäre Bash-Datei. Der Inhalt dieser Datei wird beim Start des Jobs automatisch abgerufen, wenn Ihre veröffentlichte Softwareversion verwendet wird. Diese Datei wird automatisch von einigen Spub-Tools wie spub_validate aktualisiert, Sie können sie aber bei Bedarf auch selbst aktualisieren.
Das rescale_env.sh Datei in einer neuen Sandbox InstanzEine virtuelle Amazon-Maschine Mehr beginnt leer. Wenn Sie während des Erstellens, Testens und Ausführens Ihrer Software Umgebungsänderungen am PATH vornehmen oder neue Umgebungsvariablen hinzufügen, wird die Ausführung der spub_validate Befehl wird diese lokalen Änderungen aufnehmen und in die rescale_env.sh Datei, die später ausgeführt wird, wenn die veröffentlichte Softwareversion für die Ausführung eines neuen Jobs ausgewählt wird.
Hier ist ein Beispiel mit einer neuen Sandbox-Instanz, das den Inhalt der rescale_env.sh Datei beginnt als leer. Dann wird eine Änderung vorgenommen, um den $PATH zu ändern, und eine neue Umgebungsvariable wird erstellt. Die spub_validate Der Befehl wird nach diesen Aktualisierungen ausgeführt und Sie können vor und nach der Aktualisierung sehen, was in die Datei rescale_env.sh geschrieben wird:
[uprod_pUjfEe@ip-10-25-76-186 ~]$ cat $RESCALE_MOUNT_BASE/rescale/rescale_env.sh |
Sie werden feststellen, dass der PATH-Wert angepasst wurde, um das zusätzliche Verzeichnis für /tmp/tstdir, spub_validate behält die PATH-Auswertungsreihenfolge bei, sodass die Software unter $RESCALE_MOUNT_BASE/bin ist zuerst.
Sie können die auch bearbeiten rescale_env.sh Datei direkt, um Umgebungsvariablen einzuschließen, die für Jobs verfügbar gemacht werden, die die Softwareversion nach der Veröffentlichung ausführen. Hier ist ein Beispiel für das Hinzufügen einer neuen Umgebungsvariablen „LBIRD“ zur rescale_env.sh Datei unter $RESCALE_MOUNT_BASE/rescale/ :

Zusammenfassend wurde die Umgebungsvariable und der Wert LBIRD=33 zu den rescale_env.sh Datei und dann spub_validate wurde vor der Veröffentlichung der Softwareversion ausgeführt.
Hier ist der Testbefehl, der in einem Job ausgeführt wird, nachdem die Softwareversion veröffentlicht wurde:

Nachdem diese Testsoftwareversion veröffentlicht wurde, wurde sie für die Ausführung eines neuen Batch-Jobs ausgewählt:

Hier ist das Ausgabeergebnis des Tests der im Job festgelegten Umgebungsvariablen:

Dieses Beispiel zeigt, dass Umgebungsvariablen auf Sandbox-Ebene, die in rescale_env.sh bleiben nach der Veröffentlichung über die Softwareversion erhalten MetadatenMetadaten sind Daten, die Informationen über andere Daten liefern, … Mehr erfasst und können innerhalb eines Jobs abgerufen werden.
Spub-Hilfstools
Die Publisher-Sandbox-Umgebung enthält eine Reihe von Tools und Dienstprogrammen, die Sie bei der Selbstveröffentlichung unterstützen. Diese Tools werden als „Spub“-Tools bezeichnet. Sie befinden sich unter /program/sxp-interactive/util . Weitere Details zu den verschiedenen Spub-Tools finden Sie in einem späteren Abschnitt. Um einen Überblick über diese Tools zu erhalten, führen Sie den spub_help Befehl, und die spub_helper_list Befehl.
Sie sollten immer die spub_validate Befehl aus Ihrer Sandbox-Umgebung, bevor Sie Software veröffentlichen.
Wenn Sie sich bei einer Sandbox-Instanz anmelden, haben Sie keinen vollständigen Root- oder Sudo-Zugriff auf die Arbeitsumgebung. Sie haben zwar vollen Lese- und Schreibzugriff unter dem Mount-Basispfad (/software/*), können jedoch keine Dateien oder Inhalte direkt im Betriebssystemspeicherort oder anderen eingeschränkten Systembereichen aktualisieren oder schreiben. Die Spub-Hilfstools unterstützen Sie bei der Installation abhängiger Softwarepakete, Dienstprogramme, Compiler, Bibliotheken usw., ohne dass Sie Root- oder Sudo-Zugriff benötigen.
Veröffentlichen
Wenn Sie zur Veröffentlichung bereit sind, stellen Sie sicher, dass alle erforderlichen Softwaredateien und Binärdateien unter der Mount-Point-Basis vorhanden sind. Entfernen Sie alle temporären Dateien, die für die Ausführung der Software nicht benötigt werden. Dies trägt dazu bei, den Gesamtspeicherplatz Ihrer Softwareversion zu reduzieren. Stellen Sie sicher, dass Sie die erforderlichen Softwaretests durchgeführt haben und ValidierungsprüfungenBei der Validierung geht es darum, sicherzustellen, dass ein Produkt, System oder … Mehr mit der Software im angegebenen Mount Base-Verzeichnis. Führen Sie die spub_validate Befehl als letzten Schritt vor der Veröffentlichung.
Hier ist ein Beispiel für das Testen einer Software in einer Sandbox vor der Veröffentlichung:
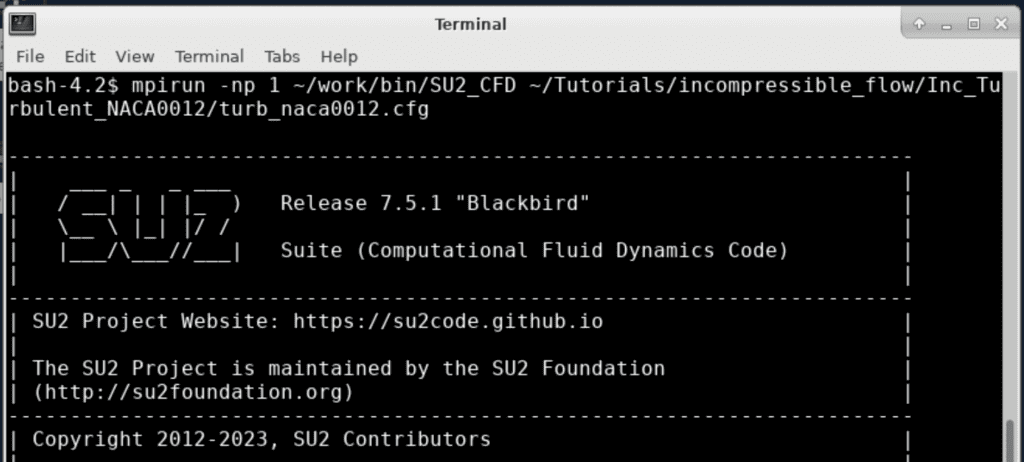
Wählen Sie in der Benutzeroberfläche unten auf der Statusseite die Schaltfläche „Veröffentlichen“. Es wird eine Bestätigungsaufforderung angezeigt, die Sie zunächst überprüfen und akzeptieren müssen. Anschließend sehen Sie, wie sich der Statuswert oben auf der Seite zunächst in „Veröffentlichung in Warteschlange“ ändert, dann eine Reihe von Status, darunter „Veröffentlichen“, und schließlich den endgültigen Status „Veröffentlicht“.

Sie können den Status aller aktiven Sandboxen in einem Arbeitsbereich auch auf der Seite „Sandboxen“ auf der Hauptstartseite des Herausgebers anzeigen:

| HINWEIS: Der Veröffentlichungsschritt kann mehrere Minuten dauern, da im Hintergrund mehrere Aktivitäten ausgeführt werden, um diese Softwareversion zu registrieren und zur Nutzung verfügbar zu machen. Die Veröffentlichung größerer Software-Images dauert länger, da jede neue Softwareversion einem Virenscan unterzogen wird. |
Nach Abschluss der Veröffentlichung Ihrer Softwareversion wird der Versionsstatus auf „Veröffentlicht“ aktualisiert. Die Sandbox wird nach erfolgreicher Veröffentlichung bereinigt und die gesamte Sandbox-Konnektivität deaktiviert. Sie werden außerdem feststellen, dass nach der Veröffentlichung einer Softwareversion die Sichtbarkeit automatisch auf „Admin privat“ gesetzt wird und die Funktionen der Administrationsseite für die Sandbox deaktiviert sind, da die temporäre Sandbox nach erfolgreicher Veröffentlichung nicht mehr existiert. Außerdem wird nach der Veröffentlichung eine neue Seite „Zulässige Arbeitsbereiche“ in der Benutzeroberfläche der Softwareversion angezeigt, die in Kürze beschrieben wird.

Sie können jetzt auf Ihre neu veröffentlichte Softwareversion zugreifen, um sie zu testen und zu validieren, indem Sie einen neuen Job oder eine neue Workstation in Ihrem lokalen Arbeitsbereich erstellen.
Sichtbarkeit
Beim Anzeigen der Details einer veröffentlichten Version gibt es ein Menü „Sichtbarkeit“. Administratoren können verschiedene Sichtbarkeitseinstellungen festlegen, um die Softwareversion nach der Erstveröffentlichung über verschiedene Phasen hinweg zu bewerben. Diese lauten wie folgt:
| Sichtbarkeitseinstellungen / Stufen | Beschreibung |
| Tiefgang - Draft | Anfangszustand beim Starten einer neuen Versionsveröffentlichungssitzung. In diesem Veröffentlichungszustand sind Sandboxen vorhanden. In keiner Rescale-Rechenumgebung ist noch ein physischer Snapshot vorhanden, und die Software ist im Rescale-Katalog für keine Arbeitsbereiche der Organisation sichtbar. |
| Admin Privat | In dieser Phase der Veröffentlichung wird zunächst ein physischer Snapshot erstellt, wenn dieser von einem neuen Job oder einer neuen Workstation ausgewählt wird. Die Sandbox wird entfernt. Software kann nur von Administratoren im Katalog angezeigt und aufgerufen werden. Normale Benutzer können Versionen mit der Sichtbarkeit „Admin Privat“ nicht sehen. |
| Arbeitsbereich privat | Dies ist die Standardoption, um Ihre veröffentlichte Softwareversion mit anderen zu teilen. Wenn Sie die Sichtbarkeit veröffentlichter Software auf Workspace Private erhöhen, wird sie für die von Ihnen ausgewählten Arbeitsbereiche verfügbar. Sie benötigen entweder Organisationsadministratorrechte oder sind Arbeitsbereichsadministrator für die Arbeitsbereiche, die Sie freigeben möchten. |
| Organisation Privat | Dies ist eine weitere Möglichkeit, Ihre veröffentlichte Softwareversion mit anderen Arbeitsbereichen zu teilen. Diese Möglichkeit ist nur verfügbar, wenn Publisher auf Organisationsebene lizenziert ist. Indem Sie die Sichtbarkeit veröffentlichter Software auf „Organisation privat“ erhöhen, wird die Software für alle Mitglieder Ihrer Organisation in allen Arbeitsbereichen sichtbar, vorbehaltlich der geltenden Softwarefilterbeschränkungen. |
So legen Sie über die Benutzeroberfläche die Sichtbarkeit einer veröffentlichten Software ab ihrem Anfangszustand fest, der standardmäßig immer mit „Admin Private“ beginnt:

Admin Privat
Wenn Ihre Software im Ausgangszustand „Admin Private“ veröffentlicht ist, können Sie als Administrator und andere Administratoren mit entsprechendem Zugriff im veröffentlichten Arbeitsbereich beim Erstellen von Jobs auf diese neue Softwarekachel und -version aus dem Rescale-Softwarekatalog zugreifen und sie verwenden. Die Sichtbarkeit ist in dieser Phase auf Administratoren beschränkt:
Hier sehen Sie ein Beispiel dafür, wie die neue veröffentlichte Softwareversion im Rescale-Softwarekatalog für die Arbeitsbereiche angezeigt wird, in denen die Software sichtbar ist. Sie wird wie jede andere Softwareversion angezeigt und verhält sich wie diese, die bereits im Softwarekatalog vorhanden ist:

Nachdem Sie diese Softwareversion getestet und überprüft haben, ob sie ordnungsgemäß funktioniert, können Sie sie jetzt mit anderen in Ihrer Organisation teilen.
| REMINDER: Testen und validieren Sie veröffentlichte Software immer, bevor Sie sie anderen zur Verfügung stellen! |
Wenn Sie Ihre neu veröffentlichte Version mit anderen teilen möchten, stehen Ihnen zwei Sichtbarkeitsoptionen zur Verfügung:
- Sichtbarkeit der Version im Arbeitsbereich veröffentlichen (Arbeitsbereich privat)
- Sichtbarkeit in allen Arbeitsbereichen der Organisation veröffentlichen (privat der Organisation)
- Beachten Sie, dass diese Option nur verfügbar ist, wenn Publisher auf Organisationsebene lizenziert ist
Arbeitsbereich privat
Abhängig von der Lizenz Ihres Unternehmens für Rescale Software Publisher und Ihrem Rollenadministratorzugriff besteht die Möglichkeit, veröffentlichte Softwareversionen zwischen Arbeitsbereichen zu teilen. Wählen Sie auf der Kachelseite der Software die Versionsnummer aus, die Sie gerade veröffentlicht haben. Wählen Sie oben auf der Seite neben dem Status „Veröffentlicht“ das Menü und „Arbeitsbereich privat“, um die Sichtbarkeit Ihrer veröffentlichten Softwareversion für eine benannte Liste von Arbeitsbereichen zu erhöhen. Wählen Sie anschließend auf der linken Seite „Zugelassene Arbeitsbereiche“ und wählen Sie die Arbeitsbereiche aus, mit denen Sie diese Softwareversion teilen möchten:

Sie können nur Arbeitsbereiche auswählen, auf die Sie als Administrator Zugriff haben.
Klicken Sie auf die Schaltfläche „Zugelassene Arbeitsbereiche aktualisieren“, um den Auswahlvorgang abzuschließen.
Organisation Privat
Sie folgen ähnlichen Schritten wie zuvor beschrieben, um die Sichtbarkeit einer veröffentlichten Softwareversion auf „Organisation privat“ zu ändern. Beachten Sie, dass Sie die Rolle eines Organisationsadministrators innehaben müssen, damit diese Option in der Benutzeroberfläche ausgewählt werden kann, und dass Sie über eine Publisher-Lizenz auf Organisationsebene verfügen müssen. Wenn Ihrem Benutzer nur Administratorzugriff auf einen einzelnen Arbeitsbereich gewährt wird, können Sie die Sichtbarkeit veröffentlichter Software nicht auf „Organisation privat“ setzen.
Löschen
Sie können einzelne Versionen der von Ihnen veröffentlichten Software löschen. Darüber hinaus können Sie auch eine ganze Softwarekachel oder ein Paket mit allen zugehörigen Versionen über die Benutzeroberfläche löschen. Um einzelne, nicht mehr verwendete Softwareversionen zu löschen, wählen Sie das Papierkorbsymbol in der Versionsliste aus:

Zeigen Sie die Details einer veröffentlichten Softwareversion an. Es gibt auch eine Schaltfläche „Version löschen“, die verfügbar ist:

Sandboxen erhalten
Standardmäßig werden Sandboxen nach der Veröffentlichung einer Softwareversion entfernt, und der Inhalt einer veröffentlichten Softwareversion ist unveränderlich. Sie haben die Möglichkeit, eine Sandbox vor der Veröffentlichung einer neuen Version beizubehalten, sodass die Sandbox auch nach der Veröffentlichung der Version erhalten bleibt. Diese Funktion ist nützlich für Administratoren, die iterative Aktualisierungen und Korrekturen an einer kürzlich veröffentlichten Softwareversion vornehmen möchten, ohne neue Versionen zu erstellen. Wenn Sie eine Sandbox beibehalten, bleibt die Instanz aktiv und die gesamte hochgeladene und erstellte Software erhalten.
Um die Beibehaltung einer Sandbox zu aktivieren, navigieren Sie zum Administrationsbereich und wählen Sie die Schaltfläche unter dem Abschnitt „Sandbox beibehalten“:

Wenn die Beibehaltung einer Sandbox aktiviert ist, wird der Statuswert einer Sandbox einer veröffentlichten Version mit der angehängten Zeichenfolge „(Veröffentlicht)“ angezeigt, sowohl für aktive als auch für angehaltene Sandboxen:

Wenn die Beibehaltung einer Sandbox aktiviert ist, müssen Sie diese später manuell entfernen, sobald sie nicht mehr benötigt wird. Achten Sie darauf, dass beibehaltene Sandboxen nicht für längere Zeit ungenutzt bleiben oder gesperrt sind, da bis zu ihrer Löschung Kosten entstehen. Es wird empfohlen, die Nutzungsdauer einer beibehaltenen Sandbox strikt festzulegen, um das Risiko ungeplanter Kosten zu minimieren, falls ein Administrator eine beibehaltene Sandbox vergisst. Die Option zum Beibehalten einer Sandbox ist nach der Veröffentlichung einer Softwareversion nicht mehr verfügbar.
| Vorteile konservierter Sandkästen | Nachteile von konservierten Sandkästen |
| Möglichkeit zur Aktualisierung zuvor veröffentlichter Versionen | Zusätzliche Kosten, während erhaltene Sandboxen aktiv oder ausgesetzt sind. |
| Schnellere Iterationen zur Durchführung von Versionsaktualisierungen | Das Risiko, dass der Administrator eine Sandbox vergisst, bleibt auch nach der Veröffentlichung bestehen. |
| Alle vorherigen Dateien und Arbeiten, die zum Veröffentlichen einer Version verwendet wurden, bleiben erhalten. |
Software-Portabilität und Hilfsfunktionen
Wenn Sie Ihre eigene Software auf die Rescale-Plattform bringen, empfiehlt es sich, Ihre Softwareanwendung, Ihr Paket oder Ihr Tool so portabel wie möglich zu gestalten. Die Rescale-Plattform ist so konzipiert, dass die auf unseren verwalteten Rechenclustern ausgeführte Software von der zugrunde liegenden Hardware und dem Betriebssystem entkoppelt ist. Dies ermöglicht Kunden maximale Flexibilität bei der Auswahl der wichtigsten Hardwareoptionen und Zielumgebungen für ihre Hochleistungs-Rechenlasten. Wenn Ihre HPC-Software zu stark mit dem zugrunde liegenden Betriebssystem verknüpft ist oder andere fest codierte Abhängigkeiten aufweist, wird Ihre Softwarelösung mit der Zeit anfälliger. Einfache Updates wie ein Betriebssystem-Patch erfordern möglicherweise nach jeder Änderung eine Neuinstallation und einen erneuten Test der Software.
Aus diesem Grund sowie aus Sicherheitsgründen erlauben Rescale-Sandboxen konzeptbedingt keine Superuser- oder Administratorrechte wie das Root-Benutzerkonto oder Sudo-Zugriff. Sie können Ihre Software jedoch trotzdem erfolgreich in der von Rescale kontrollierten gehosteten Umgebung installieren, ausführen und testen, ohne dass solche erhöhten Zugriffsrechte erforderlich sind. Mit jeder erstellten Sandbox stellt Rescale eine Reihe von Dienstprogrammen bereit, die Sie bei der Installation und dem Testen Ihrer Software unterstützen, damit diese portabel und flexibel bleibt. Diese Hilfsfunktionen behandeln viele gängige Installationsbefehle und Pakete, die normalerweise Root- oder Sudo-Zugriff erfordern, von „yum install“ bis „python pip“. Nachfolgend finden Sie eine Übersicht über die Hilfsfunktionen und Dienstprogramme von Rescale, mit denen Sie sicherstellen können, dass Ihre veröffentlichte Software portabel ist und den empfohlenen Best Practices entspricht.
Verwenden der Spub-Hilfsprogramme
Das Betriebssystem-Image in der Sandbox repräsentiert im Wesentlichen die Cluster, auf denen die installierte Software ausgeführt wird. Wichtig ist jedoch, dass das Rescale-Design für die Veröffentlichung und Ausführung von Software auf der Plattform die veröffentlichte Software vom zugrunde liegenden Betriebssystem entkoppelt. Die veröffentlichte Software und das Betriebssystem werden nicht zusammen als Volume oder Snapshot gespeichert. Dieses Design maximiert die Portabilität der veröffentlichten Software im Rescale-Katalog, sodass veröffentlichte Software auf einer Vielzahl von Hardwareplattformen und in verschiedenen Umgebungen ausgeführt werden kann.
Viele Benutzer, die es gewohnt sind, HPC-Softwarepakete, -Anwendungen und andere unterstützende Tools in einer dedizierten lokalen Umgebung zu installieren, zu konfigurieren und auszuführen, in der sie über Root- oder Administratorrechte im Betriebssystem verfügen, um Dateien direkt an jedem beliebigen Ort hinzuzufügen und zu ändern, müssen ihre Vorgehensweise anpassen, wenn sie Software auf der Rescale-Plattform zur Nutzung bereitstellen. Der wichtigste Paradigmenwechsel bei der Veröffentlichung von Software auf der Rescale-Plattform besteht darin, die Software so zu verpacken, dass alle Abhängigkeiten in einem festgelegten Verzeichnisbereich, dem sogenannten Mount Point oder Mount Base, eigenständig sind. Da im Rescale-Katalog veröffentlichte Software portabel sein muss – sie kann für die Ausführung mit Jobs auf verschiedenen Hardwarekerntypen und sogar verschiedenen CSPs ausgewählt werden – empfiehlt es sich, keine Dateien direkt im Betriebssystembereich zu installieren oder zu ändern. Einige gängige Softwareabhängigkeiten, wie Compiler und MPI-Bibliotheken, werden von Rescale automatisch bereitgestellt und an konsistenten Speicherorten im Mount Base-Verzeichnis bereitgestellt, um die Portabilität Ihrer veröffentlichten Software zu gewährleisten. Darüber hinaus werden Benutzern, die Software auf der Rescale-Plattform veröffentlichen, die folgenden Spub-Hilfstools zur Verfügung gestellt, die später ausführlicher dokumentiert werden.
Beim Hochladen, Installieren, Konfigurieren und Validieren von Software in einer virtuellen Sandbox wird beim Veröffentlichen nicht die gesamte VM gespeichert. Stattdessen wird ein Snapshot des Mount-Basisvolumes und der relevanten Umgebungseinstellungen erstellt. Dies hat Auswirkungen auf die Portabilität der Installation und muss mit Vorsicht behandelt werden. Generell empfiehlt es sich, sicherzustellen, dass sich alle erforderlichen Binärdateien, Skripte, Bibliotheken usw. unter der von Ihnen für Ihre Software angegebenen Mount-Basis befinden.
Wenn beispielsweise der Pfad „/software/my-great-software” als Montagebasis, könnte dies etwa so aussehen:
/software/my-great-software/software/my-great-software/bin/software/my-great-software/scripts/software/my-great-software/lib
Um eine portable Installation zu gewährleisten und den Benutzer zu entlasten, bietet Rescale eine Reihe von Hilfsfunktionen, die vorkonfiguriert und standardmäßig so eingerichtet sind, dass Installationen auf die in der Benutzeroberfläche ausgewählte Mount-Basis verweisen. Diese Funktionen sind mit dem Präfix spub_* und kann von einem Terminal auf dem Cluster mit dem Befehl aufgelistet und beschrieben werden spub_helper_list. Das spub_help Die Funktion verfügt immer über den aktuellsten Befehlssatz, wenn neue Helfer hinzugefügt werden.
Der Speicherort dieser Spub-Hilfsfunktionen wird für jede erstellte Publisher-Sandbox an einem Standardspeicherort installiert. Dieses Verzeichnis ist /program/sxp-interactive/util , bezeichnet als SPUBUTILS zur Referenz in diesem Dokument. Hier ist eine Verzeichnisliste des Inhalts:

Eine Übersicht über die verfügbaren Spub-Hilfsfunktionen erhalten Sie, wenn Sie die folgende Datei anzeigen:
> $SPUBUTILS/spub_helper_list | more
Beim interaktiven Ausführen einer Hilfsfunktion müssen häufig Aktionen vom Installationsprogramm ausgeführt werden, z. B. das Hinzufügen von Pfaden zur aktuellen Shell oder das Setzen einer Umgebungsvariable. Der Benutzer wird durch Meldungen in der Shell darauf hingewiesen. Beispiel:
************************************************** ***************
*********************** WICHTIG **************************
************************************************** ***************
Bitte führen Sie den folgenden Befehl in Ihrer Shell aus, bevor Sie fortfahren:
Quelle /Programm/meine-großartige-Software/venv/bin/aktivieren
Es gibt mehrere Anwendungsfälle, die verdeutlichen, wo die Verwendung der integrierten Helfer erforderlich ist.
yum: spub_yum_install
Bei der Verwendung von Paketverwaltungssystemen von Drittanbietern, z. B. yum oder dnf, ist die Installation üblicherweise auf Systemebene vorgesehen. Dies erfordert Administratorrechte auf dem Cluster und platziert die installierten Bibliotheken an Orten, die nicht in die veröffentlichte Analyse übernommen werden. Ein Wrapper, der yum install wird bereitgestellt, das RPMs herunterlädt und unter der Mountbase installiert. Anstatt zu laufen sudo yum install cowsay mit dem Helfer wird der Befehl spub_yum_install cowsay
Möglicherweise erhalten Sie nach dem Ausführen eine Nachricht spub_yum_install um Umgebungsvariablen in Ihrer Shell zu exportieren. Befolgen Sie die Anweisungen:

python: spub_add_python_venv
Es empfiehlt sich generell, eine virtuelle Umgebung zu erstellen, wenn Python-Code ausgeführt wird, der eine Reihe externer Pakete benötigt (z. B. Numpy, Pandas usw.). Um dies in einer Rescale-Publishing-Sandbox zu erreichen, ist das Dienstprogramm spub_add_python_venv sollte verwendet werden. Dadurch wird eine virtuelle Python-Umgebung mit einer Auswahl an Versionen eingerichtet und sichergestellt, dass alle über Pip installierten Pakete verfügbar sind, wenn die Sandbox veröffentlicht wird.
HINWEIS: Führen Sie immer die source Befehl, der am Ende nach spub_add_python_venv vervollständigt:
>source /{YOUR_MOUNT_BASE}/venv/bin/activateBeachten Sie, dass Sie, wenn aus irgendeinem Grund Probleme beim Ausführen dieser Hilfsfunktion auftreten, diese durch Ausführen von spub_remove_venv und von vorne beginnen. Sie müssen diesen Befehl nur einmal in einer Sandbox ausführen.
Es gibt eine bekannte Python-Beschränkung, die spub_add_python_venv unterstützt keine Installation von nicht standardmäßigen Paketen, die manuell zum Repository hinzugefügt werden. Die Problemumgehung für solche Python-Pakete besteht darin, sie aus dem Quellcode in der Sandbox zu erstellen.
gcc: spub_update_gcc
Die Standardversion von gcc Die aktuell für Publisher-Sandbox-Maschinenimages bereitgestellten Images sind recht veraltet. Verwenden Sie das Spub-Dienstprogramm spub_update_gcc, um auf eine neuere Version zu aktualisieren. Derzeit werden nur die Versionen 7 oder 8 von dieser Spub-Hilfsfunktion unterstützt. Wenn Sie eine neuere Version benötigen, müssen Sie diese manuell in Ihrer Sandbox-Umgebung installieren.
alle: spub_validate
Es wird empfohlen, während der Sandbox einige kleine Testfälle auszuführen, um sicherzustellen, dass die Software korrekt konfiguriert ist. Wenn die Binärdateien ausgeführt werden und alle Bibliotheken gefunden wurden, sollte die Software zur Veröffentlichung bereit sein. Wenn Sie zur endgültigen Validierung bereit sind, spub_validate wird bereitgestellt, um zu überprüfen, ob Umgebungsvariablen vorhanden sind oder PATHs die auf das Home-Verzeichnis verweisen und nicht in zukünftige Rescale-Cluster übernommen werden. Diese können harmlos sein, müssen aber möglicherweise durch eine Aktion wie das Verschieben des Speicherorts eines Skripts/einer Bibliothek usw. in die Mount-Basis behoben werden. Beispiel:
[uprod_eqrCUc@ip-10-25-10-6 ~]$ spub_validate Extrahieren und Speichern der aktuellen Umgebungseinstellungen
::: WARNUNG: Sie haben eine ENV VAR definiert, die auf das flüchtige $HOME in dieser Sandbox verweist:
Name: BAD_VAR
Wert: /enc/uprod_eqrCUc/foo
Nach der Überprüfung der Umgebung kann diese Sandbox veröffentlicht werden. Diese Umgebung wird bei zukünftigen Rescale-Aufträgen neu erstellt. Die Ausgabe von spub_validate wird in das folgende Verzeichnis unter Ihrem angegebenen Softwareinstallationspunkt geschrieben: $MOUNT_BASE/rescale . Es werden drei Dateien erstellt:
command_history.txt– erfasst alle Befehle, die in Ihrer Shell ausgeführt werdendraft_env.sh– Zwischendatei, wenn die Sitzung vorzeitig beendet wird, wird bei der nächsten Anmeldung fortgesetztrescale_env.sh– In dieser Datei werden nur inkrementell hinzugefügte oder geänderte ENVs angezeigt. Standard-ENVs, die von Rescale generiert werden, sind in dieser Datei nicht enthalten.
Hier ist ein Beispiel für die Ausgabe einer erfolgreichen spub_validate laufen :

In diesem Beispiel lauten die Anweisungen, Ihrer Softwareversion, die Sie testen und validieren, direkt über die Publisher-Benutzeroberfläche einen neuen Umgebungsvariablennamen und -wert hinzuzufügen:

Es gibt eine Reihe weiterer Hilfsfunktionen, die im Wesentlichen Paketinstallationsprogramme sind, die darauf ausgelegt sind, Dinge so zu erstellen, dass sie optimal auf Rescale-Clustern laufen. Diese folgen einer Namenskonvention von spub_add_<pkg>, z. B. spub_add_R. Es wird eine Standardversion angegeben, die durch Benutzereingaben überschrieben werden kann. Zusätzlich zum Erstellen der Pakete enthalten sie Anweisungen, wie sichergestellt werden kann, dass Aktionen wie die Installation zusätzlicher R-Bibliotheken korrekt gespeichert werden und in der veröffentlichten Analyse verfügbar sind.
Häufige Fragen
- Was ist, wenn ich eine bestimmte Version von Python installieren muss, die nicht die Standardversion in der Sandbox ist?
Verwendung der spub_add_python_venv Mit der Hilfsfunktion können Sie die Python-Version angeben, die in Ihrer Sandbox-Umgebung installiert werden soll. Dies ist die erste Eingabeaufforderung, die Sie sehen:

Bei erfolgreicher Installation wird eine Meldung angezeigt, dass die Python-Version in Ihrem Mount-Basisverzeichnis installiert wurde:
Installed Python-3.8.16 to /{YOUR_MOUNT_BASE}/pyenv/versions/3.8.16WICHTIG: Befolgen Sie die Anweisungen am Ende der Ausführung dieser Hilfsfunktion, um diese Datei als Quelle zu verwenden:
>source /{YOUR_MOUNT_BASE}/venv/bin/activate- Wie führe ich eine Python-Pip-Installation durch, ohne dass innerhalb der Sandbox direkter Root- oder Sudo-Benutzerzugriff erforderlich ist?
Folgen Sie zunächst dem obigen Beispiel zum Erstellen Ihrer virtuellen Python-Umgebung innerhalb der Publisher-Sandbox mithilfe von spub_add_python_venv . Führen Sie anschließend unbedingt den Quellbefehl aus: source /{YOUR_MOUNT_BASE}/venv/bin/activate Nachdem Sie diese Schritte abgeschlossen haben, können Sie überprüfen, ob sich die Python-Binärdateien und -Tools, auf die Sie von Ihrem PATH aus verweisen, jetzt an diesem Speicherort befinden: /{YOUR_MOUNT_BASE}/venv/bin .
bash-4.2$ source /program/SWBASEDIR/venv/bin/activate(venv) bash-4.2$ which pip/program/acecast2/venv/bin/pip(venv) bash-4.2$ which python/program/SWBASEDIR/venv/bin/python(venv) bash-4.2$ Vergiss nicht, auch zu laufen spub_validate .
Jetzt sollten Sie in der Lage sein, einen Pip-Installationsbefehl wie den folgenden auszuführen:
pip installieren <pkg-name>
- Wie erhalte ich eine neuere Version von gcc?
Siehe das Hilfsprogramm oben. spub_update_gcc
- Beim Verwenden der spub*-Hilfsfunktionen erhalte ich die Fehlermeldung „Kein Speicherplatz mehr auf dem Gerät“. Wie kann ich das Problem beheben?
Das Ausführen einer Python-PIP-Installation kann dazu führen, dass die maximale Sandbox-Festplattengröße erreicht wird, wenn Sie die Sandbox mit einer Größe von 1 GB erstellt haben. Es gibt derzeit keine Möglichkeit, die Festplattengröße einer Sandbox dynamisch zu erhöhen. Die Problemumgehung besteht darin, diese Veröffentlichungssitzung abzubrechen und eine neue Softwareversion mit einer größeren Sandbox-Festplattengröße zu erstellen.
Sie können die „df -H”, um den verfügbaren Speicherplatz in Ihrem MOUNT BASE-Verzeichnis anzuzeigen.
Erweiterte Anwendungsfälle
MPI -
Wenn MPI für die gewünschte Analyse benötigt wird, sind weitere Überlegungen anzustellen. Es gibt mehrere vorkonfigurierte MPI-Varianten, die über die Benutzeroberfläche der Build-Sandbox ausgewählt werden können. Rescale konfiguriert in der Regel die neuesten oder aktuellsten Versionen. Idealerweise sind diese für die meisten Anwendungen geeignet. Viele moderne MPIs sind abwärtskompatibel. Darüber hinaus besteht ABI-Kompatibilität zwischen verschiedenen Varianten. Rescale bietet Intel MPI an, das mit Code verwendet werden kann, der mit einem ABI-kompatiblen MPI (z. B. MPICH) kompiliert wurde. Es ist möglich, ein MPI aus dem Quellcode oder über ein Paketverwaltungssystem wie Spack zu installieren, dies wird jedoch nicht empfohlen.
Wenn eine MPI-Version der Sandbox ausgewählt wird, werden einige von Rescale bereitgestellte MPI-Wrapper-Skripte hinzugefügt, um die Installation so portabel wie möglich zu halten. Der Befehl mpirun ist ein Alias und fügt standardmäßig die erforderlichen Bibliotheken und Flags hinzu, je nachdem, auf welcher Hardware die Software zukünftig ausgeführt wird. Es wird empfohlen, diese Abstraktion beizubehalten, sofern nicht explizit Pfade auf einen anderen mpirun als den Standardwert gesetzt werden. Dies trägt auch dazu bei, ein einheitliches Verhalten zwischen von Rescale HPC veröffentlichter Software und selbst veröffentlichten Analysen aufrechtzuerhalten.
Beim Kompilieren von Code aus dem Quellcode ist es wahrscheinlich erforderlich, auf eine Konfiguration für den entsprechenden MPI-Speicherort zu verweisen. Unabhängig von der MPI-Version wird der Speicherort in der Umgebungsvariable MPI_ROOT gespeichert. Ein Konfigurationsschritt im traditionellen Make-Paradigma könnte wie folgt aussehen:
$./configure --with-mpi=$MPI_ROOT --prefix=/program/my-great-install …
Intel-Compiler -
Rescale stellt das Intel oneAPI-Toolkit als Teil des Sandbox-Betriebssystems unter /opt/rescale/oneapi bereit. Sie können dies als Option auswählen, wenn Sie eine neue Softwareversion mit Publisher veröffentlichen. Wählen Sie auf der Sandbox-Versionsseite „Intel MPI 2019“ als MPI-Version aus. Um die Intel-Compilerkomponenten in Ihrem PATH verfügbar zu haben, müssen Sie die folgende Datei in Ihrer Sandbox als Quelle verwenden:
source /opt/rescale/oneapi/setvars.sh
Alternativ können Sie absolute Pfadnamen zu den Compiler-Artefakten verwenden.
Bekannte Einschränkungen
- Die Veröffentlichung von Software, die unter Windows läuft, wird nicht unterstützt.
- Bei der Veröffentlichung neuer Versionen großer Software-Images dauert es länger
- Wenn zum ersten Mal eine neue Softwareversion zum Ausführen eines Simulationsjobs verwendet wird, kann es zu einer Caching-Verzögerung kommen, die dazu führt, dass der Job langsam startet.
- Befehlszeilenschnittstelle (CLI)Eine Befehlszeilenschnittstelle ist eine Benutzeroberfläche für Computer mit … Mehr und der direkte API-Zugriff wird derzeit nicht unterstützt