
SSH von der lokalen Workstation
Aktualisiert: September 16, 2022
Um eine Verbindung zu einem aktiven GruppeEin Computercluster besteht aus einer Reihe von lose oder eng miteinander verbundenen ... Mehr mit deinen eigenen ArbeitsplatzEine Workstation ist ein leistungsstarkes Computersystem, das für professionelle Zwecke entwickelt wurde. Mehrmüssen Sie in Ihren Jobeinstellungen einen SSH-Schlüssel konfigurieren vor zum Senden Ihres Auftrags. Anweisungen zum Einrichten Ihres SSH-Schlüssels und zum Herstellen einer Verbindung mit Ihrem Cluster finden Sie in den folgenden Abschnitten.
Ein SSH-Schlüssel ist eine Zugangsberechtigung für das Netzwerkprotokoll SSH (Secure Shell). Dieses authentifizierte und verschlüsselte sichere Netzwerkprotokoll wird für die Remote-Kommunikation zwischen Computern in einem ungesicherten offenen Netzwerk verwendet. SSH wird für die Remote-Dateiübertragung, die Netzwerkverwaltung und den Remote-Zugriff auf das Betriebssystem verwendet.
Beachten Sie, dass der Verbindungsvorgang von einem Windows-Computer anders ist als von einem Linux-/MacOS-Computer.
SSH von einer Windows-Workstation mit PuTTY
Sie können PuTTYgen verwenden, um Ihr öffentliches/privates Schlüsselpaar zu generieren. Sie können PuTTY von herunterladen werden auf dieser Seite erläutertDas Dienstprogramm PuTTYgen ist auch in der PuTTY-Clientinstallation enthalten.
Um mit PuTTYgen einen SSH-Schlüssel zu generieren, gehen Sie folgendermaßen vor:
- Starten Sie das Programm PuTTYgen.
- Für Schlüsseltyp zu generieren, wählen Sie SSH-2 RSA für Wesentliche in der Menüleiste.
- Klicken Sie auf Generieren.
- Bewegen Sie Ihre Maus im Bereich unterhalb des Fortschrittsbalkens, um den Algorithmus zur Schlüsselgenerierung zufällig zu gestalten. Wenn der Fortschrittsbalken voll ist, hat PuTTYgen Ihr Schlüsselpaar generiert.
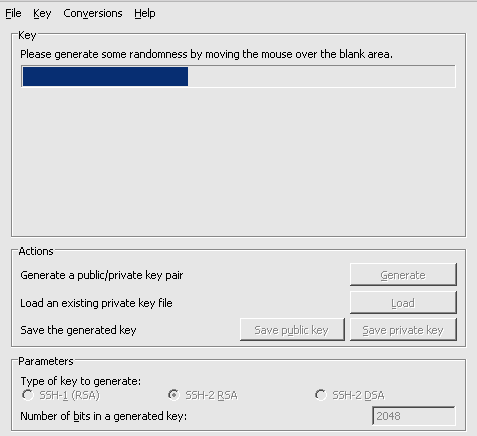
- Klicken Sie auf die Privaten Schlüssel speichern , um den privaten Schlüssel zu speichern. Bitte speichern Sie ihn an einem zugänglichen Ort.
Wir empfehlen die Verwendung von Festzug um Ihren SSH-Schlüssel für den einfachen Zugriff und die Verwendung in Ihrer Eingabeaufforderung zu speichern.
- Klicken Sie mit der rechten Maustaste in das Textfeld mit der Bezeichnung Öffentlicher Schlüssel zum Einfügen in die OpenSSH-Datei „authorized_keys“ und wählen Sie Alle auswählen.
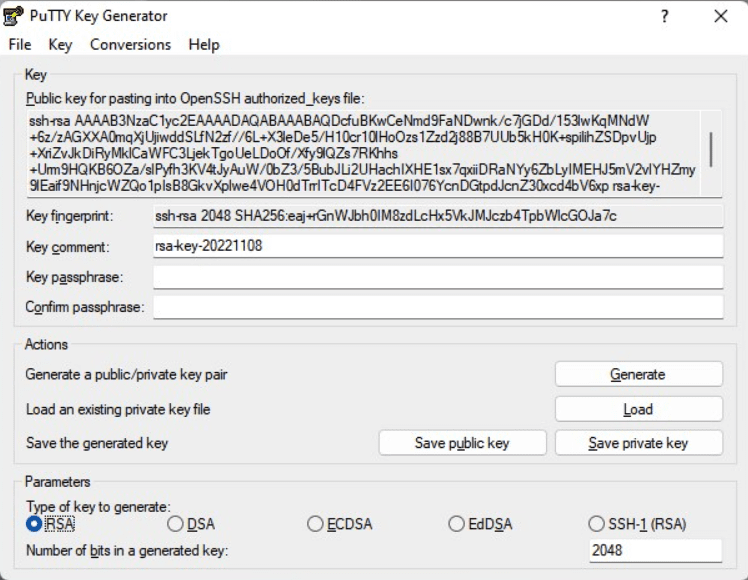
- Klicken Sie erneut mit der rechten Maustaste in das gleiche Textfeld und wählen Sie Kopieren.
- Auf Ihrem Plattform neu skalieren Klicken Sie auf der Kontoseite auf das @rescale.com Schaltfläche in der oberen rechten Ecke.
- Auswählen Konto im Dropdown-Menü.
- Klicken Sie auf die Job-Einstellungen Option (1) auf der linken Seite der Seite.
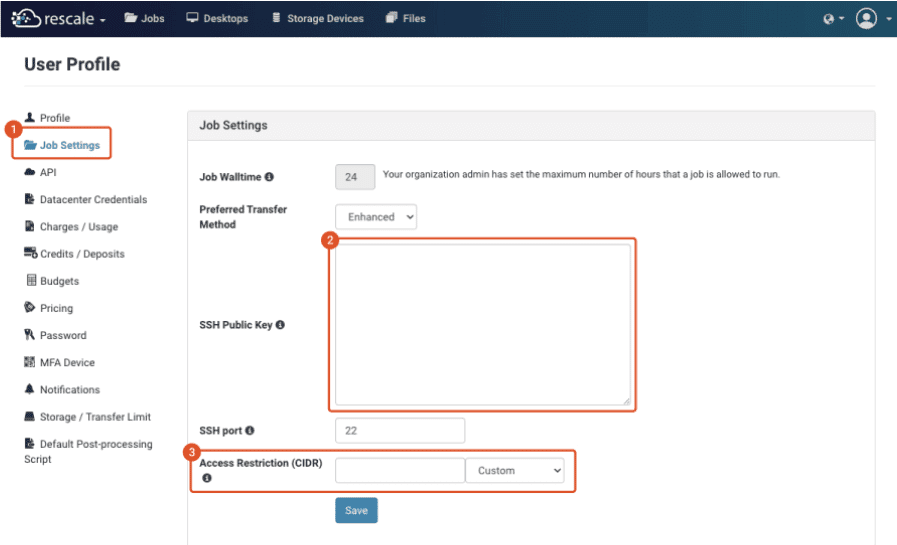
- Nachdem Sie den Inhalt Ihres öffentlichen Schlüssels kopiert haben, fügen Sie den Inhalt des öffentlichen Schlüssels in das Öffentlicher SSH-Schlüssel (2). Klicken Sie auf Gespeichert und Sie können dann per SSH auf alle Ihre zukünftigen Cluster zugreifen.
- Das Zugriffsbeschränkung (CIDR-Bereich) Im Feld (3) können Sie auswählen, welche IP-Adressen auf Ihren Cluster zugreifen können. Die Optionen überall or Meine aktuelle IP-Adresse kann automatisch über das Pulldown-Menü festgelegt werden. Sie können auch Ihre eigene benutzerdefinierte CIDR-Regel (Classless Inter-Domain Routing) festlegen, indem Sie die Zugriffsbeschränkungsbereich (CIDR) Textfeld direkt.
Unter Windows können Sie PuTTY als SSH-Client verwenden, um eine Verbindung zu Ihrem Cluster auf Rescale herzustellen.
Sobald Sie mit der Ausführung des Jobs begonnen haben, zu dem Sie eine Verbindung herstellen möchten, Jobprotokolle Fenster auf dem Status Die Registerkarte wird kurz nach der Bereitstellung des Clusters geöffnet. In diesem Fenster wird eine Meldung mit dem Benutzernamen des Jobs auf dem System und der öffentlichen IP-Adresse des Heads angezeigt. KnotenIn der herkömmlichen Datenverarbeitung ist ein Knoten ein Objekt in einem Netzwerk. ... Mehr des Clusters. Die Nachricht sieht folgendermaßen aus:
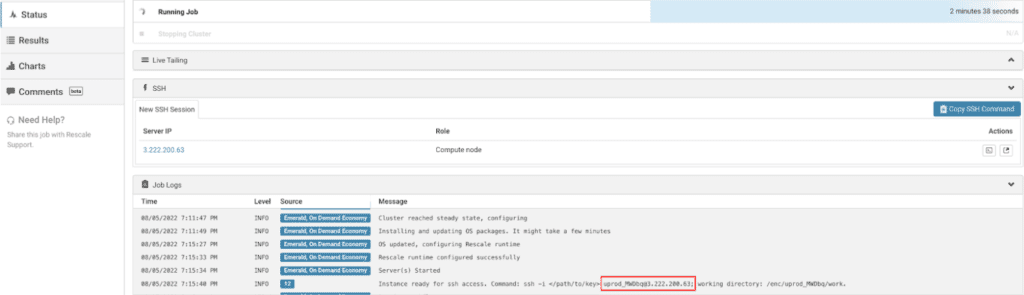
In diesem Beispiel lautet der Benutzername für den Job uprod_MWDbq@3.222.200.63 und die öffentliche IP-Adresse 3.222.200.63. Diese Informationen benötigen Sie für die Verwendung von PuTTY. Gehen Sie wie folgt vor, um sich an Ihrem Rechner anzumelden:
- Starten Sie das PuTTY-Programm.
- Geben Sie die öffentliche IP-Adresse Ihres Rescale-Clusters in das Feld Hostname (oder IP-Adresse) Feld.
Hinweis: Die Portnummer hängt von der im Jobcluster verwendeten Hardware ab. Überprüfen Sie die Portnummer neben dem Jobbenutzernamen und der IP-Adresse und ändern Sie die Hafen Wert entsprechend. Die Zahl ist normalerweise entweder 32100 oder 22.
- Im Kategorie Erweitern Sie im linken Bereich die SSH Abschnitt, um die Authentifizierung offenzulegen (Auth) Einstellungen.
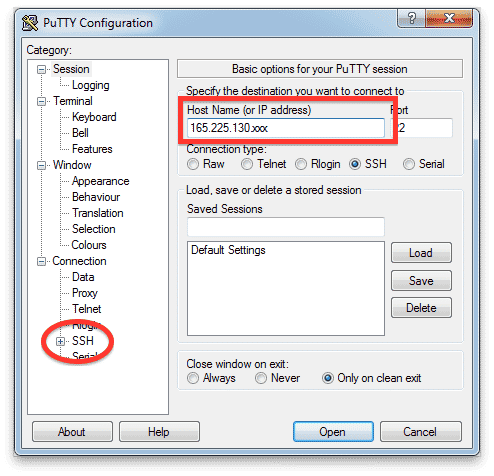
- Klicken Sie auf Auth um die Einstellungen zur Steuerung der SSH-Authentifizierung anzuzeigen.
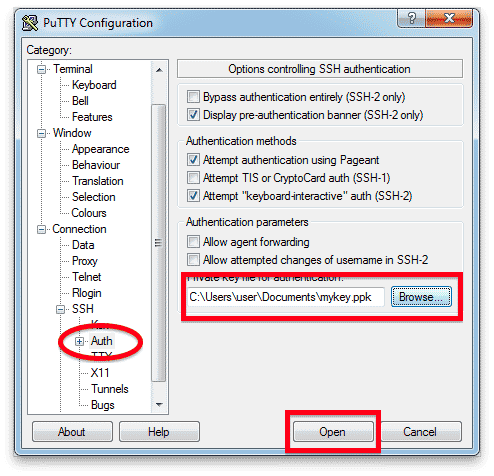
- Klicken Sie auf Jetzt entdecken für Private Schlüsseldatei zur Authentifizierung und wählen Sie die private Schlüsseldatei aus, die Sie zuvor erstellt haben.
Abhängig von der Art der Verbindung zum Cluster, die Sie für Ihren Workflow benötigen, benötigen Sie möglicherweise entweder eine normale SSH-Sitzung oder eine SSH-Tunnelverbindung:
Für eine reguläre SSH-Sitzung
Klicken Sie auf Öffne um eine PuTTY-Terminalsitzung zu starten
Für eine SSH-Tunnelverbindung
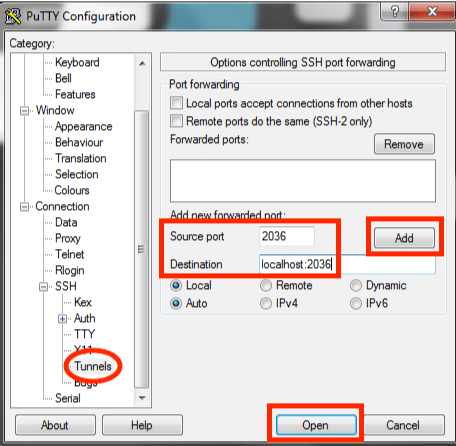
- Klicken Sie auf Tunnels um die Portweiterleitungseinstellungen anzuzeigen.
- Schreib die Quellport und Reiseziel in den dafür vorgesehenen Feldern; dies ist spezifisch für die ServerEin Server ist ein Computerprogramm, das Dienste für andere bereitstellt. Mehr Programm und wird Ihnen zur Verfügung gestellt:
- Quellport: ####
- Reiseziel: lokaler Host:####
- Klicken Sie auf Speichern um diesen Port an Ihre SSH-Tunnelkonfiguration weiterzuleiten.
- Klicken Sie auf Öffne um eine Putty-Terminalsitzung zu starten.
Wenn Sie sich zum ersten Mal mit Ihrem Cluster verbinden, wird möglicherweise eine PuTTY-Sicherheitswarnung angezeigt, die Sie darauf hinweist, dass der Schlüssel des Hosts nicht in der Registrierung zwischengespeichert ist. Seien Sie nicht beunruhigt; dies ist eine normale Warnung. Klicken Sie auf Ja um fortzufahren.
Befolgen Sie diese Schritte, um sich anzumelden:
Im login as: Geben Sie den Benutzernamen ein, zum Beispiel uprod_qpWia und drücken Sie Enter.
Anmelden als: uprod_qpWia Authentifizierung mit öffentlichem Schlüssel „rsa-key-1234“ Passphrase für Schlüssel „rsa-key-1234“:
Sie sollten jetzt bei Ihrem Computer angemeldet sein
SSH von der lokalen Linux/MacOS-Workstation
Unter MacOS und Linux können Sie SSH-Schlüsselgenerierungsprogramme über die Befehlszeile eines Terminals ausführen. Um das MacOS-Terminal zu öffnen, öffnen Sie den Finder und wählen Sie Versorgungswirtschaft und Leitzentralen von der Go Menü. Suchen Sie die Terminal-Anwendung im Versorgungswirtschaft und Leitzentralen Fenster und doppelklicken Sie darauf. Das Terminal Es öffnet sich ein Fenster mit der Eingabeaufforderung, in dem der Name Ihres Computers und Ihr Benutzername angezeigt werden.
Überprüfen Sie zunächst, ob auf Ihrem Computer Schlüssel vorhanden sind. Geben Sie in der Befehlszeile des Terminals Folgendes ein:
$ ls -al ~/.ssh
Hier werden die Dateien in Ihrem .ssh Verzeichnis; wenn Sie jedoch eine neue MacOS- oder Linux-Installation haben, .ssh Das Verzeichnis ist möglicherweise noch nicht vorhanden.
Die Standarddateinamen für öffentliche Schlüssel sind:
id_dsa.pubid_ecdsa.pubid_ed25519.pubid_rsa.pub
Wenn Sie einen vorhandenen Schlüssel für Ihr Rescale-Konto verwenden möchten, können Sie mit dem folgenden Schritt fortfahren: Kopieren Sie den Inhalt Ihres öffentlichen Schlüssels
Generieren eines neuen SSH-Schlüssels
Standardmäßig werden Schlüssel für alle Identitäten zum Verzeichnis hinzugefügt:
/Users/_yourname_/.sshunter MacOS/home/_yourname_/.sshunter Linux
Wenn Sie in diesem Verzeichnis bereits eine Identität (öffentliches/privates Schlüsselpaar) haben, die Sie bei Rescale verwenden möchten, überspringen Sie diesen Schritt. So erstellen Sie eine neue Standardidentität:
- Öffnen Sie eine Terminalsitzung auf Ihrem lokalen System.
- Enter
ssh-keygen -b 4096in der Befehlszeile. - Der Befehl fordert Sie auf, eine Datei anzugeben, in der der Schlüssel gespeichert werden soll. Wenn der
.sshWenn das Verzeichnis nicht vorhanden ist, erstellt das System eines für Sie. - Akzeptieren Sie den Standardspeicherort.
Das ssh-keygen Der Befehl erstellt Ihre Standardidentität mit ihren öffentlichen und privaten Schlüsseln. Die gesamte Interaktion sieht folgendermaßen aus:
[mairi@centos ~]$ ssh-keygen -b 4096Generating public/private rsa key pair.Enter file in which to save the key (/home/mairi/.ssh/id_rsa):Enter passphrase (empty for no passphrase):Enter same passphrase again:Your identification has been saved in /home/mairi/.ssh/id_rsa.Your public key has been saved in /home/mairi/.ssh/id_rsa.pub.The key fingerprint is:ed:88:95:91:38:e4:5e:ff:d6:73:70:f7:43:3e:f6:3b mairi@centosThe key's randomart image is:+--[ RSA 4096]----+| . || o . . || + + || . o = || . S o ..o|| o o . .ooo|| . . . o o=o|| . .E+|| .+|+-----------------+
Sie können Ihr neues Schlüsselpaar an einem alternativen, d. h. nicht standardmäßigen Speicherort in Ihrem Dateisystem speichern, wenn Sie möchten. Standardmäßig ssh-keygen generiert 2048-Bit-RSA-Schlüssel, aber Rescale empfiehlt aus Sicherheitsgründen die Verwendung von 4096-Bit-Schlüsseln (die -b 4096 Argument oben).
ssh-keygen generiert einen öffentlichen und einen privaten Schlüssel. Wenn nicht angegeben, wird der öffentliche Standardschlüssel gespeichert als id_rsa.pub und den privaten Schlüssel als id_rsa in Ihrem ~/.ssh Ordner. Stellen Sie sicher, dass der ~/.ssh ist für Sie nur zugänglich, wenn Sie die entsprechenden Berechtigungen für diesen Ordner festlegen:
chmod 600 ~/.ssh
Unter Linux kopieren Sie den Inhalt der von Ihnen gewählten öffentlichen Schlüsseldatei, indem Sie sie in einem Texteditor öffnen oder den cat Befehl (in diesem Fall wird der öffentliche Schlüssel im id_rsa.pub Datei):
$ cat ~/.ssh/id_rsa.pub
Unter MacOS können Sie den Befehl verwenden pbcopy im Terminal, um den Inhalt Ihrer öffentlichen Schlüsseldatei wie folgt in die Zwischenablage zu kopieren:
$ pbcopy < ~/.ssh/id_rsa.pub
- Auf Ihrem Plattform neu skalieren Klicken Sie auf der Kontoseite auf das @rescale.com Schaltfläche in der oberen rechten Ecke.
- Auswählen Konto im Dropdown-Menü.
- Klicken Sie auf die Job-Einstellungen Option (1) auf der linken Seite der Seite.
- Nachdem Sie den Inhalt Ihres öffentlichen Schlüssels kopiert haben, fügen Sie den Inhalt des öffentlichen Schlüssels in das Öffentlicher SSH-Schlüssel (2). Klicken Sie auf Gespeichert und Sie können dann per SSH auf alle Ihre zukünftigen Cluster zugreifen.
- Das Zugriffsbeschränkung (CIDR-Bereich) Im Feld (3) können Sie auswählen, welche IP-Adressen auf Ihren Cluster zugreifen können. Die Optionen überall or Meine aktuelle IP-Adresse kann automatisch über das Pulldown-Menü festgelegt werden. Sie können auch Ihre eigene benutzerdefinierte CIDR-Regel (Classless Inter-Domain Routing) festlegen, indem Sie die Zugriffsbeschränkungsbereich (CIDR) Textfeld direkt.
Unter MacOS und Linux können Sie sich über das Terminal bei Ihrem Computer anmelden.
Am einfachsten geht das mit dem SSH-Befehl kopieren Schaltfläche, unten angezeigt:
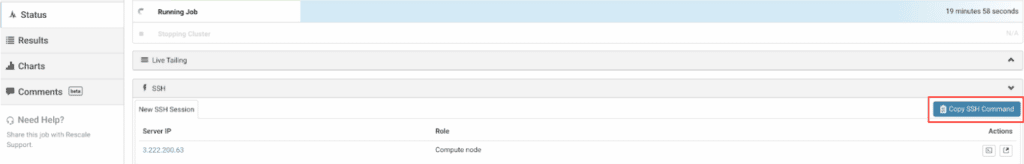
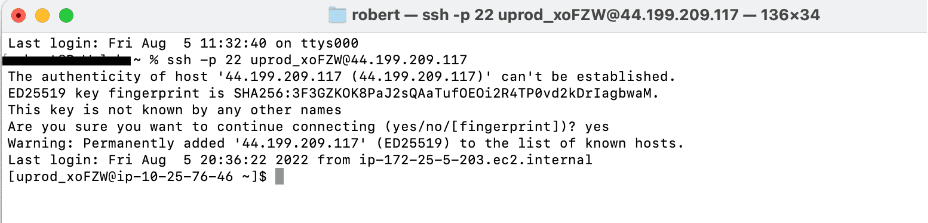
Nachdem Sie die Schaltfläche gedrückt haben, können Sie nun ein neues Terminal auf Ihrem Linux-/MacOS-Computer öffnen und diesen Befehl einfügen. Dadurch werden Sie beim Cluster angemeldet.
Eine weitere Möglichkeit, eine Verbindung zum Cluster herzustellen, besteht darin, bei der Bereitstellung eines Clusters Jobprotokolle Abschnitt über die Status Auf der Registerkarte wird eine Meldung mit dem Benutzernamen des Jobs im System und der öffentlichen IP-Adresse des Hauptknotens des Clusters angezeigt. Die Meldung sieht folgendermaßen aus:
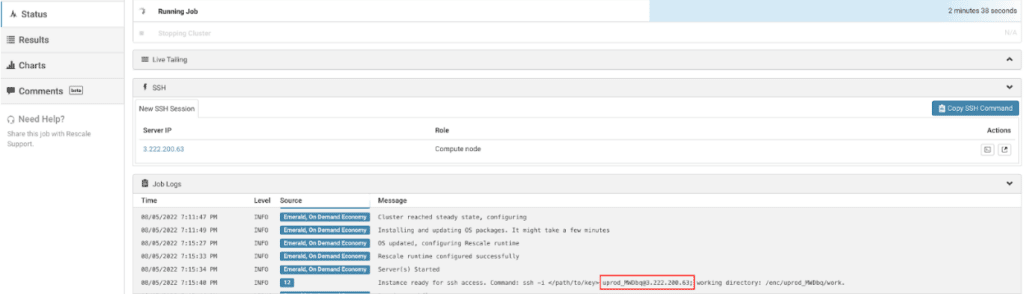
In diesem Beispiel lautet der Job-Benutzername uprod_qpWia und die öffentliche IP-Adresse ist 107.23.132.81. Sie benötigen diese Informationen, um sich beim Cluster anzumelden.
- Um sich über ein Terminalfenster beim Cluster anzumelden, rufen Sie
sshmit einem Befehl der Form:
$ ssh uprod_qpWia@107.23.132.81
- Hier, entspricht dem zuvor generierten privaten Schlüssel,
id_rsa(Nichtid_rsa.pub) - Das
sshMit dem Befehl melden Sie sich als Jobbenutzer an Ihrem Computer an. Wenn Sie eine Passphrase für Ihren SSH-Schlüssel definiert haben, werden Sie vom Betriebssystem dazu aufgefordert.
Die Terminal-Eingabeaufforderung sollte nun anzeigen, dass Sie sich als Job-Benutzer angemeldet haben. Sie können nun die Verzeichnisstruktur und Dateien durchsuchen und Befehle nach Wunsch ausführen. Beachten Sie, dass alle Befehle, die Sie beim Einrichten Ihres Jobs in das Software-Befehlsfeld eingeben, von ~/work/shared ausgeführt werden und dass process_output.log in ~/work landet.