
Administration du pare-feu de redimensionnement
Gestion en libre-service du pare-feu d'applications du réseau de calcul (CNAF)
Ce document vous guidera dans l'accès et la mise à jour des pare-feu informatiques (CNAF) utilisés au sein de votre organisation.
Introduction
Un CNAF (Compute Network Application Firewall) est un service de pare-feu hébergé par Rescale. Il est destiné aux clients soumis à des restrictions de sécurité réseau strictes pour l'exécution des tâches et des postes de travail Rescale dans une ou plusieurs régions de calcul. Les CNAF autorisent le trafic réseau entre le plan de contrôle Rescale et les régions de calcul gérées, permettant ainsi l'exécution des tâches sans problème et l'accès aux autres services Rescale, tels que le stockage et Rescale. licenceLa licence est un outil juridique accordant aux utilisateurs le droit d'utiliser, ... Autres Services (proxies de licences d'entreprise et hébergement de licences). Pour les clients utilisant les services VPN de Rescale, les routes privées internes continueront de fonctionner derrière le pare-feu CNAF.
Par défaut, tout autre trafic réseau en dehors du périmètre de calcul sera bloqué par un CNAF. Cela inclut le trafic réseau entre les tâches grappeUn cluster informatique se compose d'un ensemble de éléments plus ou moins serrés... Autres or poste de travailUn poste de travail est un système informatique puissant conçu pour les pro... Autres et l'Internet public, ainsi que le trafic réseau entre un cluster de tâches ou un poste de travail et l'ordinateur de bureau local d'un utilisateur. Le schéma suivant illustre le fonctionnement du service de pare-feu CNAF au sein de l'environnement Rescale :
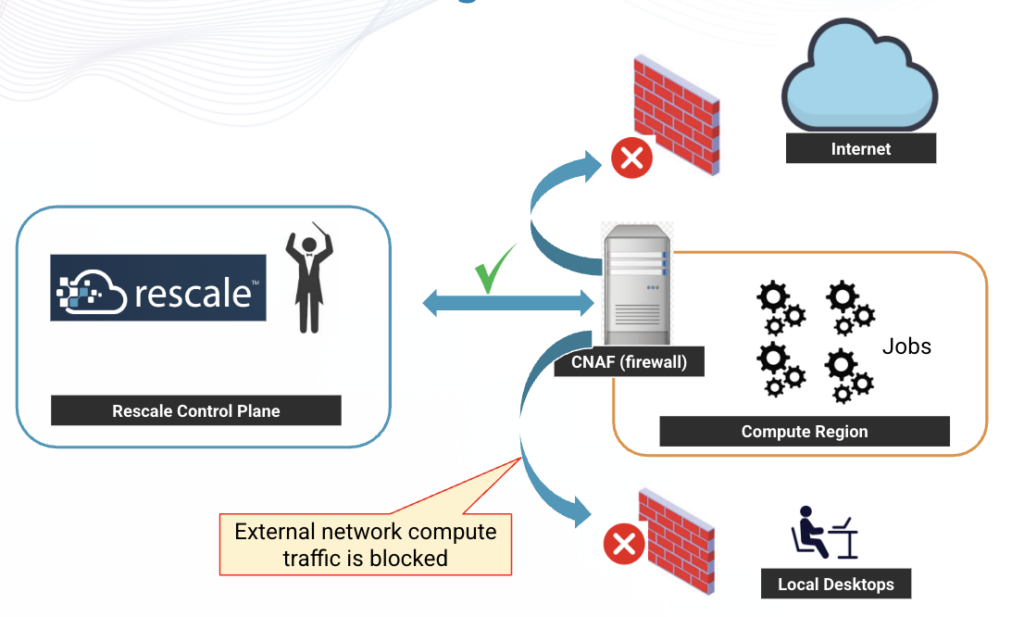
Si l'accès à Internet depuis un réseau externe est nécessaire à l'exécution de certaines tâches lorsqu'un CNAF est présent dans la même région de calcul, les clients peuvent modifier les entrées de la liste blanche de leurs CNAF afin d'autoriser le trafic réseau de calcul vers une destination spécifique, qui peut être une adresse IP ou un nom de domaine. Les modifications apportées aux entrées seront appliquées à tous les CNAF de l'organisation.
L'accès à la page d'administration CNAF est réservé aux administrateurs de l'organisation. Les mises à jour CNAF demandées depuis cette page sont d'abord examinées par l'équipe Rescale pour des raisons de sécurité avant d'être appliquées. Le délai de réponse pour l'examen et l'approbation des demandes de mise à jour CNAF soumises pendant les heures ouvrables est généralement inférieur à une heure. Les valeurs autorisées comprennent les plages CIDR d'adresses IP, les noms de domaine pleinement qualifiés (FQDN) et l'utilisation d'expressions régulières simples pour les domaines, telles que « ».*’, [a-z], [0-9]*, etc. Valeurs d'URL directes qui commencent par https:// ne sont pas pris en charge.
Avantages liés à l'utilisation des services CNAF de Rescale
La solution de pare-feu hébergée Rescale pour les régions de calcul est entièrement intégrée à l'infrastructure de la plateforme existante pour les tâches et les postes de travail. L'administration des CNAF est assurée par le portail d'administration existant ; il n'est donc pas nécessaire d'installer ni d'ouvrir une application supplémentaire. Les nouvelles tâches et les nouveaux postes de travail sont configurés dynamiquement pour fonctionner au sein des limites des CNAF, sans aucune configuration manuelle. Aucune expertise réseau avancée ni accès administrateur cloud spécifique n'est requis pour administrer le service de pare-feu Rescale. Une connectivité minimale au plan de contrôle interne de Rescale est garantie pour toutes les nouvelles tâches et tous les nouveaux postes de travail, permettant ainsi une exécution fluide et transparente. HPCL'utilisation du traitement parallèle pour exécuter des applications avancées... Autres les charges de travail
Les ajustements et mises à jour CNAF peuvent être effectués en continu par les administrateurs Rescale, sans qu'il soit nécessaire de soumettre de demandes à une organisation informatique ou une équipe réseau externe. Plusieurs CNAF sont gérés de manière centralisée depuis le portail d'administration Rescale. L'historique des modifications apportées aux pare-feu est disponible et facilement consultable depuis la page d'administration CNAF. Toutes les instances CNAF sont configurées pour la haute disponibilitéLa conception et la mise en œuvre de systèmes ou de services... Autres et font l'objet d'une surveillance continue. Rescale assure les mises à jour logicielles et une assistance 24h/24 et 7j/7 pour tous les services CNAF utilisés.
Approvisionnement de nouveaux CNAF
Le service CNAF proposé par Rescale est une option payante. Son prix dépend du nombre d'unités déployées, de la complexité de l'environnement client et des niveaux de service choisis. Les clients ne peuvent pas provisionner de nouveaux CNAF via le portail d'administration ; ils doivent en faire la demande et les acheter au préalable auprès de Rescale. Une fois un ou plusieurs CNAF configurés et disponibles, les clients peuvent les consulter et les gérer depuis la page d'administration du pare-feu, dans le menu « Intégrations ».
Afin de préparer au mieux votre demande de nouveau service de pare-feu CNAF, veuillez vous munir des informations suivantes :
- Veuillez indiquer tous les packages connus ou autres téléchargements Internet qui devraient être utilisés pour les tâches et les postes de travail, tels que les bibliothèques Python, les utilitaires Linux, etc.
- Un réseau privé d'entreprise (CPN) existe-t-il déjà au sein de votre environnement Rescale ? Un CPN au sein de l'environnement Rescale est équivalent à un réseau privé CSP, tel qu'un réseau privé d'entreprise (CSP). AWSAmazon Web Services (AWS) est une filiale d'Amazon.com qui... Autres VPCAmazon Virtual Private Cloud (Amazon VPC) vous permet de provisionner... Autres ou Azure Réseau virtuelLe service Microsoft Azure Virtual Network permet à Azure de re... Autres.
- Quelle plateforme régionale héberge votre organisation Rescale ? (Amériques, Europe, Japon, Corée ou ITAR)
- Combien de régions de calcul différentes nécessitent une couverture CNAF ? Veuillez inclure le fournisseur CSP et le nom de la région CSP, par exemple : «
AWS/us-east-1nous »Azure/southcentralus». - Veuillez fournir une liste de toutes les adresses IP et valeurs de domaine autorisées pour le trafic réseau sortant provenant des postes de travail ou des emplois.
- Votre entreprise utilise-t-elle une passerelle NAT (Network Address Translation) ?
- Veuillez indiquer tous les services de licences Rescale que vous utilisez, tels que les proxys de licences d'entreprise (CLP) et les hôtes de licences (LH).
CNAF Administration
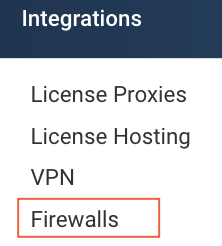
La page d'administration des CNAF se trouve dans le portail d'administration. Vous devez disposer des droits d'administrateur de l'organisation pour consulter et gérer les CNAF. Ces droits ne sont pas disponibles pour les utilisateurs non autorisés. Espace de travailLes espaces de travail permettent aux clients de Rescale de créer des équipes dédiées... Autres Administrateurs. Accédez au menu « Intégrations », puis sélectionnez « Pare-feu » :
La page d'administration du CNAF comporte quatre sections :
- Détails du déploiement du pare-feu
- Voici la liste des CNAF individuels déployés par région CSP
- Liste d'autorisation IP
- Voici une liste des valeurs IP ou plages CIDR autorisées pour le trafic réseau de calcul
- Liste blanche des domaines
- Voici une liste des valeurs de domaine autorisées pour le trafic réseau de calcul
- Dernières mises à jour
- Voici une liste des modifications administratives récentes apportées aux valeurs de la liste blanche CNAF
Section Détails du déploiement
Chaque CNAF déployé au sein d'une organisation apparaîtra dans la première section de la page d'administration :
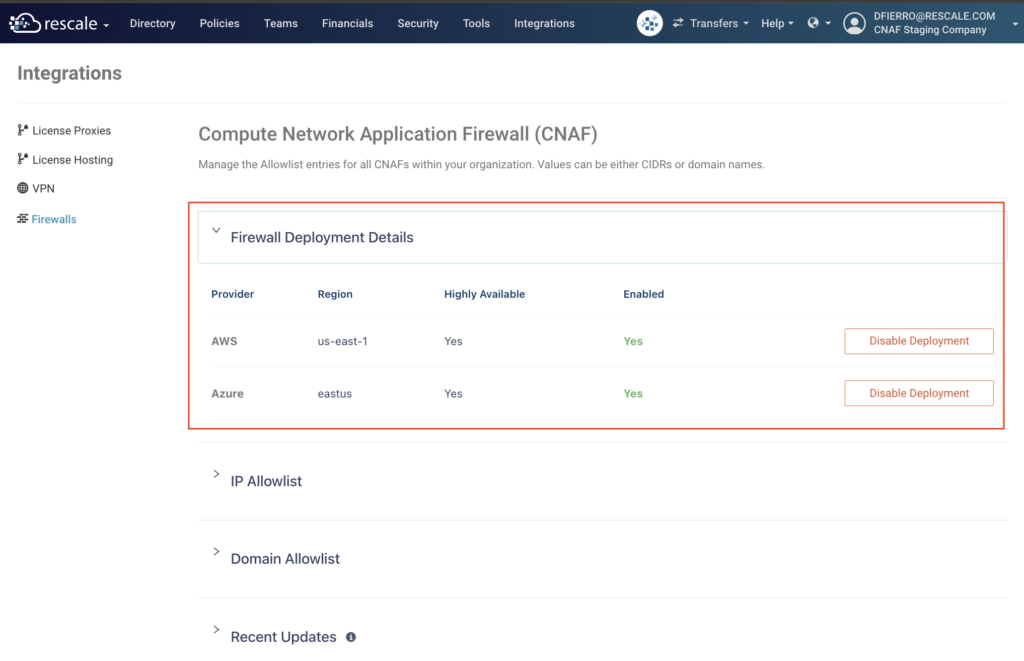
La liste des CNAF déployés affiche leur nombre total, les régions de calcul couvertes et leur état d'activation. Il est impossible de créer de nouveaux CNAF depuis cette page d'administration. Veuillez contacter Rescale si vous souhaitez provisionner de nouveaux CNAF.
Un CNAF peut être temporairement désactivé, ce qui suspend le blocage du trafic réseau par le pare-feu. Cette action ne supprime ni ne met fin au CNAF. La désactivation d'un CNAF autorise le passage de tout le trafic réseau dans la région de calcul où il se trouve. Vous pouvez annuler une demande de suspension d'un CNAF dans la section « Mises à jour récentes » en bas de la page.
Section de la liste blanche des adresses IP
La section suivante de la page d'administration CNAF est le tableau de la liste blanche d'adresses IP. Ces valeurs sont synchronisées pour tous les CNAF déployés au sein d'une organisation ; il n'est donc pas nécessaire de mettre à jour chaque CNAF individuellement. instanceUne machine virtuelle Amazon AutresLes administrateurs de l'organisation peuvent ajouter ou supprimer des entrées dans la liste blanche des adresses IP et fournir une brève description pour les nouvelles entrées.
Pour supprimer une valeur existante de la liste blanche d'adresses IP, cliquez sur le bouton « Supprimer ». Pour ajouter une nouvelle valeur à la liste blanche d'adresses IP, cliquez sur le bouton « Ajouter une entrée ». Toute modification effectuée mais non validée peut être annulée en sélectionnant les boutons « Annuler la suppression » ou « Annuler l'ajout ». Toutes les adresses IP ajoutées à la liste blanche doivent respecter le format de notation CIDR. Pour spécifier une adresse IP dans la liste blanche, saisissez la valeur suivie de « - »./32Un exemple de saisie valide serait : « 162.194.16.4/32 ».
Voici un exemple de mise à jour d'une table de liste blanche d'adresses IP pour supprimer une entrée existante et en ajouter une nouvelle :
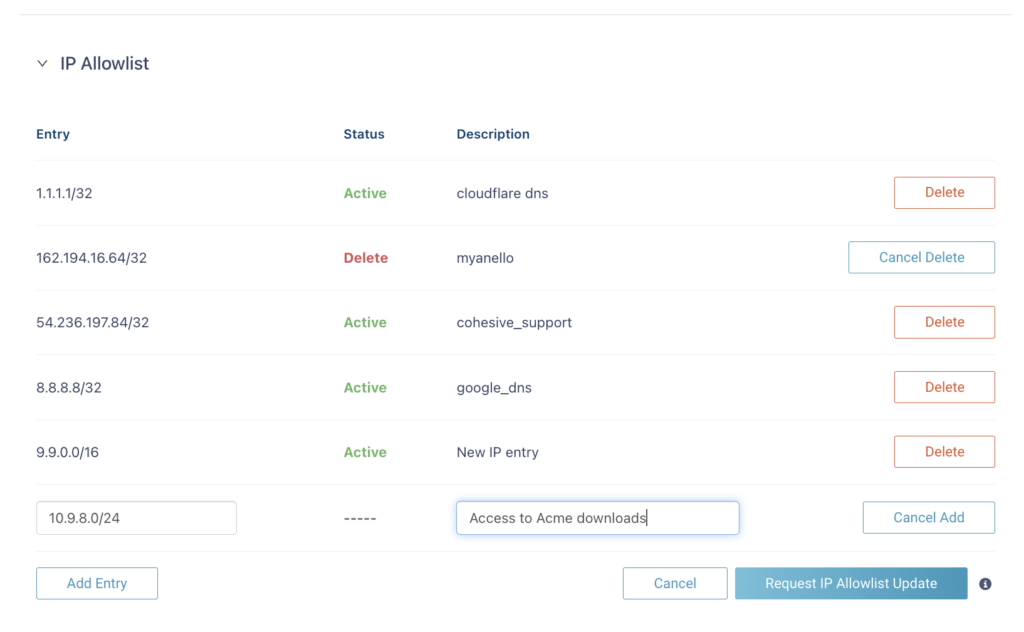
Une fois vos modifications apportées à la liste blanche des adresses IP, cliquez sur « Demander une mise à jour de la liste blanche des adresses IP » pour les soumettre. Vos modifications seront alors examinées par Rescale. Pour des raisons de sécurité, toutes les mises à jour du pare-feu sont vérifiées en interne par Rescale avant d'être appliquées.
Vos mises à jour de la liste blanche d'adresses IP s'afficheront désormais comme suit pendant que vos mises à jour soumises sont en attente d'examen :
- Les éléments que vous avez supprimés auront le statut « Suppression en attente ».
- Les éléments que vous avez ajoutés auront le statut « Ajout en attente ».
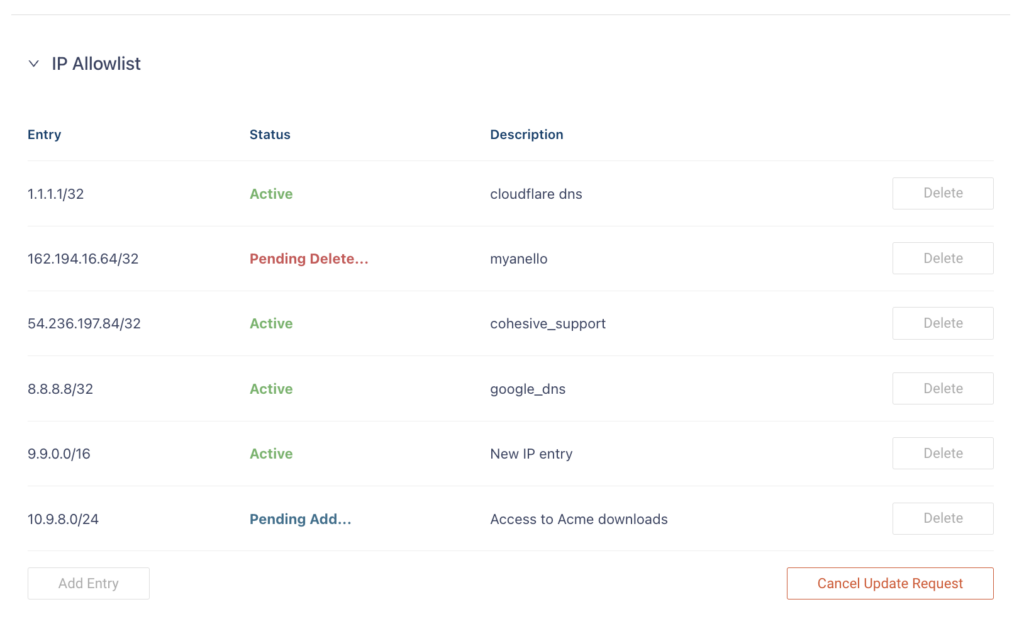
Vous pouvez annuler une demande de mise à jour à tout moment avant son application. Lorsqu'il y a des modifications en attente dans la liste blanche d'adresses IP, vous ne pouvez pas effectuer de mises à jour supplémentaires tant que les modifications précédemment soumises n'ont pas été appliquées, ou si vous annulez votre demande de mise à jour. L'annulation d'une demande de mise à jour en attente rétablira l'état précédent des entrées de la liste blanche.
Section de la liste blanche du domaine
La section suivante de la page d'administration CNAF est le tableau de la liste blanche des domaines. Ces valeurs sont synchronisées pour tous les CNAF déployés au sein d'une organisation ; il n'est donc pas nécessaire de mettre à jour chaque instance CNAF individuellement. Les administrateurs de l'organisation peuvent ajouter ou supprimer des entrées dans la liste blanche des domaines et fournir une brève description pour les nouvelles entrées.
Pour supprimer une valeur existante de la liste blanche des domaines, cliquez sur le bouton « Supprimer ». Pour ajouter une nouvelle valeur à la liste blanche des domaines, cliquez sur le bouton « Ajouter une entrée ». Toute modification effectuée mais non validée peut être annulée en sélectionnant les boutons « Annuler la suppression » ou « Annuler l’ajout ». Tous les domaines ajoutés à la liste blanche doivent respecter les formats de noms de domaine autorisés. Vous ne pouvez pas spécifier de chaînes d’URL préfixées par « ».https://" par exemple.
Vous pouvez utiliser des expressions régulières de base combinées à des valeurs de nom de domaine pour faire correspondre plusieurs valeurs à une seule entrée :
abcdefg-[0-9]*.blob.core.windows.net
Voici un exemple de mise à jour d'une liste blanche de domaines, utilisant une expression régulière combinée à un domaine de second niveau qui correspondra à plusieurs sous-domaines :
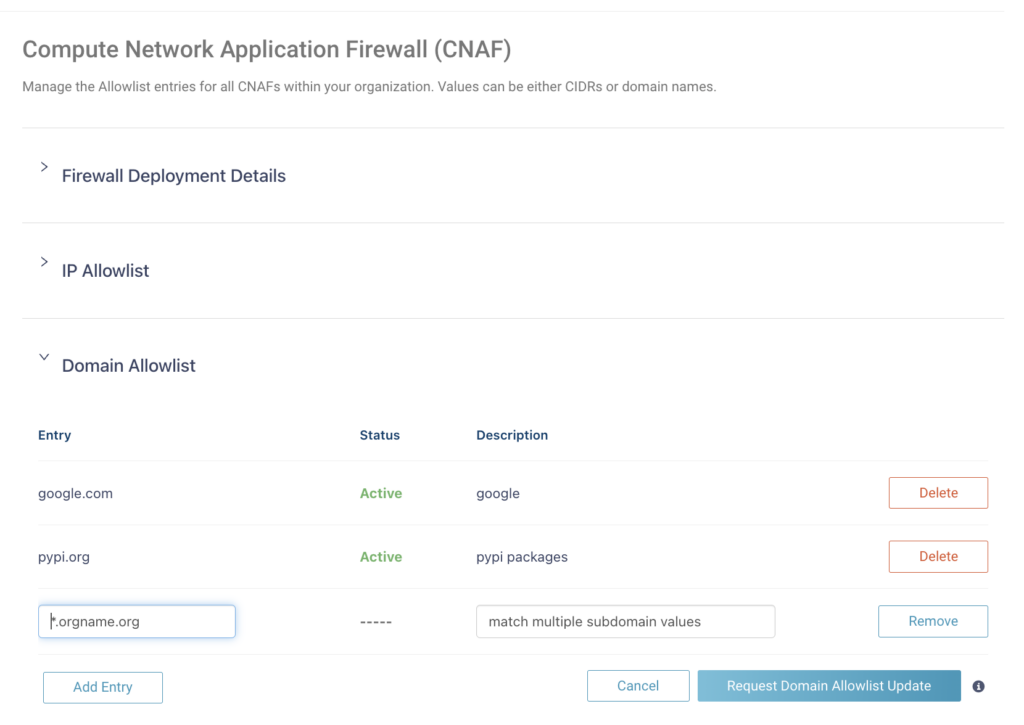
L'entrée *.orgname.org correspondront aux sous-domaines d'exemple suivants s'ils existent :
Une fois vos modifications apportées à la liste blanche des domaines, cliquez sur « Demander une mise à jour de la liste blanche des domaines » pour les soumettre. Vos modifications seront alors examinées par Rescale. Pour des raisons de sécurité, toutes les mises à jour du pare-feu sont vérifiées en interne par Rescale avant d'être appliquées.
Vos mises à jour de la liste blanche des domaines s'afficheront désormais comme suit pendant que vos mises à jour soumises sont en attente de validation :
- Les éléments que vous avez supprimés auront le statut « Suppression en attente ».
- Les éléments que vous avez ajoutés auront le statut « Ajout en attente ».
Vous pouvez annuler une demande de mise à jour à tout moment avant son application. Lorsqu'il y a des modifications en attente dans la liste blanche des domaines, vous ne pouvez pas effectuer de mises à jour supplémentaires tant que les modifications précédemment soumises n'ont pas été appliquées, ou si vous annulez votre demande de mise à jour. L'annulation d'une demande de mise à jour en attente rétablira l'état précédent des entrées de la liste blanche.
Les deux tables de listes blanches pour les adresses IP et les noms de domaine peuvent être mises à jour séparément.
Section Mises à jour récentes
Vous pouvez consulter jusqu'à dix (10) mises à jour récentes des CNAF au sein de votre organisation. Cela inclut les modifications soumises en attente. Chaque entrée de mise à jour comprend la date de la modification, l'auteur de la modification et son statut actuel. Voici un exemple de mises à jour récentes soumises et en attente d'approbation par Rescale :

Une fois les mises à jour demandées appliquées, le statut passera de « En attente » à « Appliqué » dans la section Mises à jour récentes :

Restrictions connues
- La création de nouveaux CNAF n'est pas automatisée pour le moment. Veuillez soumettre vos demandes de CNAF directement à Rescale.
- Les entrées de la liste de domaines doivent être des noms de domaine pleinement qualifiés, et non des valeurs d'URL.
- Pour les entrées de liste de domaines, seul le trafic HTTPS est autorisé lors de l'utilisation d'un CNAF. Tout autre trafic sera bloqué.
- Les demandes de mise à jour des entrées de la liste blanche CNAF ne sont pas appliquées automatiquement ; elles sont d’abord examinées et approuvées par Rescale.
- Parfois, les demandes de mise à jour sont retardées afin de permettre l'actualisation automatique de la page d'interface utilisateur.
- Les CNAF ne sont pas proposés sur les plateformes de haute conformité de Rescale (FedRAMP et IL5).