
Redimensionner le flux de travail de configuration VPN
Connectez Rescale à vos ressources sur site
Ce document vous guidera tout au long du travail de préparation et des étapes pour établir une connexion VPN au réseau sur site du client.
Table des matières
- Introduction
- Appareils pris en charge et exceptions
- Flux de travail de configuration
- Avantages de la configuration VPN
- Liens vers les pages d'intégrations de plateforme
Introduction
L'établissement d'une connexion VPN permet aux serveurs Rescale de communiquer avec les réseaux d'entreprise des clients. La communication avec les réseaux d'entreprise des clients est courante pour connecter Rescale à une licence client. serveurun serveur est un programme informatique qui fournit des services à d'autres... Autres, pour fournir l'accès à un bureau à distance dans le cloud Rescale pour les visualisationLa visualisation est la représentation de données scientifiques ou... Autres, ou pour une sécurité d'accès supplémentaire aux comptes Rescale d'une entreprise. Veuillez contacter support@rescale.com pour obtenir plus d'informations sur le coût associé à la configuration du VPN
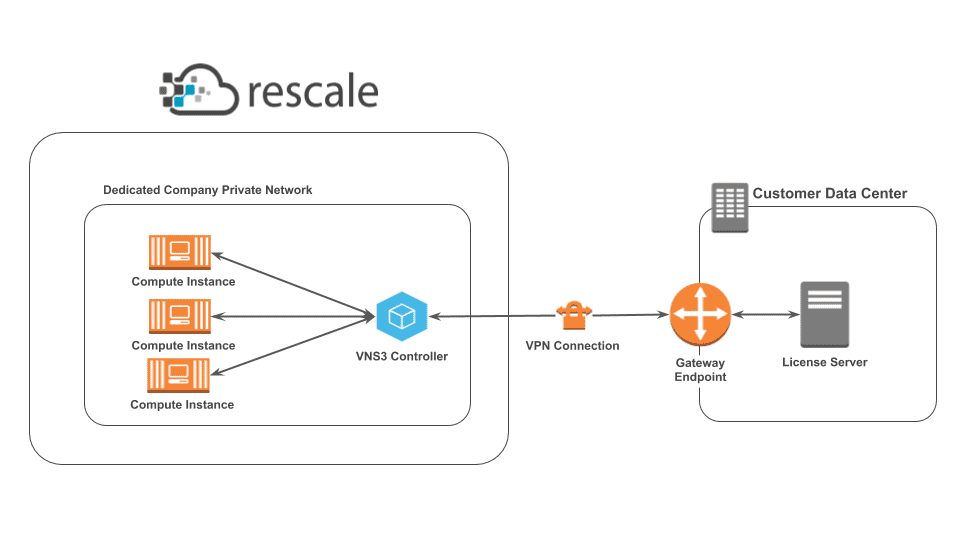
Le processus d'établissement d'une connexion VPN nécessite l'accès aux paramètres d'administration de la passerelle VPN et du pare-feu de l'entreprise. Rescale recommande qu'avant de démarrer la configuration du VPN, le service informatique/réseau du client effectue les opérations suivantes :
- Créez un compte d'administrateur d'entreprise. Pour ce faire, si l'administrateur dispose déjà d'un compte Rescale, connectez-vous simplement au support via le chat ou envoyez un email à support@rescale.com pour demander les droits d'administrateur de la société. Pour créer un nouveau compte, accédez à www.rescale.com, sélectionnez « Se connecter », puis sélectionnez « S'inscrire ». Une fois le compte créé, connectez-vous au support via le chat ou envoyez un e-mail à support@rescale.com pour demander les droits d'administrateur de la société.
- Rassemblez l'adresse IP de la passerelle VPN et la ou les adresses IP privées du ou des serveurs de licences. Ceux-ci seront utilisés à l’étape 2 du flux de travail de configuration.
Appareils pris en charge et exceptions
Compte tenu du nombre de combinaisons marque/modèle/version de logiciel répandues, il est important de connaître les appareils généralement pris en charge par VNS3 pour la configuration VPN.
VNS3 prend en charge la plupart des IPsec centre de donnéesUne installation abritant du matériel informatique, des équipements réseau... Autres solutions, ces solutions incluent, sans s'y limiter :
- La plupart des modèles de Cisco Systems*
- Genévrier
- Watchguard
- Dell SONICWALL
- Netgear
- Fortinet
- Barracuda Networks
- Point de contrôle*
- Zyxel États-Unis
- Vente au détail McAfee
- Systèmes Citrix
- Hewlett Packard
- D-Link
- WatchGuard
- Palo Alto Networks
- OpenSwan
- pfSense
- Vyatta/VyOS
Appareils IPsec recommandés :
Tout appareil IPsec prenant en charge :
- IKE1 ou IKE2
- AES256 ou AES128 ou 3DES
- SHA1 ou MD5
- Normes NAT-Traversal.
Exceptions notables aux appareils pris en charge :
Checkpoint R65+ nécessite des connexions IPSec natives. Cela est dû au fait que Checkpoint n'est pas conforme aux normes NAT-Traversal, Cisco ASA 8.4(2)-8.4(any) et Cisco ASA-X 9.2(any)-9.6.1. Il existe des complications qui empêchent le maintien d’une connexion stable.
Flux de travail de configuration
1) Le POC principal du client établit une connexion avec le support Rescale
Le principal point de contact côté client doit lancer le processus de configuration du VPN en établissant un lien de personne à personne avec un ingénieur d'assistance Rescale qui l'assistera dans la configuration. Le contact principal du client peut contacter l'assistance Rescale via le chat d'assistance sur la plateforme Rescale ou à l'adresse support@rescale.com.
2) Rescale propose une gamme de sous-réseaux IP du réseau privé d'entreprise dédié du client
L'ingénieur du support Rescale proposera une plage de sous-réseaux IP provisoire pour le réseau privé d'entreprise dédié du client au contact informatique/réseau du client. Le contact informatique/réseau du client doit s’assurer que cette plage de sous-réseaux ne chevauche pas l’infrastructure sur site. Si la plage de sous-réseaux proposée chevauche l'infrastructure sur site du client, le support Rescale et l'équipe informatique/réseau du client travailleront ensemble pour négocier la plage de sous-réseaux IP et proposer une plage qui fonctionne pour les deux parties.
3) Le client fournit l'adresse IP de la passerelle VPN et l'adresse IP privée du serveur de licences, ainsi que les informations sur le fournisseur de cloud et le point de terminaison.
Après des négociations appropriées et un accord sur la plage IP appropriée, l'équipe informatique/réseau du client fournira : 1) L'adresse IP de sa passerelle VPN pour la connexion VPN et 2) La ou les adresses IP privées du ou des serveurs de licences. 3) Quels logiciels et services de licence ils utilisent ainsi que les informations de port 4) Quel fournisseur de cloud utilisent-ils pour la configuration du tunnel VPN 5) Combien de points de terminaison sont-ils prêts à avoir et à envoyer les informations ci-dessus au contact de l'ingénieur d'assistance Rescale dédié ou à support@rescale.com.
Note : Nous prenons en charge diverses options de déploiement telles que Cloud unique, région unique, Cloud unique multirégion, Multi-cloudLe multicloud fait référence à la pratique consistant à utiliser plusieurs cloud... Autres région unique et multi-cloud multi-région avec la haute disponibilitéLa conception et la mise en œuvre de systèmes ou de services... Autres (HA) options.
4) Redimensionner les ressources du client
La prise en charge de Rescale fournira la pile de ressources liées au VPN après avoir reçu les informations ci-dessus.
5) Rescale envoie la liste de contrôle VPN à l'équipe informatique/réseau du client
Ensuite, une redimensionnement HPCL'utilisation du traitement parallèle pour exécuter des applications avancées... Autres L'ingénieur contactera le contact réseau/informatique du client dans l'entreprise et partagera une liste de contrôle VPN, qui doit être complétée par l'équipe informatique/réseau du client.
6) Le client configure la connexion VPN
Ensuite, l'équipe informatique/réseau du client utilisera le script/fichier de configuration et les clés pré-partagées fournies par l'ingénieur HPC de Rescale pour configurer les tunnels VPN dans le périphérique de passerelle VPN. Une fois le fichier de configuration VPN et les clés pré-partagées récupérés, le client configurera les tunnels VPN et établira la connexion dans le dispositif de passerelle VPN.
7) Le client configure le pare-feu sur site
Pour que les nœuds soient lancés dans le réseau privé dédié de l'entreprise et puissent récupérer les licences du serveur de licences sur site via la connexion VPN, les ports de licence et de fournisseur (c'est-à-dire le port du démon du fournisseur) doivent être autorisés pour les entrées sur le pare-feu côté client. L'équipe informatique/réseau du client doit mettre à jour les règles de pare-feu pour activer cette action.
Veuillez noter que si le serveur de licences utilise des licences flottantes, le port du fournisseur flottant doit être corrigé dans le fichier de licence (les instructions pour corriger le port du fournisseur sont ici). Une fois ces actions terminées, veuillez envoyer un e-mail à l'ingénieur du support Rescale.
8) Rescale teste la connectivité VPN et le paiement des licences
Une fois la connexion VPN établie, Rescale lancera un test nœudEn informatique traditionnelle, un nœud est un objet sur un réseau. ... Autres dans le réseau privé dédié de l'entreprise pour tester la connectivité au serveur de licences sur site du client. Si l'état du serveur de licences peut être interrogé avec succès à partir du nœud de test, la connexion VPN est établie avec succès.
Veuillez noter : L'ingénieur du support Rescale doit disposer des autorisations nécessaires pour créer un compte de test dans l'entreprise à des fins de test. Cela doit être confirmé avant le lancement des tests et pour éviter tout retard dans l'achèvement de la configuration.
Avantages de la configuration VPN
1) Surveillance et visibilité améliorées – Rescale peut fournir à la demande un historique des journaux Ipsec (jusqu'à 14 semaines) à la partie qui se connecte
Il existe également différents mécanismes d'alerte pris en charge et disponibles, comme les alertes de connexion (événement de connexion ou de déconnexion du tunnel), qui peuvent être envoyées à la partie qui se connecte via un webhook (AWSAmazon Web Services (AWS) est une filiale d'Amazon.com qui... Autres SNS, OpsGenie, PagerDuty,Slack,Webex Teams), alertes d'application, hôte Ping, surveillance des tunnels Ipsec, Network Sniffer.
2) Meilleure interopérabilité – Nous pouvons nous connecter à n’importe quel appareil prenant en charge les éléments suivants :
- VPN basé sur des politiques
- VPN basé sur la route
- Protocole de niveau filaire Encapsulated Security Packet (ESP)
- Mode tunnel
- Échange de clés Internet (IKE)
- Mode principal
- Clé pré-partagée (PSK)
3) Dépannage rapide et facile
- Dépannage en direct 24h/7 et 1j/XNUMX en cas d'interruptions de niveau de priorité XNUMX
- Dépannage indépendant
- Contrôle des applications et du réseau et dépannage proactif
4) Suivez les dernières meilleures pratiques de l'industrie
- Prend en charge les derniers paramètres Ipsec, y compris AES avec des tailles de clé plus grandes comme 512 bits, AES-GCM, hachage SHA-2 et bien d'autres.
- IKEv1 ou IKEv2 en fonction de la prise en charge des périphériques matériels distants
- Ipsec natif ou NAT-Traversal (en fonction de la prise en charge des périphériques matériels distants), certains ne prennent pas en charge
- Tunnels Ipsec basés sur une route VTI, basés sur une stratégie ou basés sur une route GRE
- BGP sur Ipsec – pour des solutions Ipsec actives-actives hautement disponibles
5) Capacité NAT supplémentaire
Afin d'éviter le chevauchement des adresses IP privées (RFC1918) lors de la création d'une connexion IPsec entre deux organisations, Rescale prend en charge l'option d'utilisation d'une adresse IP publique non routable pour le Rescale HPC chiffrementLe processus de codage de données ou d'informations pour les rendre illisibles... Autres domaine. L'utilisation d'adresses IP publiques comme domaines de chiffrement à distance garantit l'absence de chevauchement d'adresses entre les connexions internes et les autres connexions distantes
Liens vers les pages d'intégrations de plateforme
Si vous avez besoin d'une page d'intégration spécifique à une région, le tableau de liens suivant vous mènera à la plateforme souhaitée.
| Région de la plate-forme | Lien d'intégrations |
|---|---|
| États-Unis | Intégrations aux États-Unis |
| Union européenne | Intégrations à l'UE |
| Japon | Intégrations JP |
| Corée du Sud | Intégrations KR |