
Single Sign-On (SSO)
Cette rubrique explique comment installer et configurer l'authentification unique dans Rescale pour votre entreprise.
Présentation de l'authentification unique
L'authentification unique (SSO) est une méthode d'authentification des utilisateurs dans laquelle un seul ensemble d'informations d'identification peut être utilisé pour se connecter à plusieurs applications différentes. Ceci est particulièrement utile dans un environnement d'entreprise lorsque vous souhaitez que vos employés puissent accéder à diverses applications en utilisant les informations d'identification de leur entreprise.
Redimensionner la prise en charge de SSO
L'authentification SSO est disponible dans toutes les organisations.
Comment configurer le fournisseur d'identité SSO
Avis de non-responsabilité : veuillez noter qu'il est de la responsabilité du client de configurer l'IdP. Voici quelques directives à suivre pour les IDP courants tels que Microsoft Entra et Okta, à titre de référence.
- Tutoriel Microsoft: Intégration de Microsoft Entra SSO avec Rescale
- Tutoriel Okta SSO: Comment configurer SSO pour Okta.
- Tutoriel Google: Instructions pour configurer Google SSO
Configuration de l'authentification unique
Premiers pas avec l'authentification unique
Vous devez être un administrateur d'organisation afin de configurer l'authentification unique pour votre organisation.
À noter: Le SSO avec Rescale s’applique au niveau de l’organisation. Tous les espaces de travail pourront s'authentifier avec SSO une fois configurés.
Pour configurer l'authentification unique :
- Depuis l'administration de votre organisation, accédez à Sécurité, Puis cliquez sur le Authentification unique languette
- Cliquez sur Configurer l'authentification unique bouton pour commencer la configuration.
Si vous avez déjà configuré SSO, cliquez sur l'icône d'engrenage pour revenir à ce formulaire
- Il est fortement recommandé d'utiliser le MétadonnéesLes métadonnées sont des données qui fournissent des informations sur d'autres données,... Autres configuration d'échange pour continuer, même si vous pouvez sélectionner Configuration manuelle, auquel cas procéder à la Paramètres avancés
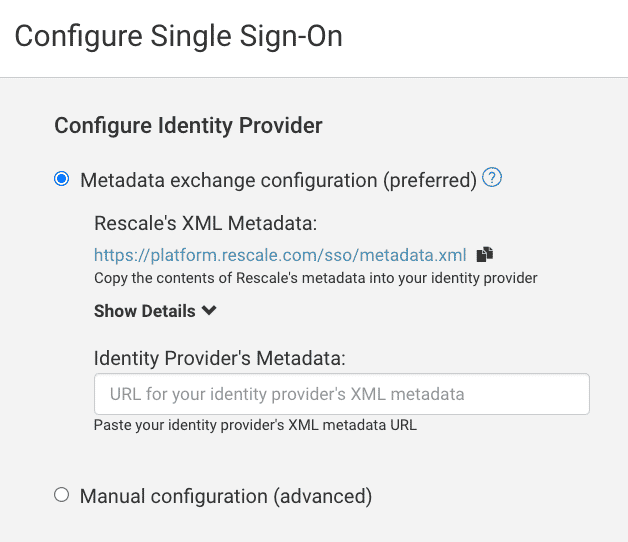
Échange de métadonnées
- Importez les métadonnées Rescale dans votre fournisseur d'identité (IdP) à l'aide du lien à condition de.
Si votre IdP est auto-hébergé, votre service informatique pourra vous aider ; si vous utilisez un service hébergé, leur configuration contient probablement une entrée pour cette URL.
Si la configuration de l'IdP vous demande de saisir les champs manuellement, vous pouvez cliquer sur Afficher les détails ici pour voir ces données. Si un champ est obligatoire et que vous ne voyez pas dans la liste, contactez l'assistance Rescale.
Veuillez sélectionner les URL pertinentes ci-dessous en fonction de la région dans laquelle vous vous trouvez. Si vous n'êtes pas sûr, veuillez vérifier auprès de votre architecte de solutions Rescale ou de votre responsable de la réussite client.
- Collez l'URL des métadonnées de votre IdP dans le champ Métadonnées du fournisseur d'identité contribution
L'emplacement de ce XML dépend de la configuration logicielle de votre IdP.
- Cliquez à nouveau Vérifier les paramètres procéder.
Si l'URL que vous avez fournie n'a pas pu être chargée, vous devrez peut-être revenir en arrière et la corriger. Si l'un des champs est vide, vous devez le remplir, mais les champs connus sont en lecture seule et uniquement à titre de référence.
- Cliquez à nouveau Attributs pour passer à l'étape suivante. Les attributs sont des données sur l'utilisateur publiées par votre IdP qui nous permettent de configurer son profil sur Rescale.
- (Recommandé) Effectuez un test de connexion dans un autre onglet en utilisant le lien fourni. Cela confirmera à la fois que les paramètres de communication de base entre votre IdP et Rescale sont corrects et vous montrera quels attributs ont été libérés pour Rescale afin que vous puissiez terminer le reste de cette étape.
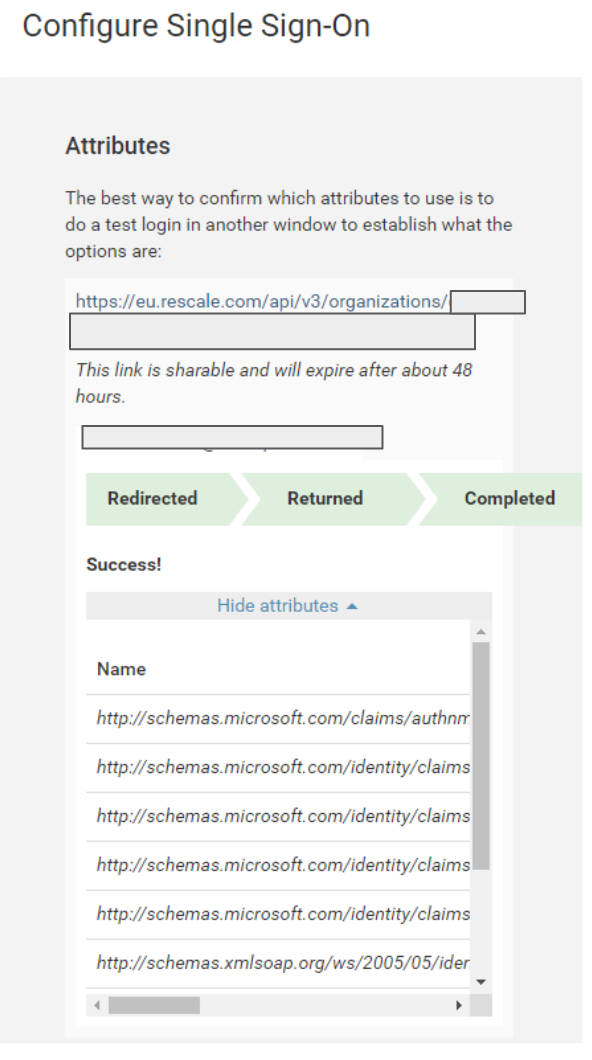
Si le test de connexion réussit, vous verrez un tableau des attributs (affichés dans la capture d'écran ci-dessus) que vous pouvez sélectionner à la fois dans l'onglet que vous avez utilisé pour effectuer le test de connexion et dans le formulaire. Si vous ne voyez pas d'attribut contenant au moins l'adresse e-mail, votre IdP devra être configuré pour en libérer une.
- Sélectionnez ou entrez un nom d'attribut pour Adresse E-Mail. Apporter Nom d'utilisateur ( Ou : Nom d'épouse ) uniquement si les conditions énumérées s'appliquent à votre organisation, et sélectionnez un Nom complet attribut s’il en existe un.
- Cliquez à nouveau Politiques et procéder à la Politique d'accès section ci-dessous
Paramètres avancés
OPTIONS DE CONNEXION
En définissant les options de connexion, vous disposez d'une flexibilité supplémentaire pour permettre aux employés de votre organisation de se connecter avec une seule authentification unique (SSO) ou à la fois avec une authentification unique (SSO) et une messagerie électronique.
POLITIQUE D'ACCÈS
Il existe deux types de politiques d'accès :
- Autoriser n'importe qui de votre organisation
- Autoriser uniquement les utilisateurs invités à se connecter
Le Autoriser n'importe qui de votre organisation Ce paramètre permet à tout employé disposant d’une authentification unique de rejoindre votre organisation Rescale.
Le Autoriser uniquement les utilisateurs invités à se connecter Le paramètre nécessite que deux conditions soient vraies :
- Les employés doivent d'abord être invités à Rescale par un administrateur
- L'employé doit avoir configuré SSO si vos options de connexion sont définies sur Connectez-vous uniquement avec l'authentification unique
Journalisation par authentification unique
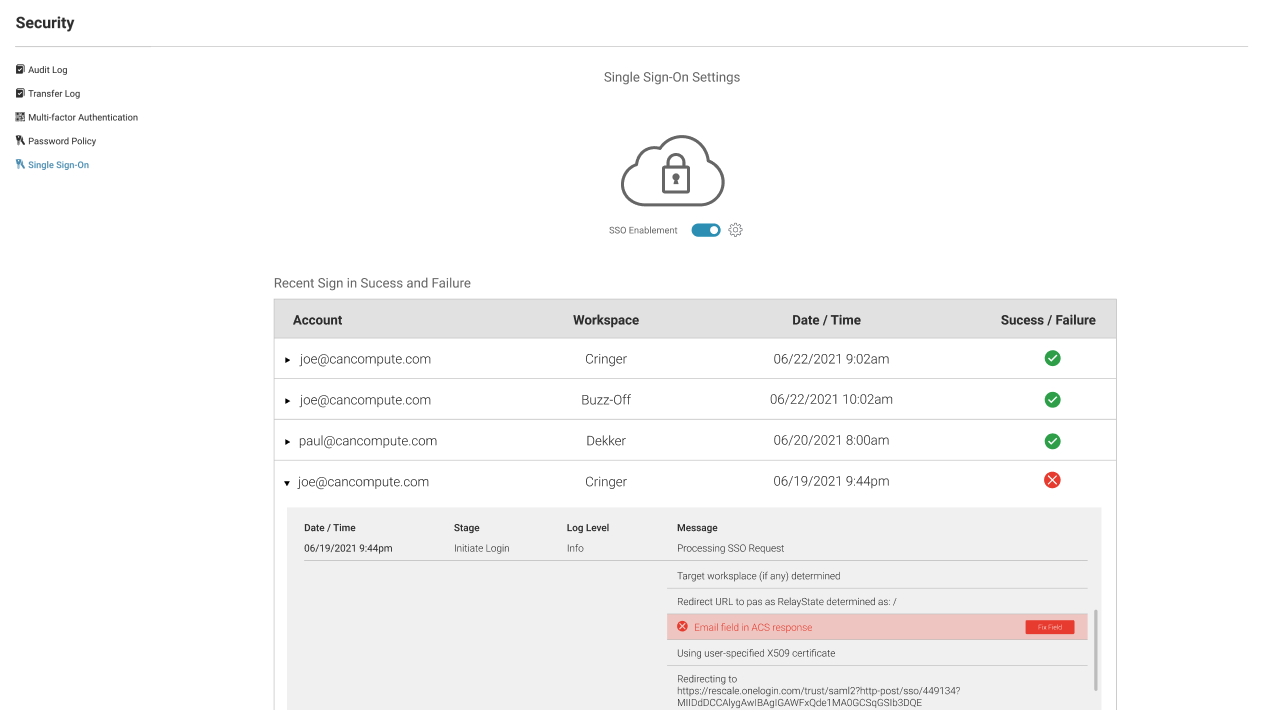
Une fois que vous avez configuré l'authentification unique, vous pouvez voir les récents succès et échecs de connexion en accédant à Portail > Sécurité, puis en cliquant sur le Authentification unique languette.
Une fois que vous y êtes, vous pouvez afficher les connexions réussies, échouées et incomplètes.
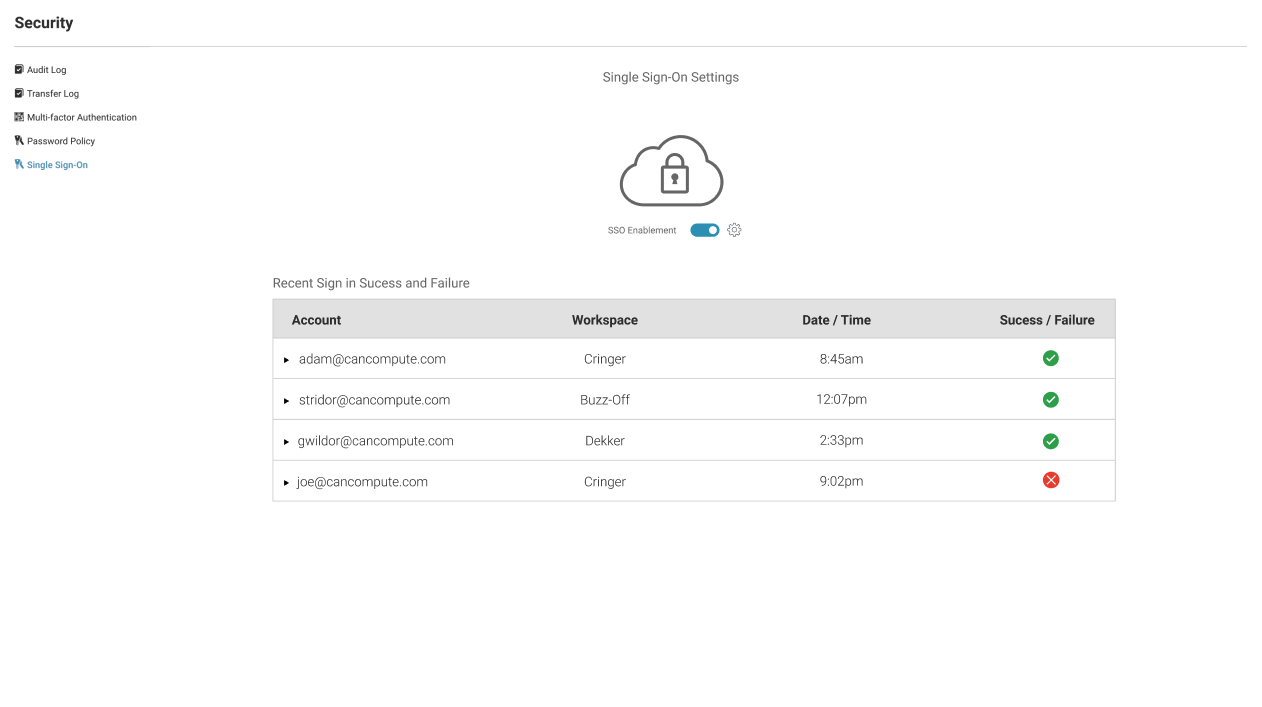
Icônes d'état :
- Une coche verte indique que la connexion a réussi
- Une croix rouge indique que la connexion a échoué (développez pour plus d'informations)
- Une ligne jaune indique que la logique était incomplète. Dans ce cas, quelqu'un a initié une connexion via SSO, redirigé vers l'IdP, mais n'a jamais été redirigé vers Rescale. Ce n'est pas nécessairement un problème, l'utilisateur aurait pu fermer l'onglet après la redirection IdP.
Afin d'afficher des informations détaillées sur la réussite, l'échec ou la connexion incomplète, cliquez simplement sur l'utilisateur pour ouvrir un journal chronologique.
QFP
Puis-je utiliser le SSO dans ma région ?
Si vous résidez dans une région internationale et utilisez l'une des plateformes internationales de Rescale, assurez-vous d'utiliser le domaine et l'URL de la plateforme appropriés. Ceci est crucial lors de la configuration de votre Azure AD SSO. Notez que la documentation Microsoft utilise une plateforme américaine dans les instructions.
Après avoir activé le SSO, les utilisateurs Rescale existants pourront-ils toujours se connecter ?
Oui, les utilisateurs existants continueront d'avoir accès une fois le SSO activé, à condition qu'ils disposent d'une adresse e-mail identique sur Rescale et avec leur IdP SSO.
Q : Pouvons-nous fusionner des comptes qui utilisent la même adresse e-mail ?
Non, la fusion de comptes n'est actuellement pas possible.
Si l'adresse e-mail associée au compte utilisateur Rescale ne change pas, après avoir activé le SSO, les données du compte continueront-elles d'être disponibles ?
Les données et tous les attributs du compte continueront d'être disponibles une fois le SSO activé pour les comptes dont l'adresse e-mail n'a pas changé.
L'activation du SSO affecte-t-elle les jetons API existants ?
Non, existant API les jetons ne sont pas impactés. Ils continueront à fonctionner comme avant
Pourrai-je utiliser des jetons de Microsoft Active Directory pour mapper des groupes à un groupe/projet de redimensionnement ?
Pour le moment, nous ne prenons pas en charge cette fonctionnalité.
Politiques de mot de passe : l'activation du SSO remplace-t-elle les politiques de mot de passe existantes en place ou fonctionnent-elles ensemble ?
SSO remplacera les politiques de mot de passe existantes
Intégration des utilisateurs : quel est le processus d'intégration des nouveaux utilisateurs pour les configurer avec SSO ?
Les entreprises utilisant SSO doivent inviter les utilisateurs de Rescale via le processus d'invitation au sein du Espace de travailLes espaces de travail permettent aux clients de Rescale de créer des équipes dédiées... Autres Administrateur.
Exclusion d'un utilisateur : comment l'accès est-il révoqué lorsqu'un employé quitte l'organisation ?
L'accès des employés peut être révoqué en passant par Rescale User Offboarding dans la section « Membres » de l'espace de travail.
Authentification multifacteur (MFA)L'authentification multifacteur (MFA) est une méthode de confirmation... Autres: Le SSO de Rescale prend-il en charge MFA et comment est-il configuré ?
Oui, en plus de SSO MFA, vous pouvez tirer parti de Rescale MFA pour une sécurité supplémentaire.
Pistes d'audit : existe-t-il une option permettant de générer des journaux d'audit spécifiquement pour les activités SSO ?
Oui, au sein de la section Sécurité de l'Organisation, vous pourrez générer des journaux d'audit liés aux tentatives de connexion.
SSO pour les sous-organisations : le SSO peut-il être appliqué de manière sélective aux sous-organisations ou aux départements de l'organisation principale ?
Non, le SSO s'appliquera à tous les espaces de travail de l'organisation.