
L'un des défis courants liés à l'exécution de simulations d'ingénierie dans le cloud consiste à essayer d'exploiter une licence existante. De nombreuses applications se connecteront périodiquement à un serveur de licences afin de récupérer les jetons de licence. En règle générale, les entreprises disposent d'un serveur de licences fonctionnant sur site, derrière le pare-feu de l'entreprise. ISV fournira des licences verrouillées sur une seule machine afin d'empêcher la duplication non autorisée et il n'est donc pas possible de « déplacer » le serveur de licences vers le cloud en raison de cette dépendance matérielle. Le défi est alors de savoir comment permettre en toute sécurité aux clusters lancés dans le cloud de communiquer avec le serveur de licences installé sur site.
Le moyen le plus efficace de mettre un serveur de licences sur site à la disposition des instances cloud consiste à configurer une connexion VPN avec le fournisseur cloud. Cependant, la configuration d'un VPN nécessite généralement l'intervention d'une entreprise. Implication et approbation informatique. Il s’agit d’un processus dont la résolution pourrait très facilement prendre plusieurs semaines. Existe-t-il des alternatives plus simples et plus sûres à la disposition des ingénieurs dans des délais serrés ?
Une option intéressante consiste à tirer parti de SSH. Plutôt que de modifier le pare-feu de l'entreprise pour autoriser les connexions entrantes depuis le cloud, nous pouvons créer un tunnel SSH inversé qui établit une connexion sortante vers un serveur proxy de licence sécurisé. Ensuite, les instances cloud peuvent être configurées pour se connecter au serveur proxy de licence et le trafic sera acheminé vers le serveur de licences situé derrière le pare-feu. Cette approche présente plusieurs avantages :
- Toutes les données envoyées par fil sont cryptées puisque nous utilisons SSH.
- Aucune modification du pare-feu n'est nécessaire. L'accès SSH sortant est généralement autorisé dans la plupart des environnements d'entreprise.
- Le client contrôle totalement la connexion. Le tunnel peut être arrêté à tout moment et tout accès au serveur de licences sur site à partir des instances cloud est alors interrompu.
Le diagramme suivant représente l'inverse Configuration du tunnel SSH. Le serveur proxy de licence et toutes les instances cloud peuvent communiquer librement entre elles mais sont inaccessibles à tout le monde. Le serveur proxy de licence peut être configuré pour autoriser l'accès SSH entrant à partir d'un ensemble d'adresses IP contrôlées par l'entreprise.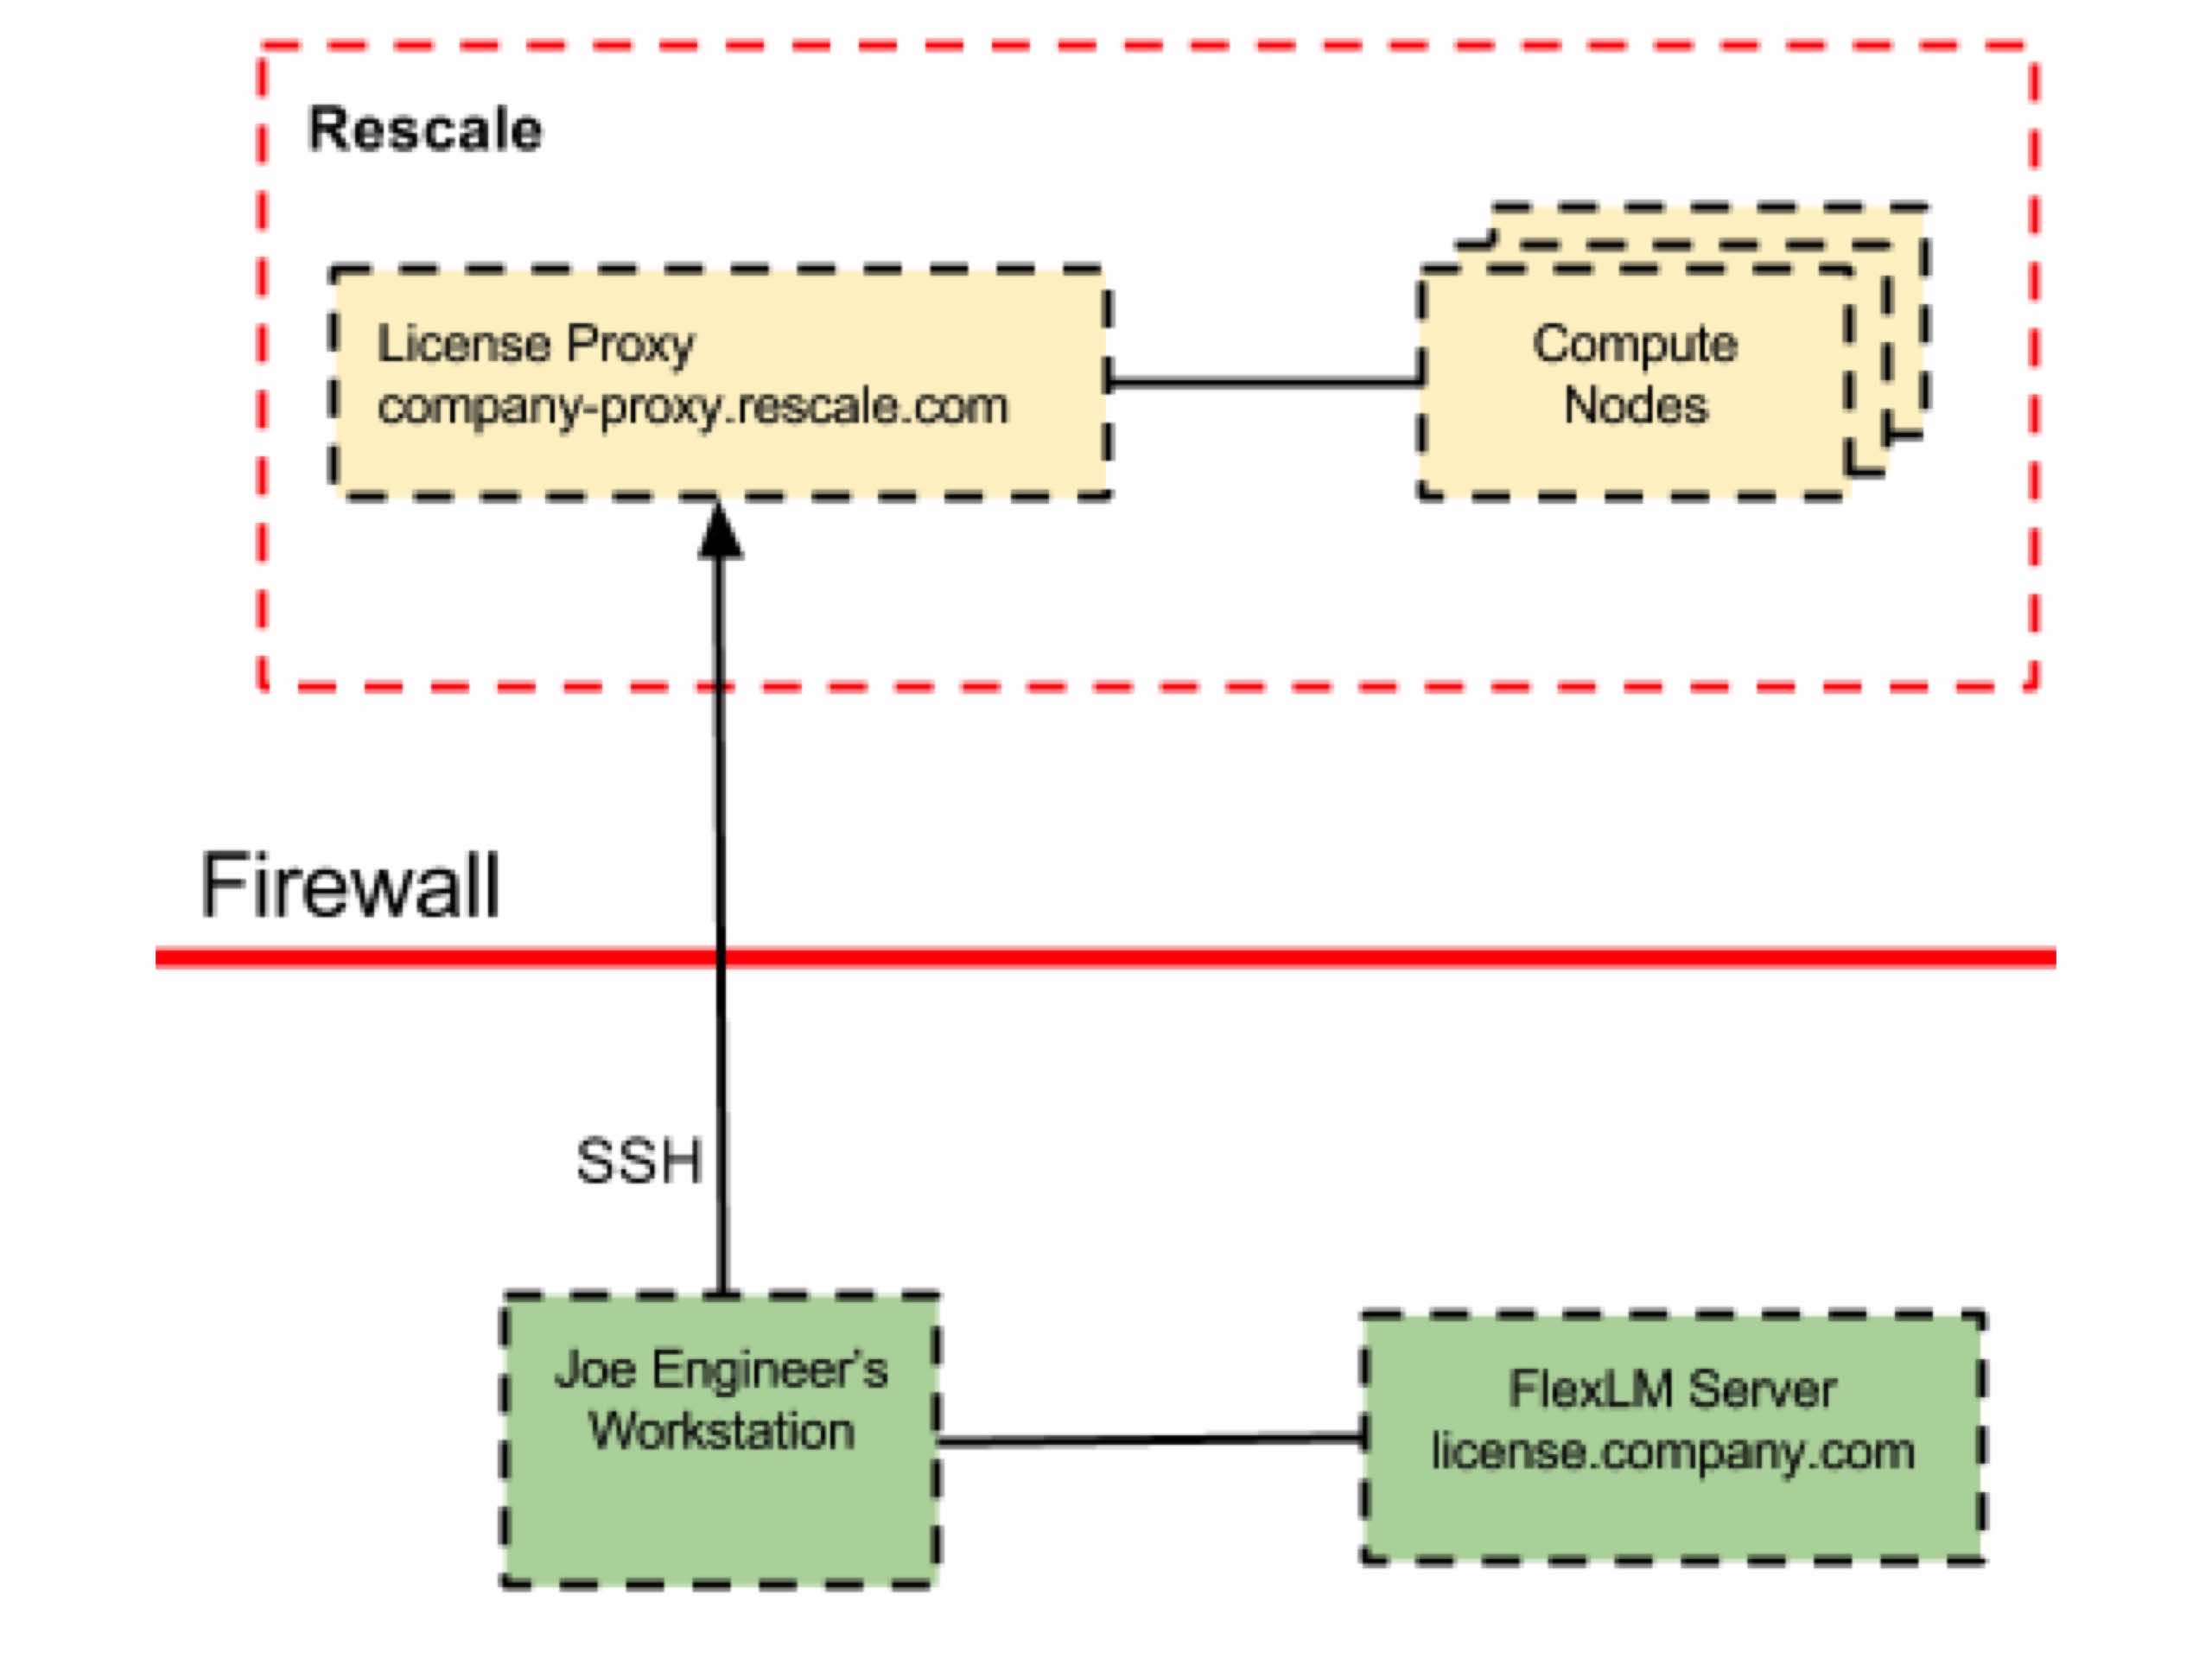
Examinons un exemple de configuration FlexLM comme exemple concret. Avec FlexLM, deux ports doivent être mappés : le port du démon fournisseur et le port du serveur de licences. Ces ports peuvent varier en fonction de l'installation, mais pour les besoins de cet exemple, supposons qu'ils soient respectivement définis sur 7701 et 32916.
Tout d'abord, sur demande, Rescale peut déployer un proxy de licence et fournir la clé privée, le nom d'utilisateur et les informations sur l'hôte à l'entreprise.
Ensuite, une fois les informations sur le démon fournisseur et le port du serveur de licences déterminées, la commande SSH suivante peut être exécutée à partir du poste de travail de Joe Engineer, qui se trouve derrière le pare-feu et a accès au serveur de licences sur site :
ssh -i user@company-proxy.rescale.com -N -R 7701:license.company.com:7701 -R 32916:license.company.com:32916
Cette commande acheminera le trafic TCP envoyé vers le port 7701 sur le proxy de licence vers le port 7701 sur le serveur de licences de l'entreprise. De même, le trafic TCP envoyé vers le port 32916 sur le proxy sera transféré vers le port 32916 sur le serveur de licences. Une fois la commande exécutée, l'utilisateur peut soumettre des tâches via l'interface utilisateur Rescale et pointer la variable d'environnement FlexLM vers le proxy de licence. Pour ce faire, sélectionnez une application sur la page Paramètres logiciels de votre tâche de redimensionnement et cochez la case Fournir une licence existante. Saisissez ensuite le port du serveur de licences (32916 dans notre exemple) et le nom d'hôte du proxy de licence (company-proxy.rescale.com) au format suivant 32916@company-proxy.rescale.com.
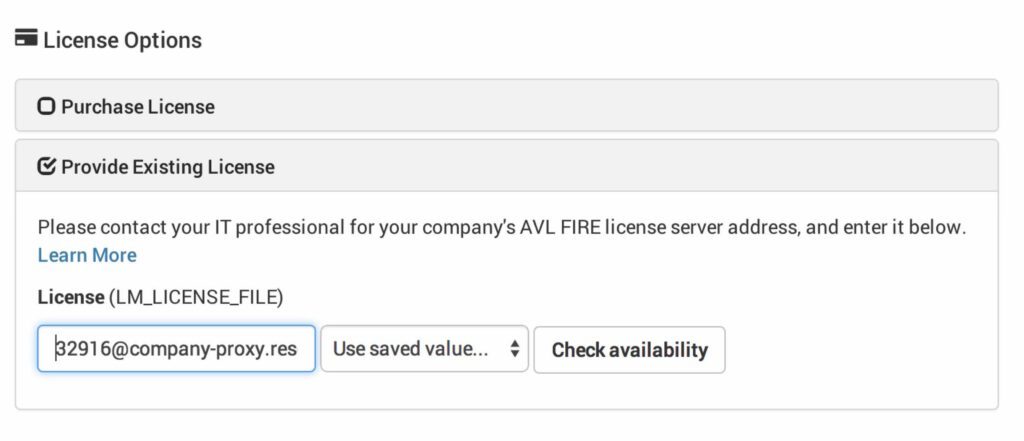
Dans la capture d'écran ci-dessus, la variable d'environnement LM_LICENSE_FILE et le format port@hostname sont utilisés pour spécifier le serveur de licences. Veuillez noter que cela peut varier en fonction de l'application sélectionnée.
N'hésitez pas à nous contacter au support@rescale.com si vous souhaitez en savoir plus sur les options de connectivité du serveur de licences.
