Connexion à Rescale avec un fournisseur d'identité SSO Microsoft Active Directory
Rescale a récemment déployé la prise en charge de la connexion SAML Single Sign-On pour nos utilisateurs ScaleX Enterprise. Cet article explique comment configurer Rescale en tant que fournisseur de services SAML, en utilisant Azure Active Directory comme fournisseur d'identité.
Les conditions préalables pour suivre le didacticiel ci-dessous sont que vous disposez de comptes ScaleX Enterprise et Microsoft Azure.
Contexte SAML
SAML est un protocole d'authentification utilisé pour l'authentification unique Web (SSO). Il existe 2 entités impliquées dans un déploiement SAML :
Fournisseur d'identité (IdP) L'entité qui gère les informations d'identification de vos utilisateurs. Son rôle est d'authentifier les utilisateurs avec des mots de passe ou d'autres types de clés.
Fournisseur de services (SP) Entité qui fournit les applications aux utilisateurs finaux. Il s'appuie sur le fournisseur d'identité pour authentifier les utilisateurs.
Ce Wikipédia La page contient beaucoup plus de détails, mais le protocole SAML comprend grosso modo les étapes suivantes :
- L'utilisateur tente d'accéder à une ressource auprès du fournisseur de services et le fournisseur doit authentifier cet utilisateur.
- Le fournisseur de services redirige l'utilisateur vers le point de terminaison SSO de l'IdP avec un identifiant d'utilisateur.
- L'IdP redirige l'utilisateur vers sa propre page de connexion si l'utilisateur n'est pas actuellement authentifié auprès de l'IdP.
- L'IdP répond par une authentification et redirige l'utilisateur vers le service de consommation d'assertion (ACS) du SP.
- SP ACS vérifie que l'authentification provient de l'IdP et connecte l'utilisateur sur le SP
- SP redirige l'utilisateur vers la ressource initialement demandée s'il est autorisé à y accéder
Notez que même si le fournisseur d'identité gère le protocoles d'authentification de l'utilisateur, le Prestataire impose toujours ses propres autorisation règles sur cet utilisateur. Notez également que le fournisseur d'identité et le fournisseur de services n'échangent jamais les informations de clé secrète des utilisateurs, mais que le fournisseur de services est simplement autorisé à demander au fournisseur d'identité l'identité de l'utilisateur actuellement connecté au client Web.
Dans ce didacticiel, le fournisseur d'identité sera un Azure Active Directory et le fournisseur de services sera Rescale.
La configuration que nous allons décrire comporte 3 morceaux de haut niveau :
- Configurer un nouvel Azure Active Directory en tant qu'IdP de test
- Ajoutez votre Rescale en tant que SP autorisé pour accéder à votre nouvel IdP
- Configurez votre compte ScaleX Enterprise pour autoriser votre nouvel IdP
Création d'un fournisseur d'identité SAML Azure Active Directory test
Pour être complet, nous commencerons par mettre en place un test d’Azure Active Directory. Si vous avez déjà configuré un AD pour votre organisation, vous pouvez probablement passer directement à la section « Autoriser Rescale en tant que SP ».
Commencez par vous connecter au Gestion Azure. Accédez à la section Active Directory et créez un nouveau répertoire avec le bouton +NOUVEAU dans le coin inférieur gauche.
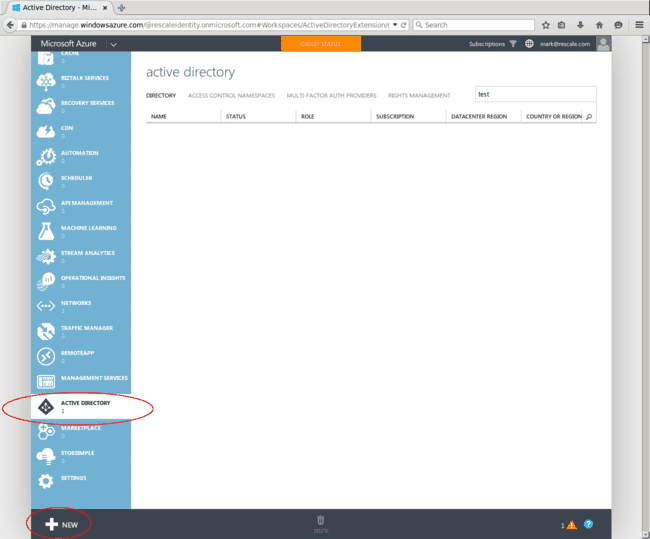
Sélectionnez RÉPERTOIRE et CRÉATION PERSONNALISÉE
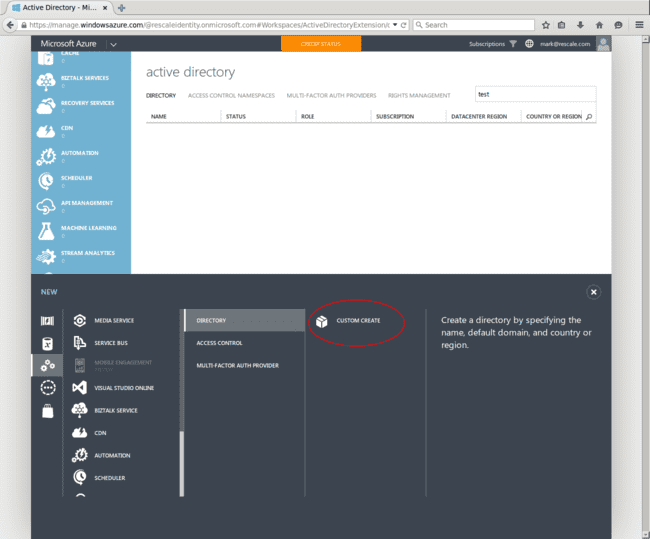
Remplissez les champs pour créer votre nouveau répertoire. Le NOM et le NOM DE DOMAINE peuvent être identiques mais doivent être uniques dans tous les répertoires de votre organisation.

À ce stade, vous venez de créer un nouvel Active Directory. Vous pouvez maintenant ajouter des utilisateurs à votre répertoire. Sélectionnez le répertoire que vous venez de créer et choisissez l'onglet UTILISATEURS en haut.
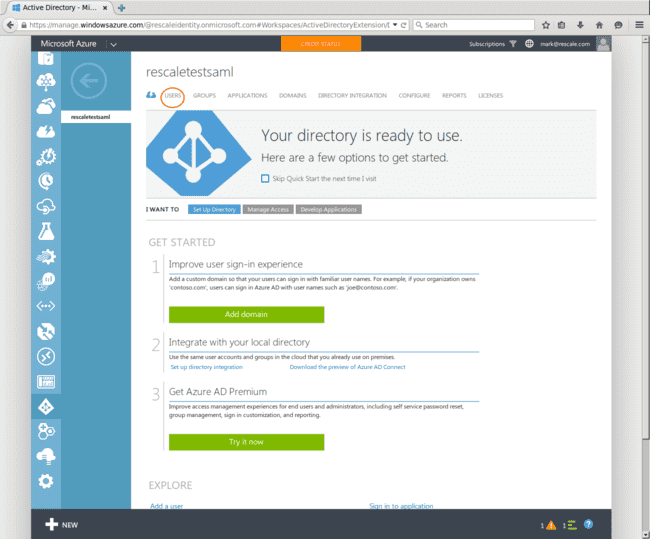
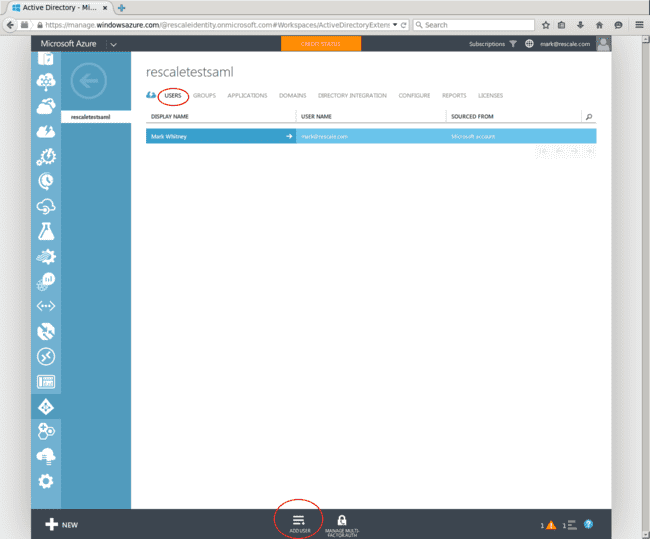
Votre utilisateur Azure devrait déjà figurer dans la liste des utilisateurs de ce répertoire. Ajoutez un autre utilisateur en sélectionnant AJOUTER UN UTILISATEUR en bas.
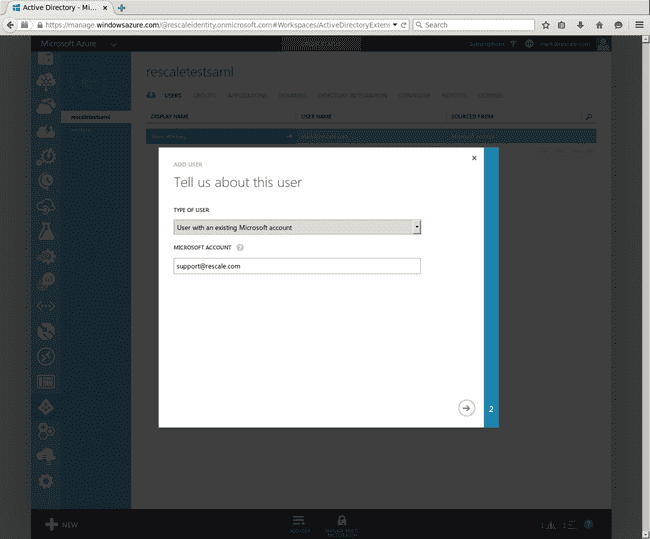
Sélectionnez « Utilisateur avec un compte Microsoft existant » et ajoutez l'adresse e-mail de l'utilisateur de votre domaine que vous souhaitez ajouter. Remplissez les informations de profil supplémentaires sur la page suivante, puis enregistrez le nouvel utilisateur.
À ce stade, nous disposons d’un Active Directory avec un ou plusieurs utilisateurs. L'étape suivante consiste à demander à notre AD d'autoriser Rescale à demander aux utilisateurs de s'authentifier.
Autoriser Rescale en tant que fournisseur de services
Il faut maintenant demander au fournisseur d'identité d'autoriser Rescale à lui demander des informations sur l'utilisateur connecté.
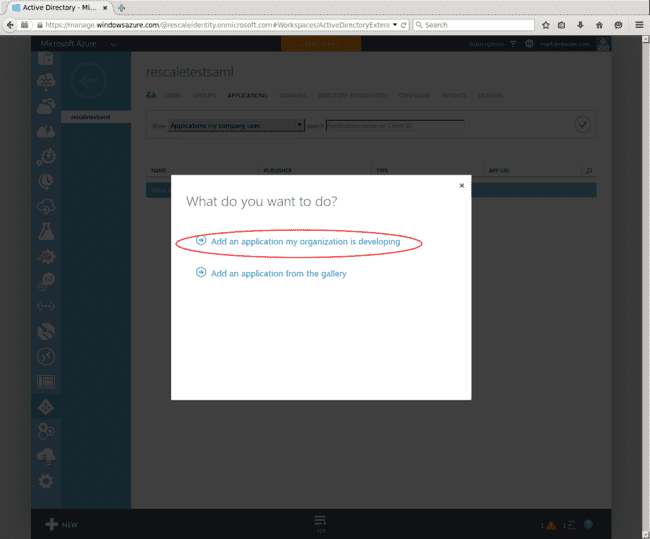
Sélectionnez l'onglet APPLICATIONS en haut, puis sélectionnez AJOUTER en bas. Choisissez « Ajouter une application que mon organisation développe ».
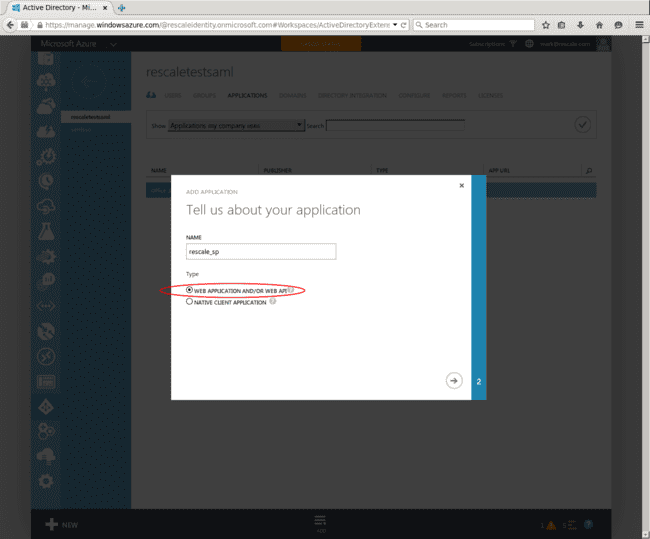
Nommez votre application comme vous le souhaitez et définissez-la comme une « APPLICATION WEB ET/OU API WEB ».
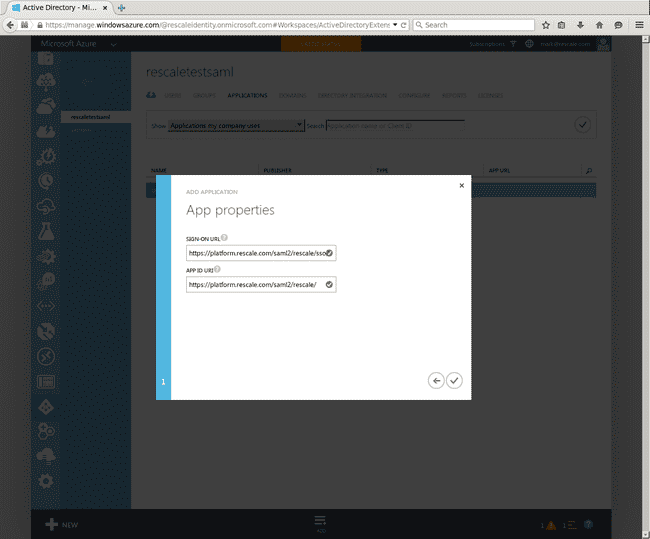
Sur la page suivante, vous commencez à configurer les éléments importants de votre application de fournisseur de services. Vous devez définir votre URL de CONNEXION sur « https://www.rescale.com/route/saml2/identifiant de l'entreprise/sso/" et l'URI de votre ID d'application sur "https://www.rescale.com/route/saml2/identifiant de l'entreprise/”. Ton identifiant de l'entreprise est généralement simplement le nom de votre entreprise, mais vous pouvez contacter le support pour le vérifier. Dans cet exemple, nous ajoutons des utilisateurs en utilisant la société « rescale ».
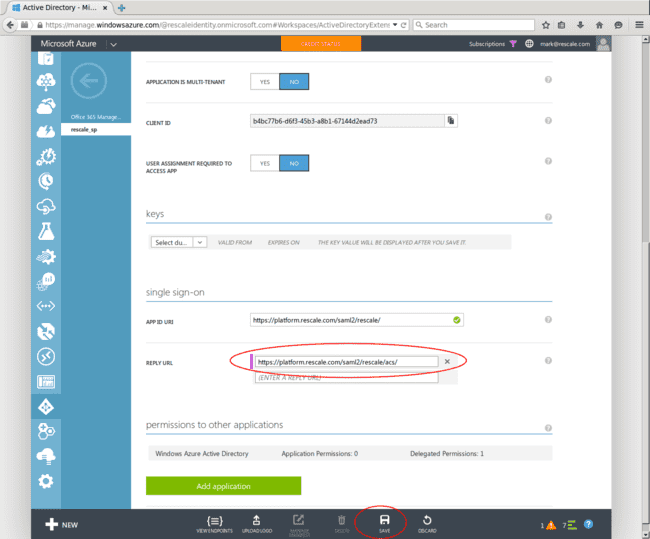
Ensuite, nous devons définir quelques propriétés supplémentaires et obtenir les points de terminaison IdP que le fournisseur de services de rescale utilisera. Accédez à l'onglet CONFIGURER et faites défiler jusqu'à l'URL DE RÉPONSE. Définissez l'URL sur «https://www.rescale.com/route/saml2/identifiant de l'entreprise/acs/", puis ENREGISTREZ la modification.
Notons ensuite les points de terminaison dont nous aurons besoin pour configurer notre compte Rescale pour utiliser cet IdP. Vous devez copier ces points de terminaison :
- POINT DE FIN DE CONNEXION SAML-P
- POINT DE FIN DE DÉCONNEXION SAML-P
- DOCUMENT DE MÉTADONNÉES DE LA FÉDÉRATION
Ensuite, nous devons récupérer l'ID d'entité Azure qu'il utilise pour s'identifier auprès du fournisseur de services et le certificat X509 qu'il utilise pour signer les réponses SAML.
Ouvrez un autre onglet dans votre navigateur et accédez à l'URL DU DOCUMENT DE MÉTADONNÉES DE LA FÉDÉRATION que vous venez de copier. Copiez à la fois l'attribut «entityID» et le premier élément «X509Certificate» dans le document.
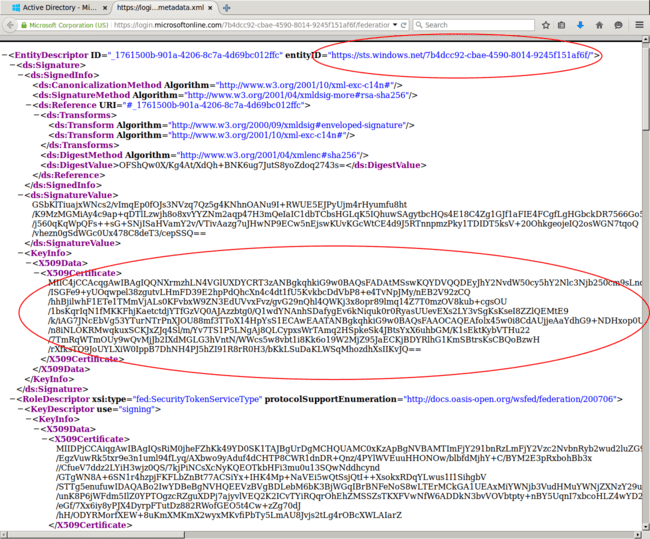
À ce stade, nous avons tout ce dont nous avons besoin depuis la console Azure. Il est temps de passer à la plateforme Rescale pour configurer votre fournisseur de services.
Autorisez votre fournisseur d'identité dans ScaleX Enterprise
Ouvrez un nouvel onglet et connectez-vous à https://www.rescale.com/route/jobs en tant qu'administrateur de l'entreprise. Sélectionnez Administration de l'entreprise dans le menu déroulant utilisateur en haut à droite, puis sélectionnez l'onglet Paramètres et faites défiler jusqu'à la section « SSO (Single Sign-On) ».
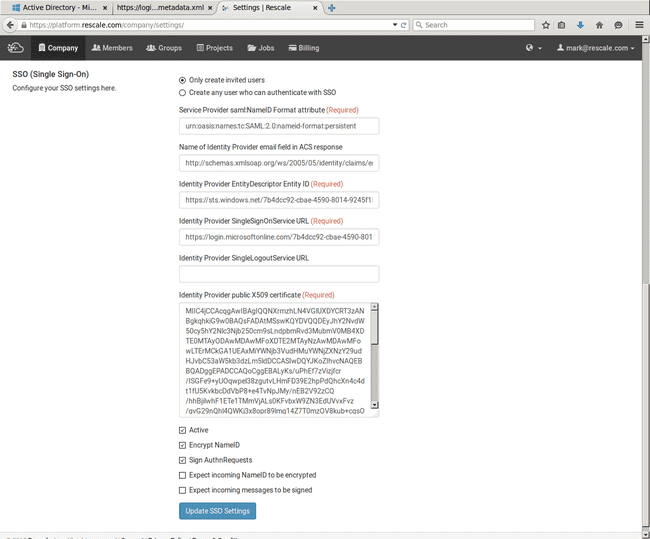
Vous pouvez maintenant remplir les champs concernés ici :
Fournisseur de services saml:NameID Attribut de format : Pour Azure, cela doit être défini sur « urn:oasis:names:tc:SAML:2.0:nameid-format:persistent ».
Champ de courrier électronique du nom du fournisseur d'identité dans la réponse ACS : Pour Azure, doit être défini sur « https://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress ».
Fournisseur d'identité EntityDescriptor ID d'entité : Cela doit être défini sur la valeur «entityID» copiée à partir des métadonnées Azure.
URL SingleSignOnService du fournisseur d’identité : Celui-ci doit être défini sur « SAML-P SIGN-ON ENDPOINT » dans la liste des points de terminaison Azure.
Certificat X509 public du fournisseur d'identité : Celui-ci doit être rempli avec le certificat X509 copié à partir des métadonnées Azure. Vous devez vous assurer qu'il n'y a pas de saut de ligne au milieu du contenu du certificat.
Notez que les deux premiers champs sont les mêmes quel que soit votre déploiement AD particulier, mais les 3 derniers sont différents et sont basés sur les valeurs que vous avez capturées ci-dessus. Ces trois valeurs différeront de ce qui est affiché dans la capture d'écran.
Cochez les cases suivantes :
- Active
- Chiffrer l'ID de nom
- Signer les demandes d'authentification
Pour votre test initial, vous devez également sélectionner « Créer tout utilisateur pouvant s'authentifier avec SSO ». Plus d’informations à ce sujet dans la section suivante.
Puis cliquer Mettre à jour les paramètres SSO. Avec cela, vous devriez pouvoir connecter votre utilisateur à l’aide de votre AD IdP ! Pour le tester, déconnectez-vous de Rescale via le menu déroulant utilisateur en haut à droite. Allez au Redimensionner la page de connexion SSO et essayez de vous connecter en tant qu'un des utilisateurs que vous avez autorisés par votre fournisseur Active Directory.
Connexion et invitations initiées par le SP ou l'IdP
Les utilisateurs de votre compte ScaleX Enterprise peuvent se connecter avec SSO via l'un de ces points de terminaison :
Connexions initiées par l'IdP https://www.rescale.com/route/saml2/identifiant de l'entreprise/sso/
Connexions initiées par le SP https://www.rescale.com/route/login/sso/
Le premier est le lien le plus « direct ». Il redirige directement vers l'URL SSO de votre IdP et ne nécessite pas que l'utilisateur saisisse des informations d'identification du côté de Rescale. La deuxième page prend un e-mail d'utilisateur et tente ensuite de diriger l'utilisateur vers le bon fournisseur d'identité. Cette page est destinée aux utilisateurs qui commencent par accéder directement à https://www.rescale.com/route/jobs mais souhaitent néanmoins se connecter avec SSO.
Comme mentionné dans la section précédente, vous pouvez choisir soit d'autoriser tout utilisateur authentifié par votre IdP à se connecter à Rescale sous votre organisation, soit d'autoriser uniquement les utilisateurs à créer des comptes Rescale qui ont été explicitement invités. Afin d'appliquer la restriction sur invitation uniquement, vous devez revenir à la section des paramètres SSO dans le panneau d'administration de Rescale Company, sélectionner « Créer uniquement des utilisateurs invités » et enregistrer ces paramètres. Maintenant, pour inviter des utilisateurs, accédez à l'onglet Membres en haut, cliquez sur « Inviter des membres ».
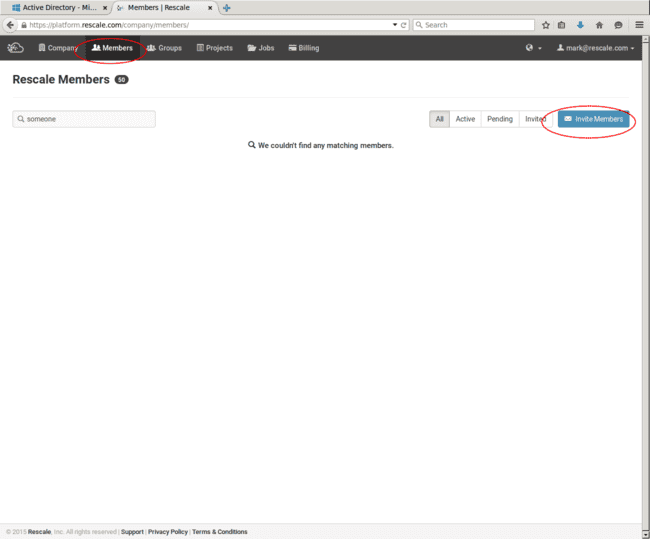
Vous pouvez ensuite saisir une liste d'e-mails des utilisateurs authentifiés IdP pour lesquels vous souhaitez activer l'accès sur Rescale. Ces utilisateurs recevront ensuite des e-mails d'invitation avec le Connexion initiée par l'IdP mentionné ci-dessus.
À ce stade, vous devez disposer d'un Active Directory sécurisé configuré pour autoriser l'authentification unique lors de la mise à l'échelle. Vous pouvez désormais gérer l'accès de vos utilisateurs à Rescale en contrôlant l'autorisation des utilisateurs dans le Redimensionner l'administration de l'entreprise portail ou en contrôlant l'authentification des utilisateurs pour Rescale via votre Active Directory.