
Proxy de licence – Tunnel SSH
Un guide étape par étape permettant aux clients de Rescale de configurer un proxy de licence à l'aide du mode tunnel SSH sur la page d'administration de Rescale.
Un tunnel SSH est un moyen sécurisé de permettre aux tâches Rescale d'accéder à votre licence sur site. serveurun serveur est un programme informatique qui fournit des services à d'autres... Autres. Rescale fournit un serveur proxy exclusif pour l'organisation et le serveur proxy transmet les demandes d'interrogation de licence du logiciel sur la plate-forme de Rescale au serveur de licences local de l'organisation. Cela fournit une sécurité chiffrementLe processus de codage de données ou d'informations pour les rendre illisibles... Autres – toutes les demandes de licence sont transmises via un tunnel SSH crypté. Des frais mensuels récurrents sont facturés pour la connectivité au serveur proxy Rescale.
Rôle de l'utilisateur au sein de l'entreprise :
- L'utilisateur doit être un administrateur informatique/réseau.
- L'utilisateur doit pouvoir apporter des modifications sur le périphérique passerelle, y compris les règles de pare-feu.
- L'utilisateur doit disposer des droits d'administrateur sur le serveur de licences sur site.
Rôle de l'utilisateur relatif à Rescale :
- L'utilisateur doit avoir un compte sur Rescale.
- Le compte Rescale de l'utilisateur doit être un administrateur d'entreprise pour le compte Rescale de l'entreprise. Pour devenir administrateur d'entreprise, envoyez un e-mail support@rescale.com.
Ordinateur du serveur de licences et autorisations : l'ordinateur qui exécutera le tunnel SSH (généralement le serveur de licences) doit :
- Autoriser l'accès SSH sortant sur Port 22. Alternativement, si un port SSH personnalisé autre que celui par défaut est utilisé, l'utilisateur doit savoir de quel port il s'agit et disposer d'un accès SSH sortant sur ce port.
- Créez une paire de clés SSH (publique + privée) générée et enregistrée sur la machine du serveur de licences ou sur l'ordinateur à partir duquel le tunnel SSH doit être lancé pour terminer la configuration du proxy de licence. Pour en générer un, suivez les instructions sur Comment générer une paire de clés SSH.
- Pour Fenêtres : Le bundle SSH open source contenant Plink, PuTTY, PuTTYgen et Pageant doit être téléchargé. Téléchargez le pack ici.
Conditions préalables à la licence :
- Le fichier de licence doit être une licence flottante et non verrouillée par nœud.
- Le port du fournisseur dans le fichier de licence doit être corrigé. Pour savoir comment réparer le port de licence dans FlexLM et RLM (par exemple ANSYS, STAR-CCM+, Converge, Comsol, etc.), voir Comment réparer le port du fournisseur.
- L'adresse IP publique de votre réseau interne. Il s'agit idéalement de l'adresse IP publique de votre passerelle/routeur/appareil réseau.
- Sur Mac/Linux, vous pouvez exécuter
curl ifconfig.medepuis un terminal pour obtenir votre IP publique. - Sous Windows, exécutez
nslookup myip.opendns.com resolver1.opendns.comà partir d’un terminal et utilisez la réponse ne faisant pas autorité.
- Sur Mac/Linux, vous pouvez exécuter
- Le nom d'hôte du serveur de licences sur site. Le nom d'hôte peut être obtenu en exécutant
hostnamesur votre serveur de licences. - Liste des logiciels pour lesquels vous disposez de licences, ainsi que des ports de licence et de fournisseur associés.
- Les ports de licence se trouvent sur la même ligne que ci-dessus – il s'agit du numéro à la fin du
SERVER(FLEXlm)/HOST(RLM). Quelques ports de licence standards :
- Les ports de licence se trouvent sur la même ligne que ci-dessus – il s'agit du numéro à la fin du
| Logiciels | Port de licence |
| ANSYS | 1055 ou 2325 |
| STAR-CCM+ | 1999 |
| ABAQUE | 27000 |
| COMSOL | 1718 |
| CONVERGER | 2765 |
| LS-DYNA | 31010 (et pas de port fournisseur) |
- Les ports du fournisseur peuvent être obtenus à partir du fichier de licence sous la forme du numéro à la fin du
VENDOR(FLEXlm) ouISV(RLM). Si vous n'y voyez pas de numéro, assurez-vous de corrigez les ports de votre fournisseur avant de continuer. L'article lié contient également des informations sur la façon de confirmer que le port de votre fournisseur est défini en vérifiant les fichiers journaux de licence.
Cette information a été déplacée : Comment réparer les ports du fournisseur
Cette section répertorie les étapes pour configurer un proxy de licence sur la page d'administration de Rescale. La configuration du proxy de licence sur le Page d'administration de l'entreprise est accessible à page de proxy de licence.
- Accédez à la page Rescale Administrator à partir de vos comptes pour démarrer la configuration du proxy de licence.
- Accédez à Intégrations >> Proxy de licence
- Sélectionner Ajouter un nouveau
- La page ressemblera à la capture d'écran ci-dessous :
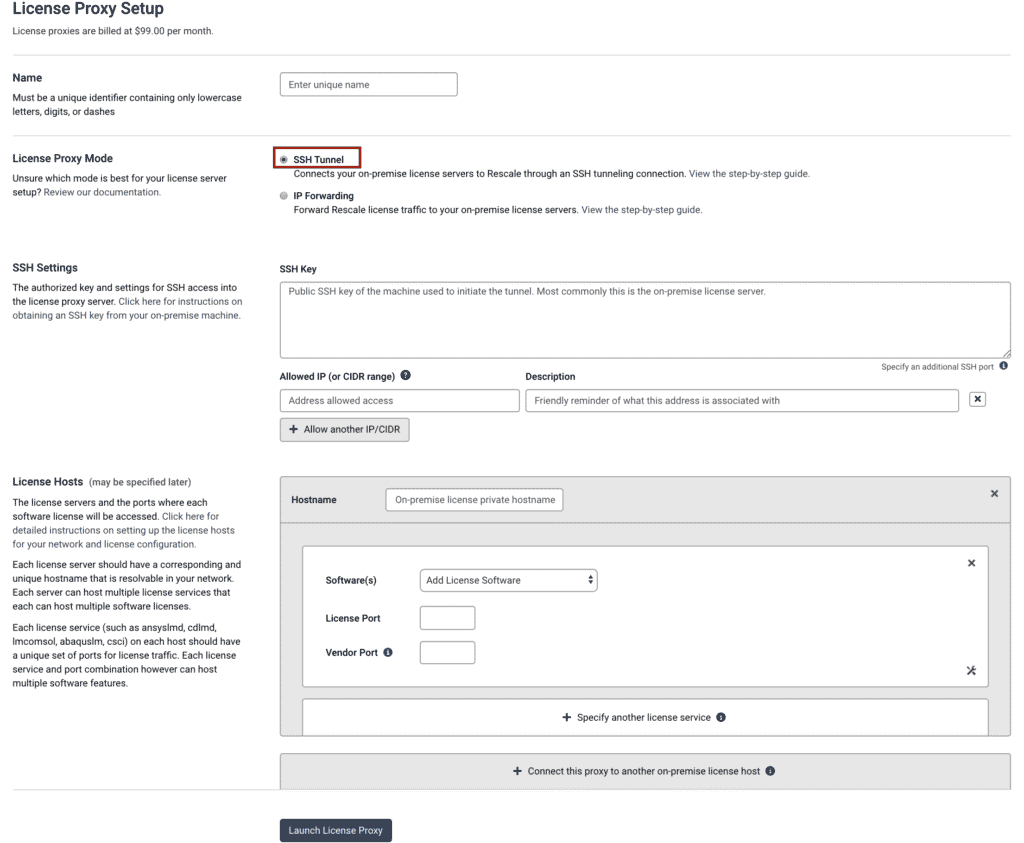
- Donner une Nom unique pour le proxy de licence
- Sélectionner Tunnel SSH comme « Mode proxy de licence »
- Collez le nom du serveur de licences clé SSH publique dans la section Paramètres SSH. Si vous ne savez pas comment procéder, veuillez consulter cette page sur clés SSH Comment générer une paire de clés SSH.
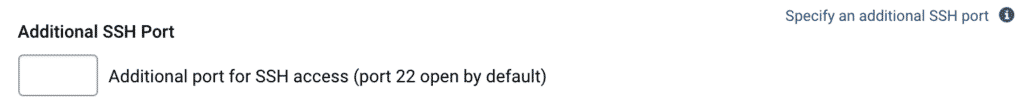
- Vous pouvez également spécifier un port SSH supplémentaire si vous utilisez un port SSH personnalisé plutôt que le port SSH par défaut (22) à l'aide du Spécifiez un port SSH supplémentaire dans le coin inférieur droit sous le champ Clé SSH dans la section Clés SSH. Par exemple, si vous utilisez 443 comme port SSH, vous pouvez sélectionner Spécifiez un port SSH supplémentaire option et ajoutez 443 comme indiqué ci-dessous :
- Ajoutez une adresse IP autorisée dans le « Champ IP autorisé (ou plage CIDR) Règle . Il s'agit de l'adresse IP publique de votre réseau sur site pour autoriser l'accès SSH. Informations sur la façon de trouver votre adresse IP publique au dessus de. La règle CIDR est requise car elle permettra l’exécution du tunnel SSH depuis cet emplacement vers le proxy Rescale. Chaque utilisateur de l'entreprise pourra utiliser Rescale et soumettre des tâches tant que cette connexion tunnel est UP, quel que soit l'emplacement physique. Si le ou les serveurs de licences se trouvent sur le même réseau, une adresse IP publique de cet emplacement physique doit être ajoutée dans les règles d'accès.
- Si vous souhaitez ajouter plusieurs IP dans le champ « IP autorisée », cliquez sur "Autoriser une autre IP/CIDR" .
- Maintenant, ajoutez les informations sur le port de licence dans la section « Hôtes de licence ».
- Entrez le résoluble Hostname de votre machine de serveur de licences sur site. Comment trouver le nom d'hôte de votre serveur de licences au dessus de
- N'oubliez pas que le nom d'hôte n'est pas un nom de domaine complet ; c'est-à-dire qu'il ne devrait pas y avoir de règles (
.) dedans.
- N'oubliez pas que le nom d'hôte n'est pas un nom de domaine complet ; c'est-à-dire qu'il ne devrait pas y avoir de règles (
- Sélectionnez le logiciel pour lequel vous souhaitez configurer le proxy de licence dans la liste « Logiciel(s) dérouler. Veuillez choisir tous les logiciels que vous souhaitez configurer dans la section logiciels. Par exemple, si vous utilisez COMSOL Multiphysics par lots ainsi que l'interface graphique COMSOL Multiphysics dans un bureau Rescale, vous devez choisir à la fois COMSOL Multiphysics et l'interface graphique COMSOL Multiphysics dans l'entrée du logiciel. Ensuite, pour chaque logiciel :
- Mettez le Port de licence. Ce port est le port auquel le travail fait référence lors de l'extraction de la licence. Il s'agit du port de licence utilisé par l'application sur site sur votre ordinateur serveur de licences.
- Entrer le Port du fournisseur . Il s'agit du port du démon fournisseur utilisé par cette application logicielle.
- Des informations sur la façon de trouver les ports de licence et de fournisseur pour les services de licence FlexLM ou RLM sont disponibles au dessus de.
- Pour les applications telles que LS-DYNA qui utilisent le service de licence LSTC ou Dynamore, le port du fournisseur n'est pas requis et le champ « Port du fournisseur » peut être laissé vide.
Paramètres avancés
Vous pouvez également utiliser la petite « icône bascule » dans le coin inférieur droit de la section des hôtes de licence pour les paramètres avancés, comme indiqué ci-dessous :
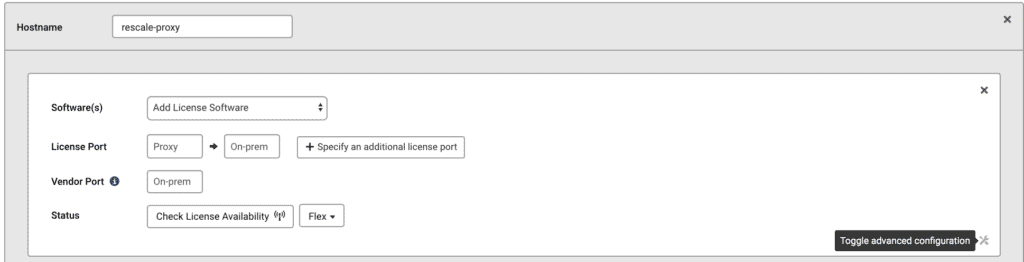
- Ce paramètre peut être utilisé lorsque plusieurs applications logicielles sont hébergées sur différentes machines sur site mais utilisent le même port. Dans ce cas, vous pouvez choisir un port « Proxy » différent ou unique à mapper sur chaque machine sur site différente pour ces applications et choisir ces logiciels dans la liste des logiciels.
Spécifier des ports supplémentaires
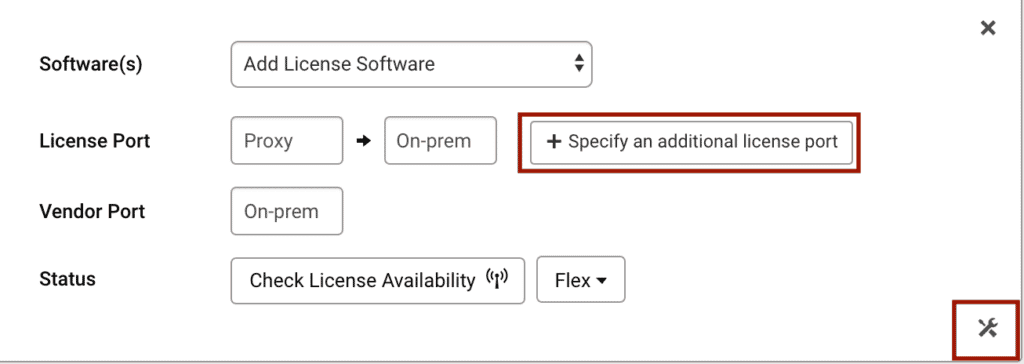
- Cette option peut également être utilisée si l'application utilise un port de licence unique mais un port de fournisseur multiple (par exemple PowerFLOW) ou un port de licence multiple (par exemple ANSYS). Tu peux choisir «+ Spécifiez un port de licence supplémentaire» et ajoutez les multiples ports de fournisseur ou port de licence pour le logiciel, comme indiqué ci-dessous :
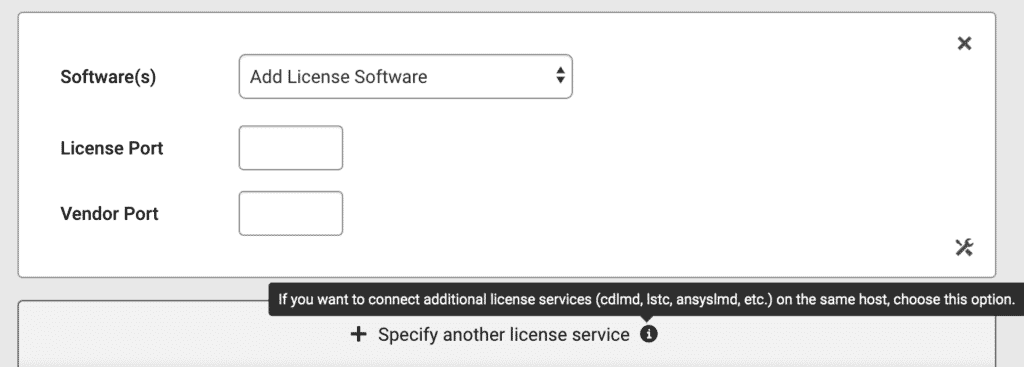
Spécifier un autre service de licence
- Si plusieurs services de licence sont hébergés sur un seul hôte et si vous souhaitez connecter des services de licence supplémentaires au même hôte, vous pouvez choisir l'option «+ Spécifiez un autre service de licence» comme indiqué ci-dessous et ajoutez les informations de port requises pour celle-ci :
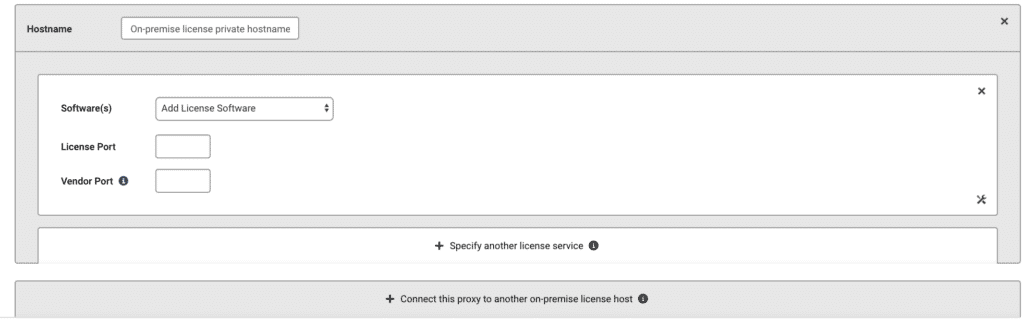
Connectez ce proxy à un autre hôte de licence
- Si vous souhaitez connecter des applications supplémentaires hébergées sur site sur un autre serveur de licences doté d'un nom d'hôte et d'une adresse IP différents, vous pouvez choisir l'option "+Connectez ce proxy à un autre hôte de licence sur site" comme indiqué ci-dessous :
- Une fois que vous avez terminé de configurer tous les détails, vous pouvez cliquer sur le Lancer le proxy de licence en bas de la page du proxy de licence.
- Les informations de port du logiciel que vous utilisez peuvent être obtenues à partir de votre fichier de licence (FlexLM ou RLM)
- Après avoir effectué les modifications mentionnées ci-dessus, cliquez sur le Lancer le proxy de licence bouton (dans la fenêtre de contrôle qui apparaît maintenant)
- Vous verrez maintenant un écran avec un statut comme celui ci-dessous :
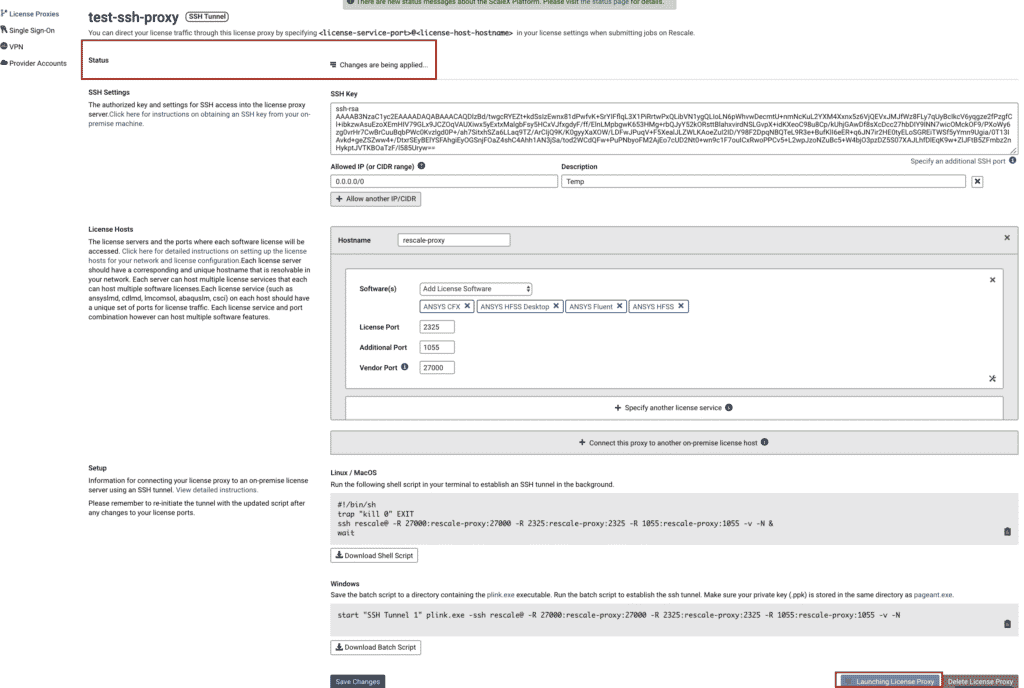
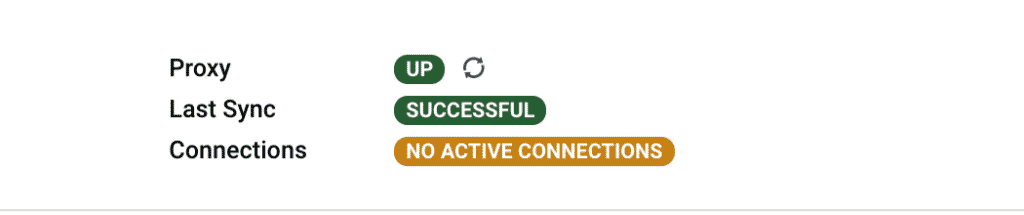
- Une fois le proxy lancé, vous verrez un Statut et Info en haut de la page du proxy de licence. Le Statut la section indique :
- procuration: Si le lancement du proxy de licence a réussi ou non. Si ce statut apparaît comme UP in "Vert" cela indique que le proxy a été lancé correctement.
- Dernière synchronisation: Si les dernières modifications que vous avez enregistrées ont été enregistrées avec succès ou non. Si ce statut apparaît comme RÉUSSI in "Vert" cela indique que la dernière synchronisation a réussi.
- Connexions : S'il y a des connexions actives à l'écoute sur cette IP et ce port, cela s'affichera comme suit : ACTIVE in Vert.
Note: Si vous voyez l'un des Statut dans la section d'état en jaune ou en rouge qui indique que la dernière synchronisation n'a pas réussi ou qu'il n'y a aucune connexion active pour le proxy. Dans de tels cas, veuillez contacter support@rescale.com
- Info – Dans cette section, vous verrez l'adresse IP publique du proxy de licence.
Une fois le proxy de licence lancé, voici les étapes pour initier la connexion au tunnel SSH :
- Assurez-vous de disposer d'une paire de clés SSH sur votre ordinateur local. Voir Comment générer une paire de clés SSH.
- Instructions spécifiques à Windows (en plus de générer votre keypair)
- Assurez-vous de télécharger l'intégralité de la suite d'outils PuTTY dans un seul répertoire, comme
C:> Documents> Rescale tunnel. Cela devrait inclure:- Plink – à utiliser pour exécuter l'exécutable
- PuTTY – à utiliser comme terminal SSH
- PuTTYgen – pour générer la paire de clés (privée/publique)
- Pageant – pour activer la clé privée pour la connexion
- Assurez-vous de télécharger l'intégralité de la suite d'outils PuTTY dans un seul répertoire, comme
- Instructions spécifiques à Windows (en plus de générer votre keypair)

- Enregistrez vos clés privées et publiques dans le même répertoire.
2. Collez votre clé SSH publique sur la page de configuration du proxy de licence. Assurez-vous de ne manquer aucun caractère au début ou à la fin.
- Linux: Cours
cat ~/.ssh/id_rsa.pubet copiez les résultats. - Fenêtres: copiez la clé publique directement depuis PuTTY Key Generator ou utilisez un éditeur de texte pour afficher le fichier que vous avez enregistré dans le répertoire avec tous les outils PuTTY.
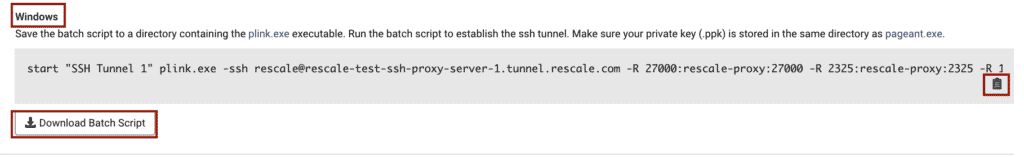
3. Téléchargez le script batch SSH. Vous pouvez cliquer sur le bouton « Télécharger le script par lots » dans la section de configuration ou cliquer sur l'icône du presse-papiers pour le copier dans votre presse-papiers. Assurez-vous de télécharger le script batch pour votre système d'exploitation.
4. Windows seulement: Importer les clés dans le concours
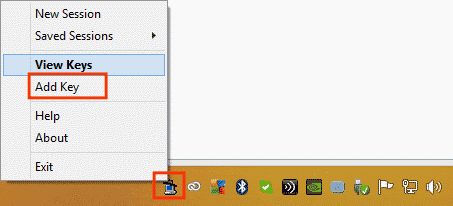
- Ouvrez pageant.exe pour lancer le gestionnaire de clés, il pourrait se lancer dans la barre des tâches Windows
- Recherchez l'icône pageant.exe dans la barre des tâches, faites un clic droit dessus et sélectionnez Ajouter une clé
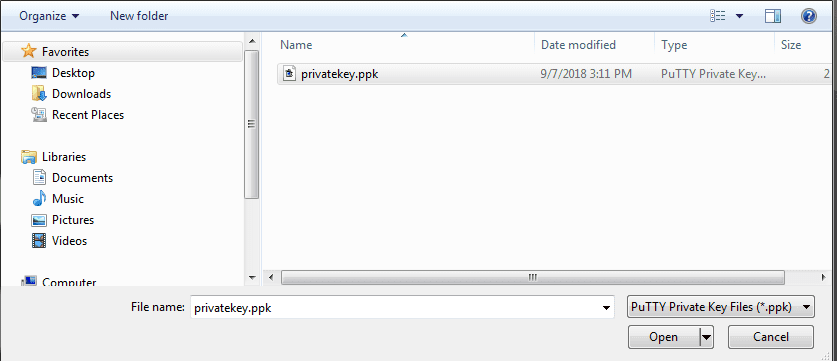
Sélectionnez la clé privée que vous avez générée à l'étape ci-dessus pour l'importer dans le concours et cliquez sur Ouvrez
- Une fois que vous avez tous les fichiers dans un seul dossier à partir des étapes ci-dessus, ouvrez la fenêtre d'invite de commande et accédez au dossier dans lequel vous avez enregistré tous vos fichiers liés à SSH.
5. Exécutez la commande répertoriée dans le script shell, à partir de start or ssh à travers -v -N &. Cela pourrait ressembler à quelque chose comme :
- linux:
ssh username@license-proxy-name.tunnel.rescale.com -R 1055:on-prem-license-server-1:1055 -R 2325:on-prem-license-server-2:2325 -R 49281:on-prem-license-server-3:49281 -R -v -N &. - Windows:
plink.exe -ssh username@license-proxy-name.tunnel.rescale.com -R 1055:on-prem-license-server-1:1055 -R 2325:on-prem-license-server-2:2325 -R 49281:on-prem-license-server-3:49281 -v -N
À ce stade, vous devriez disposer d'un tunnel SSH entre le serveur de licences et le proxy de licence Rescale.
Attention :
- Le tunnel SSH doit être exécuté chaque fois que des tâches sont en cours d'exécution sur Rescale ou sur site à l'aide du proxy de licence. Si le tunnel SSH est interrompu ou arrêté pour une raison quelconque alors que des tâches actives sont en cours, les tâches ne parviendront pas à extraire une licence.
- Pour cette raison, Rescale vous recommande d'exécuter le script de tunnel SSH à partir d'un serveur de licences ou d'un ordinateur avec une disponibilité élevée et non d'un ordinateur portable.
Pour tester votre connexion et vérifier votre configuration :
- Cliquez sur le "Vérifier la disponibilité des licences" dans la section « Hôtes de licence » sur la page proxy de licence de l'entreprise et cela devrait vous donner toutes les fonctionnalités de la licence ainsi que le nombre de postes de licence dont vous disposez.
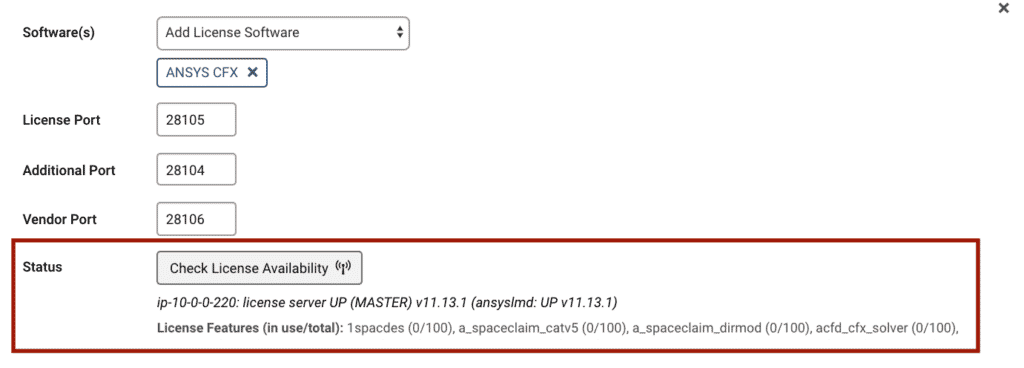
- Pour FlexLM ou RLM type de service de licence si le message « Vérifier la disponibilité de la licence » s'affiche comme suit : "Le serveur de licences est en panne ou ne répond pas", cela signifie l'un des éléments suivants :
- La connexion du tunnel SSH n'est pas configurée correctement et le tunnel SSH n'est pas opérationnel
- Le serveur de licences sur site n'est pas actif ou aucun processus de licence actif n'est actuellement en cours sur votre serveur de licences sur site. Veuillez vérifier auprès de votre service informatique/réseau ou de l'équipe d'administration du serveur de licences pour vérifier les paramètres du pare-feu ou l'état du serveur de licences.
- Aucune licence n'est servie sur la machine du serveur de licences sur site
- Soumettez une tâche de test en vous connectant à votre compte Rescale
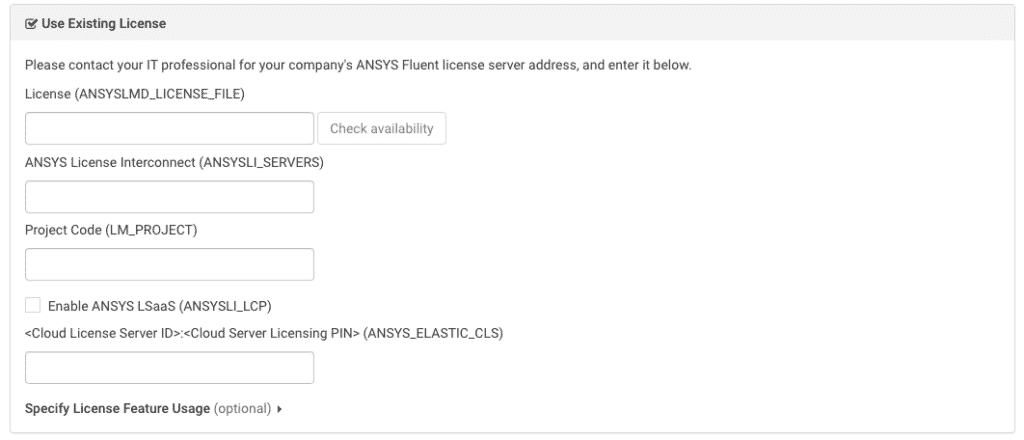
- Créez un nouvel emploi en cliquant sur le +Nouveau travail bouton en haut à gauche de la page. Sélectionnez le Logiciels vous voulez dans la section logiciel et sélectionnez Utiliser la licence existante l'option comme indiqué ci-dessous.
- Dans le champ approprié, saisissez port@hostname. Par exemple, si vous avez configuré le logiciel ANSYS sur le proxy de licence et que votre port de licence est 1055, saisissez 1055@hostname puis cliquez sur le bouton « Vérifier la disponibilité ». L'invite de licence vous indiquera immédiatement si l'adresse du serveur de licence spécifiée dans les paramètres de licence est accessible depuis la plateforme Rescale en cliquant sur le bouton « Vérifier la disponibilité ». Il affichera également toutes les fonctionnalités de la licence et les postes de licence associés disponibles pour vos licences.
Si vous voyez que l'état du tunnel est dans Jaune dire Aucune connexion active, cela signifie que le tunnel SSH n'est pas opérationnel.
Raisons possibles:
- Sur place poste de travailUn poste de travail est un système informatique puissant conçu pour les pro... Autres l'exécution du tunnel a redémarré
- Pageant n'est pas chargé avec les clés privées lors de l'exécution du script du tunnel SSH
- Les clés privées ont été supprimées ou déplacées
- La « Plage IP ou CIDR autorisée » n'est pas correcte.
- Le serveur de licences est en panne pour une raison quelconque
- Le service de licence (c'est-à-dire lmgrd ou rlm) s'est arrêté
- Les licences ont expiré
- Le port du fournisseur a changé pour une raison quelconque (probablement parce qu'il n'a pas été corrigé dans le fichier de licence)
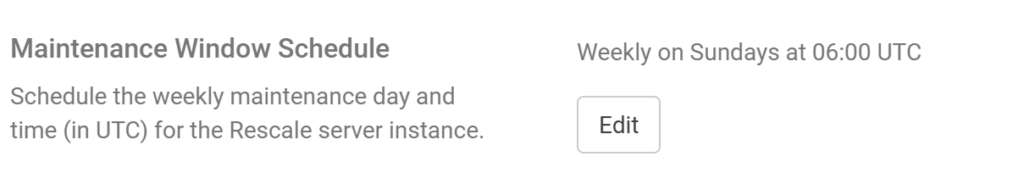
Rescale applique les mises à jour de sécurité du système d'exploitation aux proxys de licence d'entreprise de manière récurrente chaque semaine. Certaines mises à jour nécessitent le redémarrage du proxy. fenêtre de maintenance vous permet de choisir le jour et l'heure auxquels ces travaux peuvent commencer.
La nécessité d'une fenêtre de maintenance dépend de votre organisation :
- Si votre organisation possède un ou plusieurs espaces de travail conformes au niveau FedRAMP Moderate, une fenêtre de maintenance est prévue. conditions sur vos proxys de licence d'entreprise.
- Sinon, une fenêtre de maintenance est prévue. facultatif mais fortement recommandéSi vous choisissez de ne pas en configurer un, la page du proxy de licence affiche un avertissement indiquant que votre proxy ne recevra pas les mises à jour de sécurité.
Veuillez noter qu'une fois que vous avez configuré une fenêtre de maintenance, vous pouvez modifier son jour et son heure à tout moment, mais vous ne pouvez pas la supprimer.
Pourquoi cela est important pour les tunnels SSH
Un redémarrage pour maintenance interrompt votre tunnel SSH. Le tunnel est initié depuis une machine de votre réseau. Par conséquent, en cas de redémarrage du proxy, la connexion est interrompue et aucune action côté Rescale ne peut la rétablir. Sauf si vous avez configuré le tunnel pour qu'il se reconnecte automatiquement, il reste hors service jusqu'à ce qu'une intervention manuelle soit effectuée. Tant qu'il n'est pas opérationnel, les tâches ne peuvent pas accéder à votre serveur de licences.
Si vous utilisez un proxy de tunnel SSH, configurez la reconnexion automatique avant de vous fier à votre fenêtre de maintenance. Voir Automatisation de la connexion du tunnel Vous trouverez ci-dessous des informations sur le Planificateur de tâches Windows et Linux. systemd recettes.
Définissez ou modifiez votre fenêtre de maintenance
- Depuis le portail d'administration de l'organisation, accédez à Intégrations → Proxy de licence et sélectionnez le proxy que vous souhaitez configurer.
- Découvrez Calendrier des fenêtres de maintenance section sur la page de détails du proxy de licence.
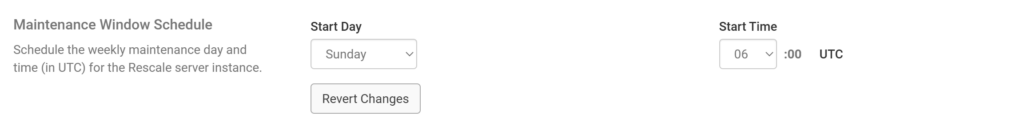
- Cliquez à nouveau Modifier.
- Sélectionnez le jour de la semaine et la heure à partir de quel moment la maintenance peut commencer. Les horaires sont au format 24 heures. UTC.
- Cliquez à nouveau Mises à jour en bas de la page pour enregistrer votre monnaie.
Les redémarrages interrompant les tunnels SSH, les proxys configurés en mode Tunnel SSH affichent une invite de confirmation lors de l'enregistrement d'une fenêtre de maintenance. Veuillez la lire et confirmer pour continuer.
Déroulement
- Le jour et l'heure que vous choisissez correspondent aux périodes durant lesquelles la maintenance peut avoir lieu. commencer, pas quand cela se terminera.
- Un redémarrage n'a pas lieu chaque semaine, seulement lorsque les mises à jour en attente cette semaine-là le nécessitent.
- Rescale ne vous avertit pas avant un redémarrage pour maintenance.
- Un redémarrage conserves L'adresse IP publique de votre proxy. Seul l'arrêt et le redémarrage du proxy la modifient. Il n'est pas nécessaire de modifier les règles du pare-feu lors de la maintenance courante.
- Votre clé d'hôte ne change pas lors d'un redémarrage, donc un script de tunnel automatisé se reconnecte sans invite de clé d'hôte.
Veuillez noter qu'un redémarrage pour maintenance est différent de l'arrêt et du redémarrage de votre proxy de licence. Consultez la FAQ sur cette page pour connaître les différences.
Pour configurer votre tunnel SSH pour qu'il se reconnecte automatiquement après un redémarrage, assurez-vous d'abord que vous vous êtes connecté avec succès au tunnel une fois manuellement. Suivez ensuite ces étapes :
Windows Server
Certaines modifications mineures devront être apportées au script batch fourni dans votre portail d'administration :
- Supprimer
start "SSH Tunnel 1"dès le début du scénario. - Ajouter
-i C:\Users\<Username>\.ssh\id_rsa.ppkpour inclure le chemin d'accès à votre clé PPK SSH après-ssh. - Ajouter
-batchjusqu'à la fin du scénario. - Assurez-vous de placer ce script dans le même répertoire que plink.exe.
- Votre script batch final devrait ressembler à ceci :
plink.exe -ssh -i C:\Users\.ssh\id_rsa.ppk rescale@clp.tunnel.rescale.com -R 4085:Server:4085 -R 4084:Server:4084 -v -N -batch
Ensuite, nous allons configurer le planificateur de tâches pour qu'il l'exécute au démarrage :
- Créez une nouvelle tâche et sous l'onglet Général, définissez sur « Exécuter avec les privilèges les plus élevés » et « Exécuter, que l'utilisateur soit connecté ou non ».
- Définissez le déclencheur pour commencer la tâche au démarrage.
- Définissez l'action pour démarrer un programme.
- Définissez le programme comme script batch.
- Définissez start dans comme répertoire où se trouve votre script batch.
Système Linux
Ces commandes doivent être exécutées au démarrage :
- Créez tunnel.sh à l'aide de la commande Linux/MacOS que vous utilisez pour créer le tunnel SSH dans /root.
- Créez le service systemd en utilisant
vi /etc/systemd/system/tunnel.service
racine# vi /etc/systemd/system/tunnel.service
      [Unit]
      Description=Tunnel Test Daemon
      After=network.service
      Requires=network.service

      [Service]
      Type=simple
      ExecStart=/root/tunnel.sh
      Restart=on-failure

      [Install]
WantedBy=multi-user.target- Démarrez le service en utilisant
systemctl start tunnel. - Dites au service de s'exécuter au démarrage en utilisant
systemctl enable tunnel.
À noter: Lors du démarrage automatique de votre tunnel SSH, assurez-vous de ne pas disposer de plus d'un tunnel à la fois vers le CLP. Cela entraînera des erreurs avec votre proxy de licence.
Erreur d'authentification/clé publique refusée
Je ne parviens pas à établir une connexion tunnel SSH à partir de mon ordinateur Windows. J'obtiens une erreur d'authentification ou une clé publique refusée. Qu'est-ce que cela signifie?
Cela peut être dû à plusieurs raisons :
- Soit vos clés SSH privées ne sont pas ajoutées à Pageant pendant que vous exécutez le script SSH Batch.
- Les clés SSH publiques que vous avez collées dans la section « Clés SSH » de la page du proxy de licence sont incomplètes ou il manque une partie de la fin de la clé (principalement lorsque vous copiez les clés SSH publiques depuis le bloc-notes et non directement depuis PuTTyGen)
- Le type de clé privée (.ppk) n'est pas pris en charge par Windows pour l'authentification. Dans ce cas, veuillez convertir votre clé SSH privée du format .ppk au format .pem à l'aide de PuTTYgen. Voici comment procéder :
- Démarrez PuTTYgen.
- Dans Actions, choisissez Charger, puis accédez à votre fichier .ppk. Par exemple, si le nom de votre clé privée est « private_key.ppk », choisissez cette clé.
- Choisissez le fichier .ppk, puis choisissez Ouvrir.
- Dans le menu en haut du générateur de clés PuTTY, choisissez Conversions, Exporter la clé OpenSSH.
Remarque : Si vous n'avez pas saisi de phrase secrète, vous recevez un avertissement PuTTYgen. Choisissez « Oui », nommez le fichier et ajoutez le .pem extension et choisissez "Sauvegarder" et essayez de relancer la connexion au tunnel SSH avec les nouvelles clés privées .pem ajoutées dans le concours.
Serveur de licence UP Démon du fournisseur Down
Lorsque j'utilise l'option « Vérifier la disponibilité de la licence » sur la page du proxy de licence ou dans la section des paramètres de licence lorsque je configure une tâche, il est indiqué « Serveur de licence UP, Fournisseur « Down ». Qu'est-ce que cela signifie?
Cela peut se produire pour plusieurs raisons:
- Vos licences ont expiré. Vous pouvez vérifier le fichier de licence sur votre serveur de licences sur site et vérifier la date d'expiration pour confirmer. Si les licences ont expiré, obtenez une nouvelle licence auprès de l'ISV et demandez à l'administrateur du serveur de licences de l'installer sur la machine du serveur de licences sur site.
- Le port du fournisseur configuré sur Rescale lors de l'établissement de la connexion au tunnel SSH a été remplacé par un port différent. Cela est probablement dû au fait que le port du fournisseur n'a pas été corrigé dans le fichier de licence et que le serveur de licences sur site a été redémarré pour une raison quelconque. Pour résoudre ce problème, veuillez corriger le port du fournisseur Comment réparer le port du fournisseur, retéléchargez le script du tunnel SSH (Batch script ou Shell Script) en fonction de votre système d'exploitation et relancez la connexion du tunnel SSH
Réinitialisation de la connexion par un homologue/Connexion refusée/Erreur d'expiration du délai de connexion
Si vous rencontrez une erreur « Connexion réinitialisée par un homologue »/« Connexion refusée »/« Connexion expirée », c'est probablement parce qu'un pare-feu est en place qui provoque l'échec de la connexion. Dans de tels cas, veuillez suivre les étapes suivantes :
- Confirmez que le réseau que vous utilisez autorise la connectivité du port SSH
- Vérifiez les règles de pare-feu, le cas échéant.
- Veuillez vous assurer que le port SSH n'est pas bloqué.
- Assurez-vous également que la règle CIDR correcte est en place sur la page des paramètres de proxy de licence dans la section « Plage IP ou CIDR autorisée ». Vous pouvez ajouter une plage large/ouverte telle que « 0.0.0.0/0 » pendant que vous initiez le tunnel pour voir si la plage CIDR pose un problème. Si la connexion réussit après avoir ajouté la règle d'ouverture (0.0.0.0/0), cela signifie que la plage CIDR que vous avez initialement saisie sur la page du proxy de licence n'est pas correcte. Veuillez remplacer la plage CIDR par l'adresse IP correcte.
Le serveur de licences est en panne ou ne répond pas
Lorsque j'utilise l'option « Vérifier la disponibilité de la licence » sur la page du proxy de licence ou dans la section des paramètres de licence lorsque je configure une tâche, il est indiqué « le serveur de licences est en panne ou ne répond pas ». Qu'est-ce que cela signifie?
Cela peut signifier :
- Votre tunnel SSH n'est pas connecté correctement
- La machine du serveur de licences sur site ou le processus de service de licence n'est pas actif ou en cours d'exécution
- Aucune licence n'est servie sur site sur la machine du serveur de licences
- Le logiciel de service de licence pour lequel vous essayez d'interroger les licences ne prend pas en charge la fonctionnalité « Vérifier la disponibilité des licences ». Cela peut se produire avec RLM ou DSLS.
- Aucun proxy de licence n'est configuré dans votre compte d'entreprise et vous disposez uniquement d'un tunnel VPN configuré avec Rescale pour exécuter les tâches.
Dans ce cas, veuillez contacter votre équipe informatique/réseau ou l'administrateur du serveur de licences pour confirmer et essayer de réinitialiser la connexion tunnel une fois que le serveur de licences est opérationnel.