
SSH depuis un poste de travail local
Modifié le : 16 septembre 2022
Pour vous connecter à un actif grappeUn cluster informatique se compose d'un ensemble de éléments plus ou moins serrés... Autres utiliser le vôtre poste de travailUn poste de travail est un système informatique puissant conçu pour les pro... Autres, vous devez configurer une clé SSH dans les paramètres de votre travail avant pour soumettre votre travail. Les instructions pour configurer votre clé SSH et vous connecter à votre cluster se trouvent dans les sections ci-dessous.
Une clé SSH est un identifiant d'accès au protocole réseau SSH (secure shell). Ce protocole réseau sécurisé authentifié et crypté est utilisé pour la communication à distance entre les machines sur un réseau ouvert non sécurisé. SSH est utilisé pour le transfert de fichiers à distance, la gestion du réseau et l'accès à distance au système d'exploitation.
Notez que le processus de connexion depuis une machine Windows est différent de celui d’une machine Linux/MacOS.
SSH depuis Windows Workstation à l'aide de PuTTY
Vous pouvez utiliser PuTTYgen pour générer votre paire de clés publique/privée. Vous pouvez télécharger PuTTY depuis ici. L'utilitaire PuTTYgen est également fourni avec l'installation du client PuTTY.
Pour générer une clé SSH avec PuTTYgen, procédez comme suit :
- Lancez le programme PuTTYgen.
- Pour Type de clé pour générer, sélectionnez SSH-2 RSA sous ACTIVITES dans la barre de menu.
- Cliquez à nouveau « Générer » .
- Déplacez votre souris dans la zone située sous la barre de progression pour fournir un caractère aléatoire à l'algorithme de génération de clé. Lorsque la barre de progression est pleine, PuTTYgen a généré votre paire de clés.
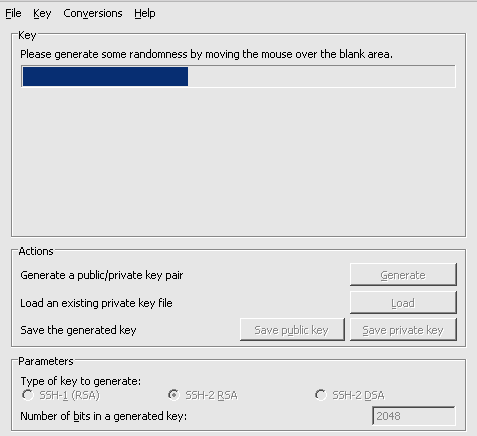
- Cliquez sur Enregistrer la clé privée bouton pour enregistrer la clé privée. Veuillez l'enregistrer dans un emplacement accessible.
Nous vous recommandons d'utiliser Reconstitution historique pour enregistrer votre clé SSH pour un accès et une utilisation faciles dans votre invite de commande.
- Faites un clic droit dans le champ de texte intitulé Clé publique à coller dans le fichier Authorized_keys d'OpenSSH et choisissez Sélectionner tout.
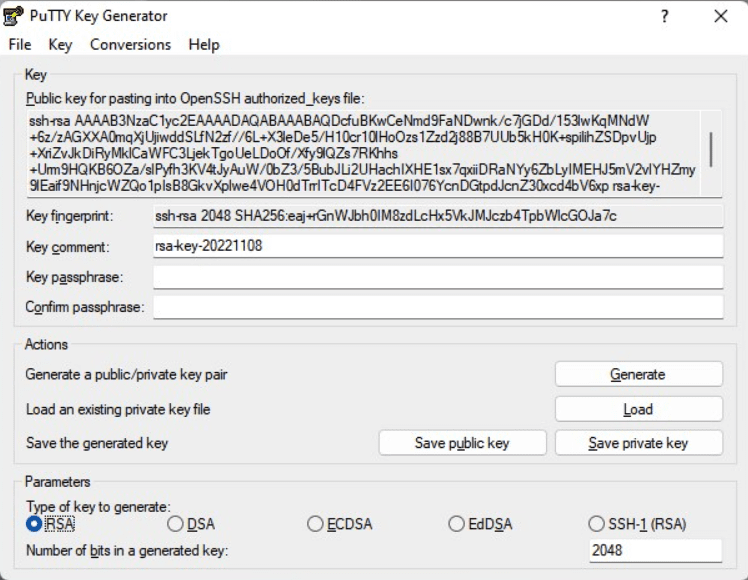
- Cliquez à nouveau avec le bouton droit dans le même champ de texte et choisissez Copier.
- Sur votre Redimensionner la plateforme page du compte, cliquez sur le @rescale.com bouton dans le coin supérieur droit.
- Sélectionner Compte dans le menu déroulant.
- Cliquez sur Paramètres du travail option (1) sur le côté gauche de la page.
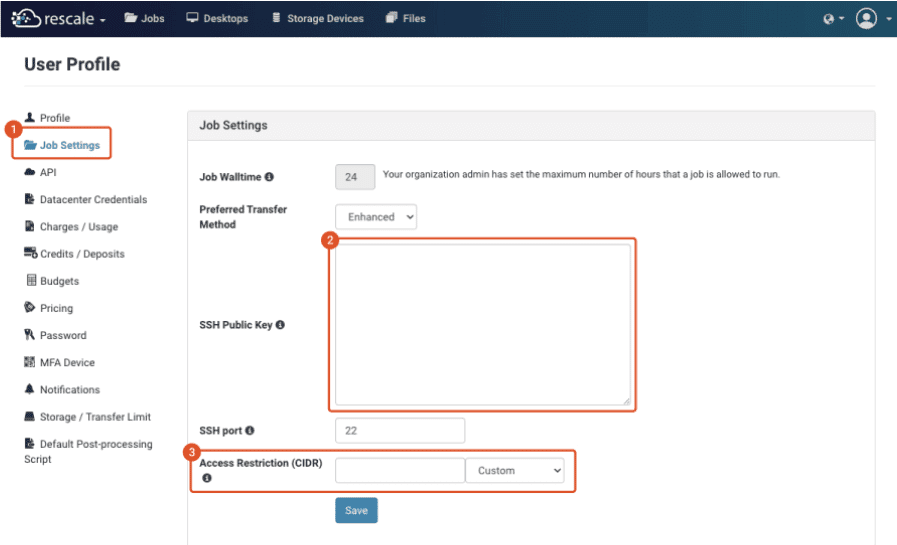
- Une fois que vous avez copié le contenu de votre clé publique, collez le contenu de la clé publique dans le Clé publique SSH champ (2). Cliquez sur Enregistrer et vous pourrez alors vous connecter en SSH à tous vos futurs clusters.
- Le Restriction d'accès (plage CIDR) le champ (3) vous permet de sélectionner quelles adresses IP peuvent accéder à votre cluster. Les options partout or Mon adresse IP actuelle peut être réglé automatiquement à partir du menu déroulant. Vous pouvez également spécifier votre propre règle CIDR (Classless Inter-Domain Routing) personnalisée en modifiant le fichier Plage de restriction d'accès (CIDR) champ de texte directement.
Sous Windows, vous pouvez utiliser PuTTY comme client SSH pour vous connecter à votre cluster sur Rescale.
Une fois que vous avez commencé à exécuter le travail auquel vous souhaitez vous connecter, le Journaux de travaux fenêtre sur le Statut L'onglet s'ouvrira quelques instants après le provisionnement du cluster. Cette fenêtre affichera un message indiquant le nom d'utilisateur du travail sur le système et l'adresse IP publique du responsable. nœudEn informatique traditionnelle, un nœud est un objet sur un réseau. ... Autres du cluster. Le message ressemblera à ceci :
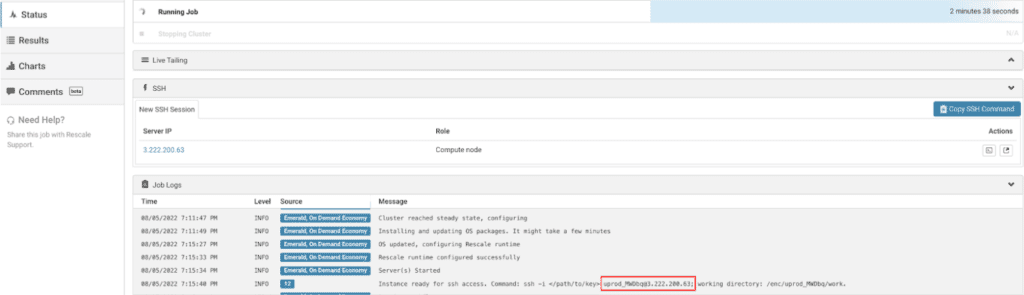
Dans cet exemple, le nom d'utilisateur de la tâche est uprod_MWDbq@3.222.200.63 et l'adresse IP publique est 3.222.200.63. Vous aurez besoin de ces informations pour utiliser PuTTY. Pour vous connecter à votre machine, suivez ces instructions :
- Lancez le programme PuTTY.
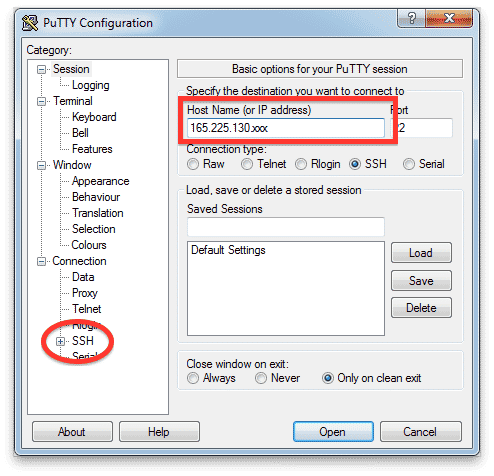
- Tapez l'adresse IP publique de votre cluster Rescale dans le champ Nom d'hôte (ou adresse IP) champ.
À noter: Le numéro de port dépend du matériel utilisé dans le cluster de tâches. Vérifiez le numéro de port à côté du nom d'utilisateur et de l'adresse IP de la tâche et modifiez le Port valeur en conséquence. Le numéro est généralement 32100 ou 22.
- Dans l' Catégories panneau sur la gauche, développez le SSH section pour exposer l'authentification (Auth) Les paramètres.
- Cliquez à nouveau Auth pour afficher les paramètres contrôlant l’authentification SSH.
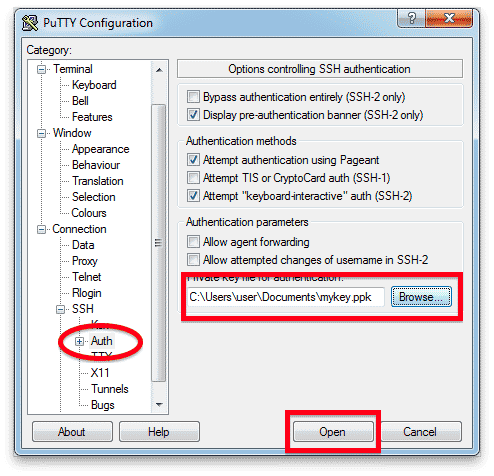
- Cliquez à nouveau Explorer sous Fichier de clé privée pour l'authentification et sélectionnez le fichier de clé privée que vous avez créé précédemment.
En fonction du type de connexion au cluster dont vous avez besoin pour votre flux de travail, vous aurez peut-être besoin d'une session SSH standard ou d'une connexion tunnel SSH :
Pour une session SSH régulière
Cliquez à nouveau Ouvrez pour démarrer une session de terminal PuTTY
Pour une connexion tunnel SSH
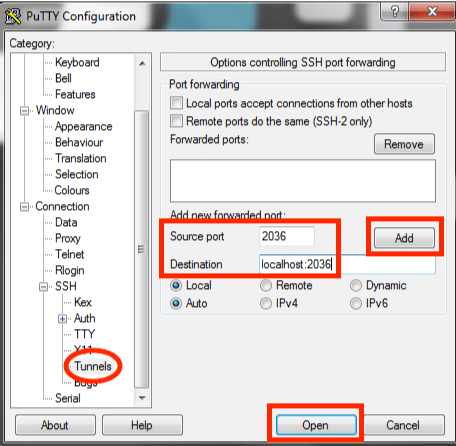
- Cliquez à nouveau Tunnels pour afficher les paramètres de redirection de port.
- Tapez le Port source et Destination dans les champs prévus à cet effet ; ceci est spécifique au serveurun serveur est un programme informatique qui fournit des services à d'autres... Autres programme et vous est fourni :
- Port source: ####
- Destination: hôte local :####
- Cliquez à nouveau Ajouter pour transférer ce port vers la configuration de votre tunnel SSH.
- Cliquez à nouveau Ouvrez pour démarrer une session de terminal Putty.
Lorsque vous vous connectez à votre cluster pour la première fois, vous pouvez voir une alerte de sécurité PuTTY vous avertissant que la clé de l'hôte n'est pas mise en cache dans le registre. Ne vous inquiétez pas; c'est un avertissement normal. Cliquez sur Oui continuer.
Suivez ces étapes pour vous connecter :
À la login as: invite, tapez le nom d'utilisateur, par exemple uprod_qpWia et appuyez sur Entrer.
Connectez-vous en tant que : uprod_qpWia Authentification avec la clé publique "rsa-key-1234" Phrase secrète pour la clé "rsa-key-1234" :
Vous devriez maintenant être connecté à votre machine
SSH depuis un poste de travail Linux/MacOS local
Sous MacOS et Linux, vous pouvez exécuter des utilitaires de génération de clés SSH depuis la ligne de commande d'un terminal. Pour ouvrir le terminal MacOS, ouvrez le Finder et choisissez Utilitaires du Go menu. Recherchez l'application Terminal dans le Utilitaires fenêtre et double-cliquez dessus. Le terminal La fenêtre s'ouvre avec l'invite de ligne de commande affichant le nom de votre machine et votre nom d'utilisateur.
Tout d’abord, vérifiez les clés existantes sur votre ordinateur. Depuis la ligne de commande du terminal, tapez :
$ ls -al ~/.ssh
Ceci répertorie les fichiers dans votre .ssh annuaire; cependant, si vous disposez d'une nouvelle installation MacOS ou Linux, le .ssh Le répertoire n'existe peut-être pas encore.
Les noms de fichiers de clé publique par défaut sont :
id_dsa.pubid_ecdsa.pubid_ed25519.pubid_rsa.pub
Si vous souhaitez utiliser une clé existante pour votre compte Rescale, vous pouvez passer à l'étape suivante : Copiez le contenu de votre clé publique
Génération d'une nouvelle clé SSH
Par défaut, les clés de toutes les identités sont ajoutées au répertoire :
/Users/_yourname_/.sshsur MacOS/home/_yourname_/.sshsur Linux
Si vous disposez d'une identité existante (paire de clés publique/privée) dans ce répertoire que vous souhaitez utiliser sur Rescale, ignorez cette étape. Pour créer une nouvelle identité par défaut :
- Ouvrez une session de terminal sur votre système local.
- Entrer
ssh-keygen -b 4096à la ligne de commande. - La commande vous demande un fichier dans lequel enregistrer la clé. Si le
.sshn'existe pas, le système en crée un pour vous. - Acceptez l'emplacement par défaut.
Le ssh-keygen La commande crée votre identité par défaut avec ses clés publiques et privées. L’ensemble de l’interaction ressemblera à ceci :
[mairi@centos ~]$ ssh-keygen -b 4096Generating public/private rsa key pair.Enter file in which to save the key (/home/mairi/.ssh/id_rsa):Enter passphrase (empty for no passphrase):Enter same passphrase again:Your identification has been saved in /home/mairi/.ssh/id_rsa.Your public key has been saved in /home/mairi/.ssh/id_rsa.pub.The key fingerprint is:ed:88:95:91:38:e4:5e:ff:d6:73:70:f7:43:3e:f6:3b mairi@centosThe key's randomart image is:+--[ RSA 4096]----+| . || o . . || + + || . o = || . S o ..o|| o o . .ooo|| . . . o o=o|| . .E+|| .+|+-----------------+
Vous pouvez enregistrer votre nouvelle paire de clés dans un emplacement alternatif, c'est-à-dire autre que celui par défaut, de votre système de fichiers si vous le souhaitez. Par défaut, ssh-keygen génère des clés RSA de 2048 4096 bits, mais Rescale recommande d'utiliser des clés de XNUMX XNUMX bits pour des raisons de sécurité (le -b 4096 argument ci-dessus).
ssh-keygen génère une clé publique et une clé privée. Si elle n'est pas spécifiée, la clé publique par défaut sera enregistrée sous id_rsa.pub et la clé privée comme id_rsa dans votre ~/.ssh dossier. Assurez-vous que le ~/.ssh n'est accessible que par vous en définissant les autorisations appropriées sur ce dossier :
chmod 600 ~/.ssh
Sous Linux, copiez le contenu du fichier de clé publique de votre choix en l'ouvrant dans un éditeur de texte ou en exécutant le cat commande (dans ce cas, la clé publique est stockée dans le id_rsa.pub déposer):
$ chat ~/.ssh/id_rsa.pub
Sous MacOS, vous pouvez utiliser la commande pbcopy dans le terminal pour copier le contenu de votre fichier de clé publique dans le presse-papiers comme suit :
$ pbcopy < ~/.ssh/id_rsa.pub
- Sur votre Redimensionner la plateforme page du compte, cliquez sur le @rescale.com bouton dans le coin supérieur droit.
- Sélectionner Compte dans le menu déroulant.
- Cliquez sur Paramètres du travail option (1) sur le côté gauche de la page.
- Une fois que vous avez copié le contenu de votre clé publique, collez le contenu de la clé publique dans le Clé publique SSH champ (2). Cliquez sur Enregistrer et vous pourrez alors vous connecter en SSH à tous vos futurs clusters.
- Le Restriction d'accès (plage CIDR) le champ (3) vous permet de sélectionner quelles adresses IP peuvent accéder à votre cluster. Les options partout or Mon adresse IP actuelle peut être réglé automatiquement à partir du menu déroulant. Vous pouvez également spécifier votre propre règle CIDR (Classless Inter-Domain Routing) personnalisée en modifiant le fichier Plage de restriction d'accès (CIDR) champ de texte directement.
Sous MacOS et Linux, vous pouvez utiliser le terminal pour vous connecter à votre machine.
Le moyen le plus simple de le faire est d'utiliser le Copier la commande SSH bouton, illustré ci-dessous :
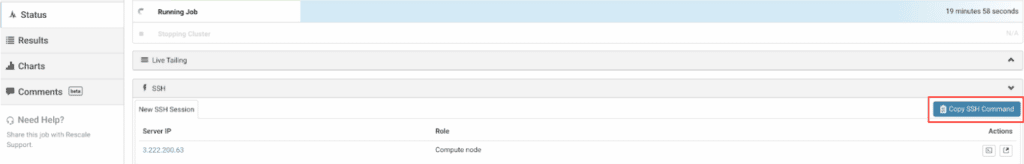
Après avoir appuyé sur le bouton, vous pouvez maintenant ouvrir un nouveau terminal sur votre machine Linux/MacOS et coller cette commande, elle vous connectera au cluster.
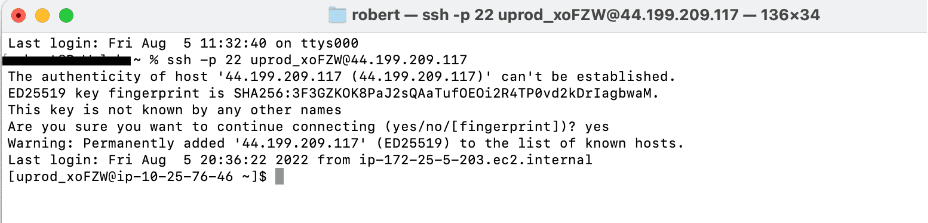
Une autre option pour vous connecter au cluster est lorsque vous provisionnez un cluster, le Journaux de travaux section sur la Statut L'onglet affichera un message indiquant le nom d'utilisateur du travail sur le système et l'adresse IP publique du nœud principal du cluster. Le message ressemblera à ceci :
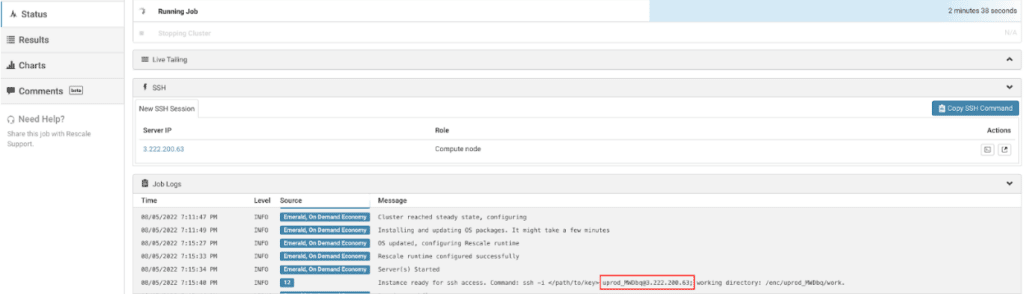
Dans cet exemple, le nom d'utilisateur du travail est uprod_qpWia et l'adresse IP publique est 107.23.132.81. Vous aurez besoin de ces informations pour vous connecter au cluster.
- Pour vous connecter au cluster à partir d'une fenêtre de terminal, appelez
sshen utilisant une commande du formulaire :
$ ssh uprod_qpWia@107.23.132.81
- Ici, correspond à la clé privée générée précédemment,
id_rsa(Ne pasid_rsa.pub) - Le
sshLa commande vous connectera à votre machine en tant qu'utilisateur du travail. Si vous avez défini une phrase secrète pour votre clé SSH, le système d'exploitation vous la demandera.
L'invite du terminal devrait maintenant indiquer que vous êtes connecté en tant qu'utilisateur du travail, et vous pouvez explorer la structure des répertoires et les fichiers et exécuter les commandes comme vous le souhaitez. Notez que toutes les commandes saisies dans la zone de commande du logiciel lors de la configuration de votre travail sont exécutées à partir de ~/work/shared, et que process_output.log se retrouvera dans ~/work.